

Depois de ler, poderá distinguir os principais tipos de controlo, redigir um que possa ser testado e verificar que funciona.
Definição
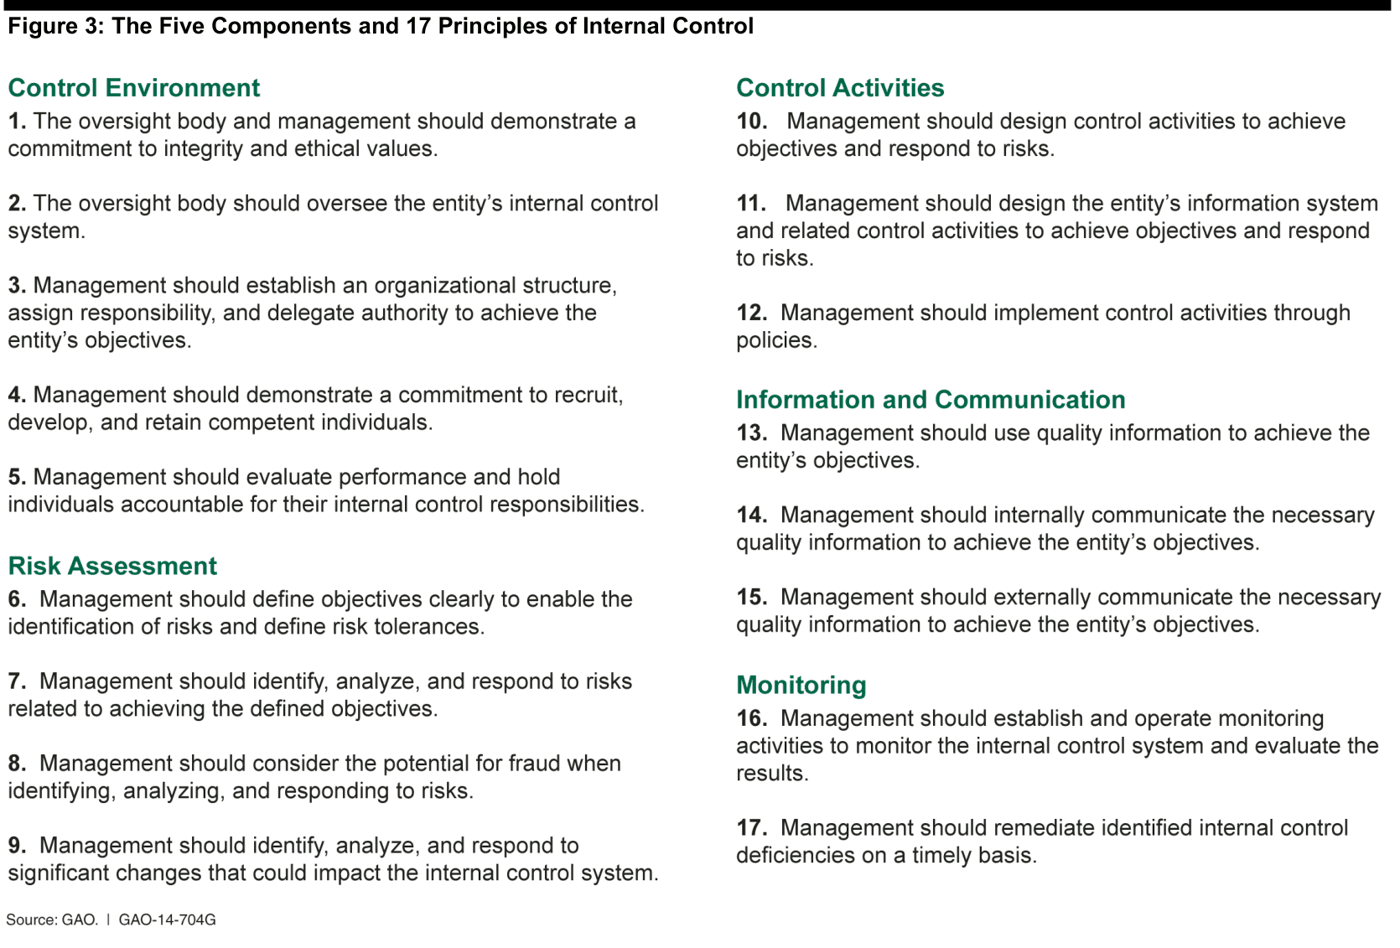
O COSO descreve o controlo interno como um processo levado a cabo pelo conselho, pela direção e pelo pessoal, que abrange as operações, o reporte e a conformidade. O seu referencial tem cinco componentes: ambiente de controlo, avaliação de riscos, atividades de controlo, informação e comunicação, e atividades de monitorização.
No dia a dia, os controlos classificam-se pelo momento em que atuam. Os preventivos impedem um erro antes de acontecer, os detetivos revelam-no depois e os corretivos reparam-no.
Porque é importante
Uma política diz o que deveria acontecer, e um controlo é o que faz com que aconteça. É também por isso que os auditores testam os controlos.
O COSO fala de garantia razoável por uma boa razão. As pessoas podem conluiar-se e um gestor pode contornar um controlo, pelo que nenhuma conceção elimina totalmente o risco.
Como funciona
Parta de um risco ou de um requisito. Defina o controlo em termos simples: o que é feito, por quem, com que frequência e que registo deixa.
Ajuste a sua força ao risco. Quando há muito em jogo, combine um controlo preventivo com um detetivo, para que uma falha do primeiro seja detetada.
Depois teste-o, primeiro a conceção e depois o funcionamento ao longo de um período, e trate qualquer desvio encontrado.
Um caso prático
Uma empresa receia pagar uma fatura falsa de um fornecedor. Como controlo preventivo, qualquer pagamento acima de 5 000 € precisa de um segundo aprovador que não registou a fatura. Como controlo detetivo, a área financeira revê todos os meses qualquer alteração dos dados bancários dos fornecedores.
As evidências são o registo de aprovações no sistema de pagamentos e a revisão mensal assinada. Um teste a 25 pagamentos encontra um sem segundo aprovador, que é registado como desvio.
Boas práticas
- Redija cada controlo de forma que um desconhecido o possa testar apenas pela descrição.
- Separe quem pede de quem aprova.
- Automatize quando o sistema o permitir. Um controlo integrado no software não se esquece no fim do mês.
- Nomeie um único responsável e reveja o controlo sempre que o processo à sua volta mudar.
Erros frequentes
- Confundir uma declaração de política com um controlo, porque nada na declaração prova que alguém agiu.
- Confiar apenas em controlos detetivos para riscos graves. Quando disparam, o dinheiro pode já ter saído.
- Testar que um controlo existe sem testar que funciona. O formulário pode estar preenchido sem que ninguém tenha lido o que cobre.
Perguntas
- O que é um controlo-chave?
- Um controlo cuja falha deixaria um risco significativo sem cobertura. O esforço de teste concentra-se nestes.
- Qual a diferença entre eficácia de conceção e eficácia operacional?
- A conceção pergunta se o controlo trataria o risco se fosse executado. A eficácia operacional pergunta se foi de facto executado como previsto ao longo do período.
- Quais são os 17 princípios do COSO?
- O referencial COSO de 2013 divide os seus cinco componentes em 17 princípios que descrevem o que exige um controlo interno eficaz.
- Os controlos da ISO 27001 contam como controlos internos?
- Sim, para a segurança da informação. O anexo A e a ISO/IEC 27002 listam controlos e orientações nesse domínio.
- De quantos controlos precisa uma empresa?
- Não há um número certo: os suficientes para trazer os riscos para dentro do que a direção aceita.
- Que dimensão deve ter uma amostra de teste?
- Depende da frequência com que o controlo é executado e do risco que cobre. Os auditores costumam testar mais nos controlos-chave, e a escolha deve ficar escrita.