

Depois de ler, poderá escolher alguns indicadores que mostrem um controlo a falhar, e agir sobre o que revelam.
Definição
Situa-se entre o controlo e a auditoria. Um controlo funciona no dia a dia, a monitorização verifica que foi executado, e uma auditoria avalia o conjunto de forma independente.
A cláusula 9.1 da ISO/IEC 27001 pede que se decida o que é monitorizado e medido, como, quando e por quem, e quem analisa os resultados. O COSO faz das atividades de monitorização um dos seus cinco componentes.
Porque é importante
Um controlo que funcionava no dia da auditoria pode ter parado na semana seguinte, e sem monitorização ninguém dá por isso até algo falhar.
Também distribui ao longo do ano o trabalho de provar a conformidade, o que deixa muito menos para reconstruir antes de uma auditoria.
Como funciona
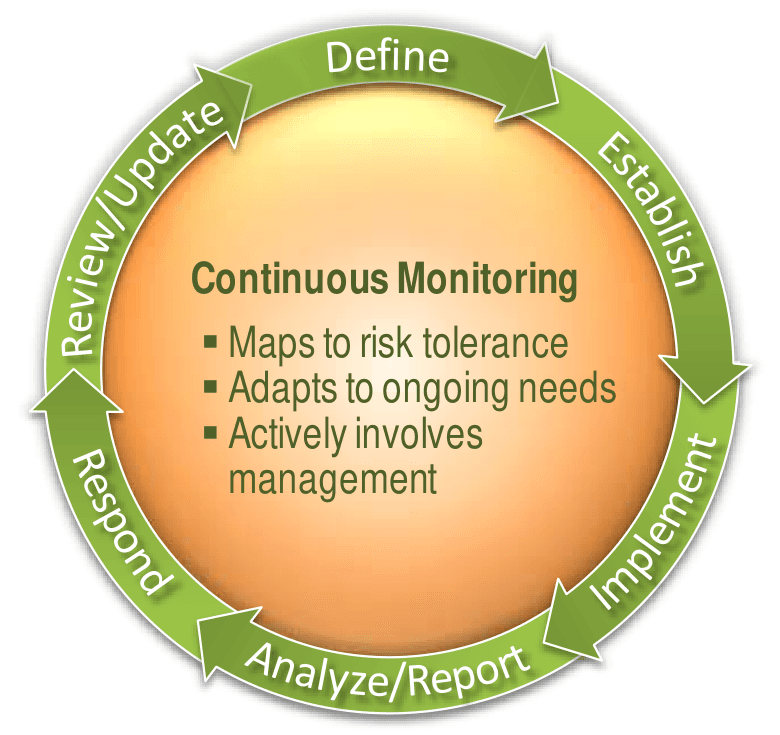
Escolha o que verificar, começando pelos controlos e obrigações cuja falha custa mais. Dê a cada um um indicador, um objetivo, uma frequência e um responsável.
Recolha os resultados, automaticamente quando puder, e registe cada exceção com a sua causa.
Mostre a tendência à direção. Transforme as falhas repetidas em ações corretivas e ajuste o plano quando as obrigações mudarem.
Um caso prático
O indicador: pessoas que saíram e cujos acessos foram retirados num dia útil. O objetivo é 100 %, e os RH e a informática verificam-no todos os meses.
Em março, 11 de 12 casos cumprem-no. A exceção é um prestador que não constava da lista dos RH, por isso os prestadores passam a constar da lista, com um responsável e uma data.
Boas práticas
- Mantenha poucos indicadores, cada um ligado a uma obrigação real.
- Prefira os dados dos sistemas às declarações das pessoas.
- Fixe o objetivo antes de olhar para os resultados.
- Peça de vez em quando a alguém que não executa o controlo para olhar para os números.
Erros frequentes
- Recolher números que ninguém lê, em geral porque nenhuma decisão depende deles.
- Medir a atividade, como as sessões de formação realizadas, em vez do resultado pretendido.
- Corrigir cada exceção sem perguntar porque aconteceu, de modo que a mesma falha volta no mês seguinte.
Perguntas
- Qual a diferença entre monitorização da conformidade e auditoria?
- A monitorização é contínua e feita pelos responsáveis do processo. Uma auditoria é periódica, independente e segue um programa definido.
- Com que frequência se devem verificar os controlos?
- Em proporção ao risco e à frequência com que o controlo é executado. Os controlos diários podem ser amostrados todos os meses, e os anuais verificados quando ocorrem.
- O que é a monitorização contínua de controlos?
- A recolha automatizada dos resultados dos controlos a partir de sistemas como plataformas de identidade ou cloud, que reduz a amostragem manual.
- Quem recebe os resultados da monitorização?
- Primeiro o responsável do controlo, depois o responsável de conformidade. A direção recebe uma visão curta.
- Que indicadores de conformidade funcionam melhor?
- Os ligados a um requisito, com um objetivo e um responsável claro, como revisões em atraso ou o tempo para retirar acessos.