

Depois de ler, poderá escolher uma opção de tratamento para cada risco e transformá-la em ações que alguém vai realmente concluir.
Definição
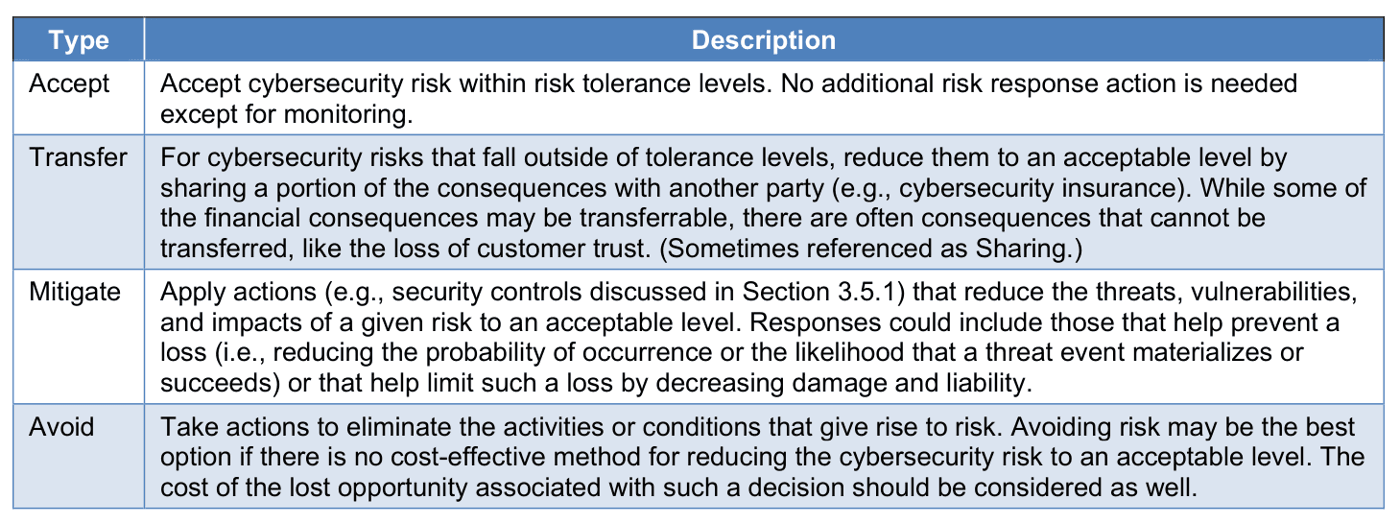
Quatro opções cobrem a maioria das situações: reduzir o risco com controlos, evitá-lo deixando a atividade, partilhá-lo através de um seguro ou de um contrato, ou retê-lo conscientemente. A ISO 31000 apresenta uma lista mais detalhada das mesmas escolhas.
A secção 6.1.3 da ISO/IEC 27001 exige um plano formulado e pede aos proprietários dos riscos que o aprovem e aceitem o risco residual.
Porque é importante
Uma avaliação, por si só, não muda nada. É no plano que uma pontuação se torna uma linha de orçamento, um nome e uma data.
O plano também protege as pessoas. Quando um risco fica em aberto e mais tarde algo corre mal, mostra que foi uma decisão tomada por alguém com direito a tomá-la.
Como funciona
Percorra os riscos acima do seu nível de aceitação, do mais alto para o mais baixo, e escolha uma opção para cada um. O custo faz parte desta conversa: gastar 50 000 € para uma exposição de 10 000 € raramente faz sentido.
Divida a escolha em ações suficientemente pequenas para terem um único responsável e uma única data, e estime a pontuação esperada quando estiverem concluídas.
O proprietário do risco aprova então o plano e aceita o que vai restar. Acompanhe-o até ao fim e verifique que cada novo controlo funciona antes de dar a ação por encerrada.
Um caso prático
Risco: uma palavra-passe roubada dá acesso aos processos de clientes, pontuação 15. A opção é reduzi-lo.
Seguem-se duas ações. O responsável de informática implementa a autenticação multifator em todas as contas de administrador até 30 de junho, por 2 000 €. Os diretores de departamento revêem os direitos de acesso todos os trimestres a partir de 15 de julho. A pontuação esperada é 6, e o diretor-geral assina esse risco residual a 3 de março.
Boas práticas
- Mostre o custo de cada ação, para que concorra de forma justa ao orçamento.
- Reporte à direção as ações em atraso em cada revisão. Os planos derrapam quando nenhum dirigente vê o atraso.
- Teste o controlo antes de encerrar a ação e guarde o que o teste mostrou.
- Registe quem aceitou o risco residual e em que data.
Erros frequentes
- Escrever «melhorar a segurança» como ação. Ninguém sabe quando está concluída, por isso nunca está.
- Tratar o seguro como se o risco tivesse desaparecido. A apólice pode pagar, mas a interrupção acontece na mesma e os clientes saem na mesma.
- Fazer aceitar um risco por alguém sem autoridade para isso. Quando a perda chega, essa aceitação não se sustenta.
- Manter o plano num ficheiro separado do registo. Os dois afastam-se em poucos meses.
Perguntas
- Quais são as quatro opções de tratamento de riscos?
- Reduzir, evitar, partilhar e reter. Os nomes variam conforme a norma, e a ISO 31000 enumera variantes mais detalhadas.
- Quem aprova o plano de tratamento de riscos?
- Segundo a ISO/IEC 27001, aprovam-no os proprietários dos riscos, que aceitam também o risco residual.
- Todos os riscos têm de ser reduzidos?
- Não. Um risco dentro dos seus critérios de aceitação pode ficar como está, tal como um cuja correção custaria muito mais do que a perda que evita, se o proprietário o aceitar conscientemente.
- Que relação há entre o plano e a declaração de aplicabilidade?
- Os controlos escolhidos no plano alimentam a declaração de aplicabilidade, que toma posição sobre cada controlo do anexo A.
- Com que frequência o plano é atualizado?
- Sempre que uma ação muda de estado, e pelo menos em cada revisão de riscos.