

Depois de ler, poderá redigir uma linha de risco sobre a qual alguém possa agir, e manter o registo útil depois do primeiro workshop.
Definição
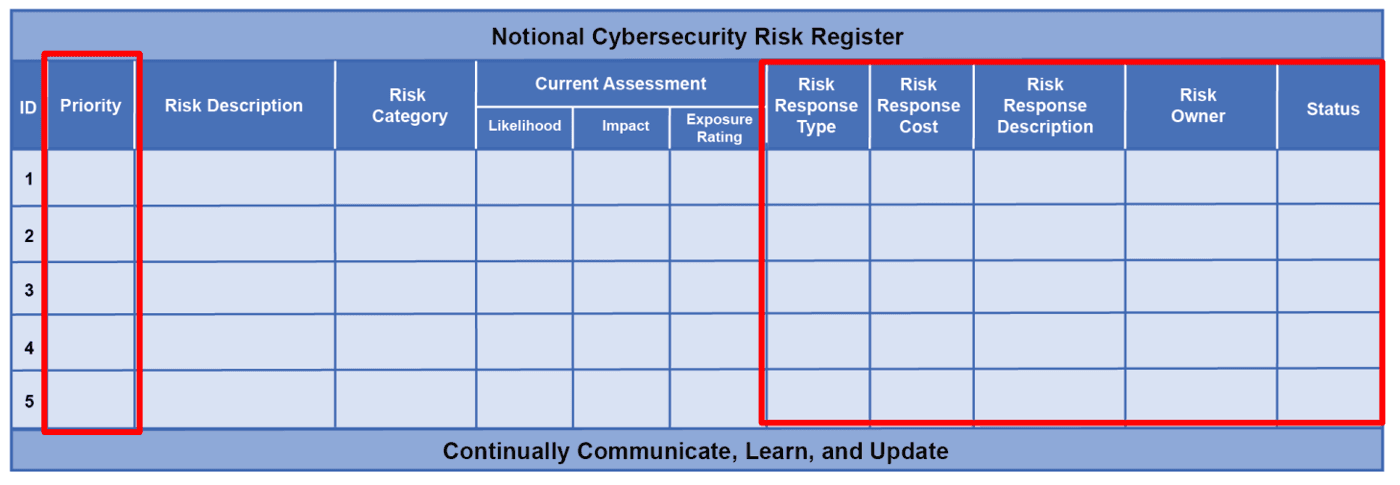
Imagine uma única tabela, com uma linha por risco. Cada linha liga uma causa a uma consequência e acrescenta uma pontuação, um responsável, uma decisão e a data da próxima revisão.
A expressão «registo de riscos» não aparece na ISO/IEC 27001. A norma exige resultados documentados da avaliação de riscos (secção 8.2) e do tratamento de riscos (secção 8.3), e a maioria das empresas guarda ambos nesta mesma tabela.
Porque é importante
Pergunte a um gestor que riscos a empresa aceitou e quem os assinou. Se a resposta obriga a procurar em e-mails antigos e apresentações, ainda não há verdadeira gestão de riscos, apenas preocupação.
O registo é também o primeiro documento que um auditor ou uma seguradora pede para ler, porque uma decisão datada prova muito mais do que uma boa intenção.
Como funciona
O difícil é a primeira frase. Ninguém consegue pontuar nem tratar um «risco cibernético». Já «um ransomware que entra pelo acesso remoto do fornecedor de informática para a receção de encomendas durante três dias» pode ser, porque nomeia o evento, a via de entrada e o dano.
Depois, pontue essa frase na escala usada por toda a empresa e nomeie um único responsável. Registe a decisão e liste as ações com as suas datas. Em seguida, pontue de novo o risco tal como ficará quando essas ações terminarem: é esse segundo valor que a direção realmente aceita.
A partir daí, o registo vive a um ritmo fixo, com uma revisão adicional após qualquer incidente ou alteração importante. Date cada alteração e indique o motivo. Um ano depois, é esse histórico que explica porque é que uma pontuação mudou.
Um caso prático
Um distribuidor de vacinas com um único armazém escreve: «Uma avaria noturna da câmara frigorífica estraga o stock.» Uma probabilidade de 2 em 5 e um impacto de 5 em 5 dão uma pontuação de 10, e o responsável do armazém é o seu dono.
A decisão é reduzir o risco. Até 15 de março é instalado um alarme para o telefone de prevenção, e até 30 de abril é assinado um contrato com um segundo fornecedor de armazenamento frigorífico de emergência. Feitas as duas ações, a pontuação prevista desce para 5 e a linha volta a ser revista em setembro.
Boas práticas
- Escolha um responsável que possa gastar dinheiro ou alterar o processo. Um departamento não consegue responder a uma pergunta numa reunião.
- Mantenha lado a lado a pontuação inicial e a residual, para que o valor do trabalho se veja.
- Ligue cada linha ao ativo ou processo que ameaça. Quando esse sistema mudar, saberá que riscos reabrir.
- Comece pelos quinze ou vinte riscos que importam. Uma primeira versão com duzentas linhas raramente sobrevive à segunda revisão.
Erros frequentes
- Listar ameaças como «phishing». Uma ameaça não tem consequência associada, pelo que ninguém consegue dizer quanto pesa aqui.
- Pontuar quase tudo como elevado. Muitas vezes nasce do medo de ser culpado mais tarde, e deixa a direção sem poder escolher.
- Fechar uma linha no dia em que a sua ação termina. A ação reduz o risco; o que resta continua a precisar de um responsável e de uma decisão.
Perguntas
- Qual a diferença entre um registo de riscos e uma avaliação de riscos?
- A avaliação é o trabalho de encontrar e pontuar os riscos. O registo é onde os resultados são guardados e acompanhados depois.
- A ISO 27001 exige um registo de riscos?
- Não com esse nome. Exige resultados documentados da avaliação e do tratamento, e um registo é a forma habitual de os manter.
- Com que frequência deve ser revisto?
- Trimestralmente serve a maioria das empresas, com uma revisão adicional após um incidente ou uma alteração importante. A ISO/IEC 27001 exige apenas intervalos planeados, por isso o ritmo é definido por si.
- Quem é responsável pelo próprio registo?
- Uma pessoa mantém-no atualizado, muitas vezes o responsável de riscos ou de segurança. Cada linha tem o seu próprio responsável.
- Uma folha de cálculo serve?
- Sim. As folhas de cálculo falham quando circulam várias cópias e ninguém sabe qual é a correta: mantenha uma única cópia e limite quem a pode editar.
- Quantos riscos deve conter?
- Tantos quantos a direção consiga realmente discutir. Muitas empresas mais pequenas funcionam bem com vinte a cinquenta.