

Depois de ler, poderá nomear o proprietário certo para um risco e distinguir esse papel do das pessoas que fazem o trabalho.
Definição
O Guia ISO 73 define o proprietário do risco como a pessoa ou entidade com a responsabilidade e a autoridade para gerir um risco. A ISO/IEC 27001 assenta na mesma ideia nas secções 6.1.2 e 6.1.3.
Ser proprietário de um risco não significa fazer o trabalho. Um engenheiro de informática pode perfeitamente instalar o controlo de um risco cuja proprietária é a diretora comercial.
Porque é importante
Olhe para as linhas abertas mais antigas da maioria dos registos de riscos e encontrará muitas vezes o mesmo: ninguém com orçamento está associado a elas. Um risco sem proprietário real não tem quem decida, por isso fica em aberto até acontecer.
Os riscos de negócio acabam muitas vezes, por defeito, no responsável de informática. Essa pessoa não consegue mudar o processo comercial nem aceitar um contrato perdido, e o risco fica parado.
Como funciona
Um teste útil é perguntar quem sente a consequência e quem controla o orçamento da atividade em risco. A resposta é normalmente uma única pessoa, e essa pessoa é o proprietário.
Torne o papel concreto. O proprietário escolhe a opção de tratamento, aprova as ações, aceita o risco residual e reporta sobre ele em cada revisão.
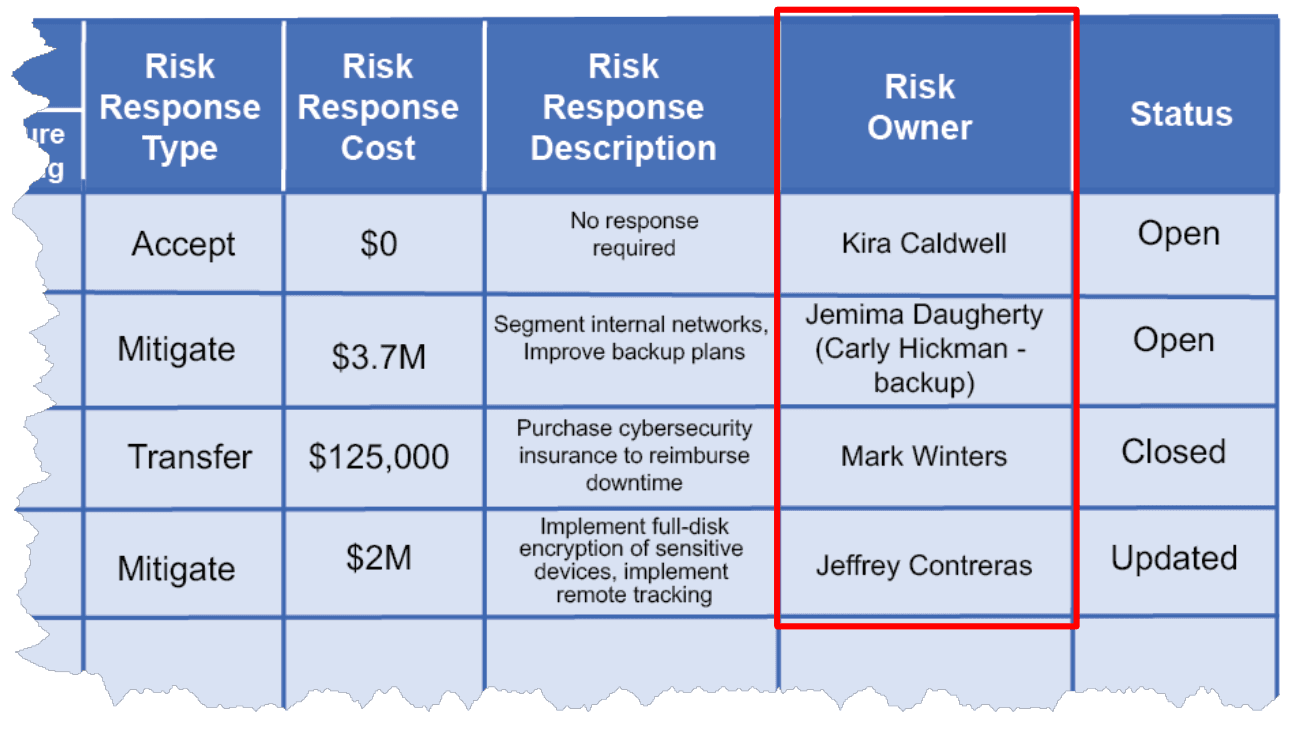
Registe no registo o nome ou a função ocupada por uma só pessoa. Quando essa pessoa muda de funções, reatribua o risco na passagem de pasta, não na auditoria seguinte.
Um caso prático
«As encomendas não podem sair se o sistema do armazém parar» pertence ao diretor de logística, que perderia as entregas e que financia o processo de recurso. O responsável de informática faz o teste de comutação como responsável pela ação.
Quando o teste falha, a questão volta ao diretor de logística: pagar um segundo local ou aceitar dois dias de paragem? Essa decisão nunca poderia ter sido tomada na informática.
Boas práticas
- Verifique se o proprietário proposto pode realmente gastar dinheiro ou parar uma atividade.
- Mantenha colunas separadas para o proprietário do risco e para o responsável pela ação, porque muitas vezes são pessoas diferentes.
- Peça aos proprietários que assinem eles próprios a aceitação do risco residual.
- Mostre à direção os riscos de cada proprietário. O papel passa a ser levado a sério assim que fica visível.
Erros frequentes
- Atribuir todos os riscos ao responsável de segurança. Parece arrumado, e tira as decisões a quem as devia tomar.
- Nomear um comité ou um departamento. Quando todos são donos de um risco, ninguém tem de responder por ele.
- Escolher alguém demasiado júnior para viver com as consequências, normalmente porque era o único presente no workshop.
- Deixar como proprietários pessoas que já saíram da empresa, algo que um auditor nota em minutos.
Perguntas
- Qual a diferença entre o proprietário do risco e o responsável por um controlo?
- O proprietário do risco responde pelo risco e pela sua aceitação. O responsável por um controlo opera um controlo específico que o reduz.
- Um risco pode ter dois proprietários?
- Não deveria. Quando dois departamentos estão envolvidos, uma pessoa decide e consulta a outra.
- Quem atribui os proprietários dos riscos?
- Normalmente propõe-nos quem conduz o processo de riscos, e a direção confirma.
- A ISO 27001 exige proprietários de riscos?
- Sim. A secção 6.1.2 pede que sejam identificados, e a secção 6.1.3 pede a sua aprovação do plano de tratamento.
- Um proprietário pode recusar o papel?
- Pode defender que o risco pertence a outra área, e a direção decide. No fim dessa conversa, o risco continua a precisar de um nome.