

Depois de ler, poderá montar uma avaliação repetível, do âmbito aos resultados aprovados, com métodos reconhecidos.
Definição
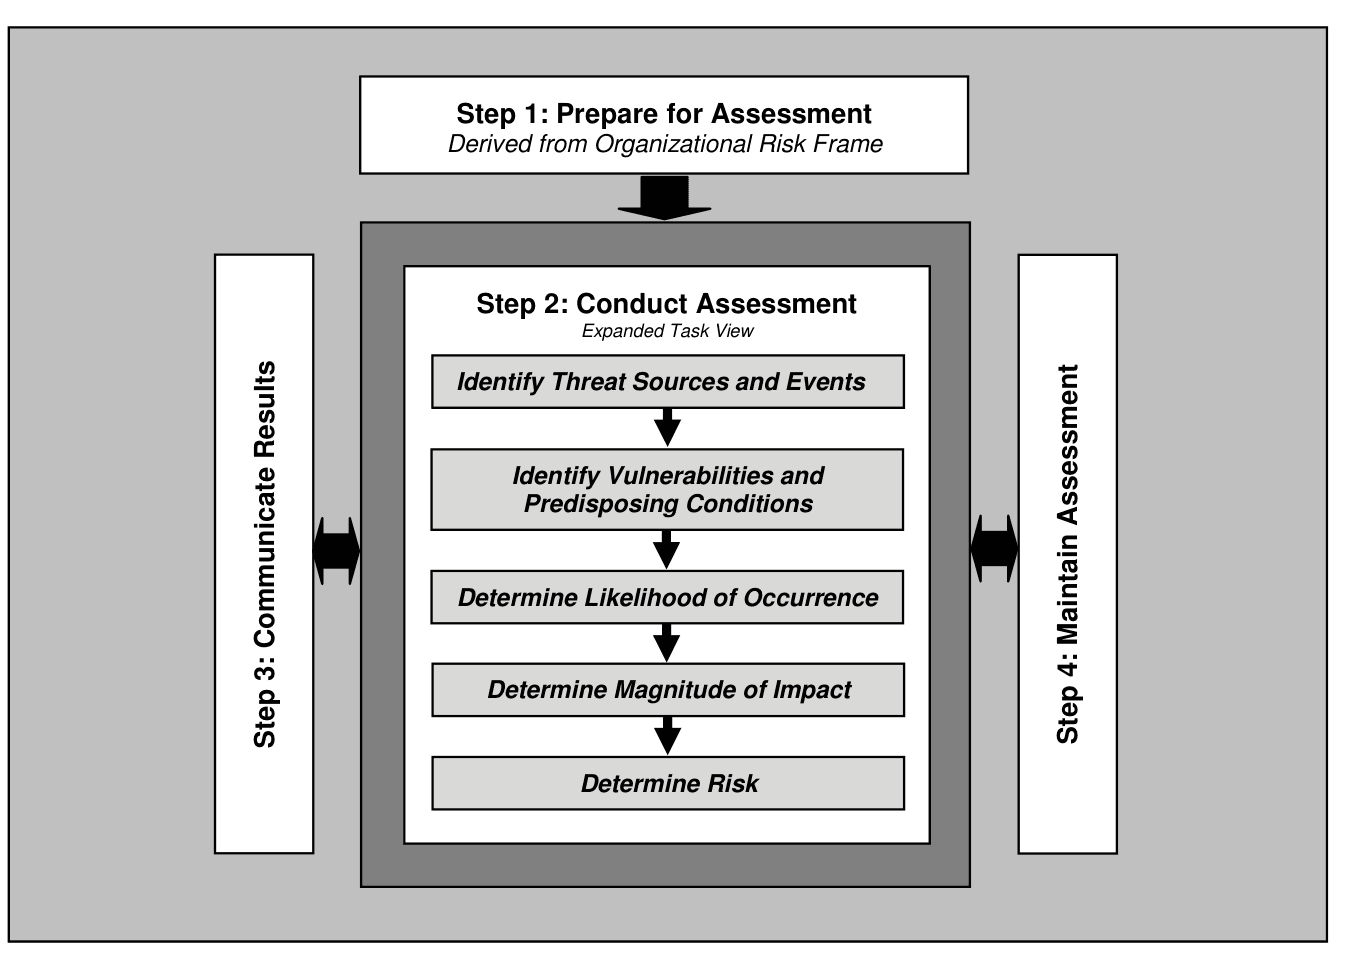
A ISO 31000 divide a avaliação em três atividades: identificação, análise e apreciação. O NIST SP 800-30 organiza o mesmo trabalho em torno de um ciclo: preparar, conduzir, comunicar e manter.
Há dois pontos de partida comuns. Pode começar-se pelo que tem de ser protegido, uma abordagem baseada em ativos, ou pelo que pode acontecer, uma abordagem baseada em eventos. A ISO/IEC 27005 descreve ambas para a segurança da informação.
Porque é importante
Os orçamentos e as prioridades assentam nestes resultados, por isso não podem depender de quem tinha a caneta na mão nessa semana.
Para quem procura a certificação, a secção 6.1.2 da ISO/IEC 27001 é explícita: avaliações repetidas devem produzir resultados coerentes, válidos e comparáveis.
Como funciona
Primeiro vem o âmbito: que atividades, locais e sistemas. Depois escreva os critérios, ou seja, as escalas e o nível a partir do qual um risco se torna aceitável. Fazê-lo antes do workshop mantém a discussão honesta.
Identifique os riscos com as pessoas que fazem o trabalho, a partir de incidentes passados, resultados de auditoria e ameaças conhecidas. Analise cada um com os controlos que existem hoje e compare o resultado com os seus critérios para ver o que é tratado primeiro.
Registe os resultados juntamente com o raciocínio e obtenha a sua aprovação. Repita em intervalos planeados e sempre que ocorra uma alteração significativa.
Um caso prático
Uma loja online limita a sua primeira avaliação à receção de encomendas. Num workshop de duas horas, vendas, logística e informática listam 14 cenários.
Um deles, «serviço de pagamento em baixo durante a semana de saldos», recebe impacto 4 em 5, com base em 1 900 € de vendas por hora, e probabilidade 2. A pontuação de 8 fica abaixo do nível de aceitação de 9: o diretor-geral aceita-o e pede uma nova análise antes dos próximos saldos.
Boas práticas
- Escreva a metodologia antes do primeiro workshop e mantenha-a suficientemente curta para a repetir.
- Envolva as áreas de negócio. A equipa de segurança conhece as ameaças; raramente sabe quanto custa um dia perdido.
- Só conte com um controlo se o tiver visto funcionar. Uma cópia de segurança que ninguém restaurou não deve baixar uma pontuação.
- Compare uma vez por ano as suas escalas com incidentes reais para ver se eram realistas.
- Use a mesma metodologia durante pelo menos dois ciclos antes de a alterar, para poder comparar os resultados.
Erros frequentes
- Copiar uma lista de riscos de outro lado. Parece completa, mas nada diz sobre o seu negócio.
- Tentar avaliar a empresa inteira de uma só vez. O trabalho arrasta-se durante meses e os resultados chegam desatualizados.
- Deixar a direção fora da decisão de aceitação, o que deixa o avaliador a carregar um risco que não tem autoridade para aceitar.
Perguntas
- Uma avaliação deve ser qualitativa ou quantitativa?
- As escalas qualitativas são mais rápidas e servem a maioria das empresas. As estimativas em dinheiro ajudam quando uma grande decisão de investimento depende do resultado.
- Quanto tempo demora uma avaliação de riscos?
- Um único processo cabe em alguns workshops. Uma empresa inteira costuma levar semanas.
- Existe uma metodologia obrigatória?
- Não. A ISO/IEC 27001 define requisitos para os resultados. A ISO/IEC 27005, o NIST SP 800-30 e o EBIOS RM são formas reconhecidas de lá chegar.
- O que desencadeia uma nova avaliação?
- O seu intervalo planeado, ou uma alteração significativa como um novo sistema, um novo fornecedor, uma fusão ou um incidente grave.
- O que produz a avaliação?
- Uma lista priorizada de riscos apreciados, que alimenta o registo de riscos e o plano de tratamento.