

Depois de ler, poderá organizar todo o ciclo de vida dos fornecedores, da primeira lista a uma saída exequível.
Definição
Abrange, entre outros, a cibersegurança, a continuidade e os riscos jurídicos e financeiros. Para as entidades financeiras, os artigos 28.º a 30.º do DORA fixam regras detalhadas sobre o risco de terceiros prestadores de serviços de TIC, incluindo um registo de contratos e estratégias de saída.
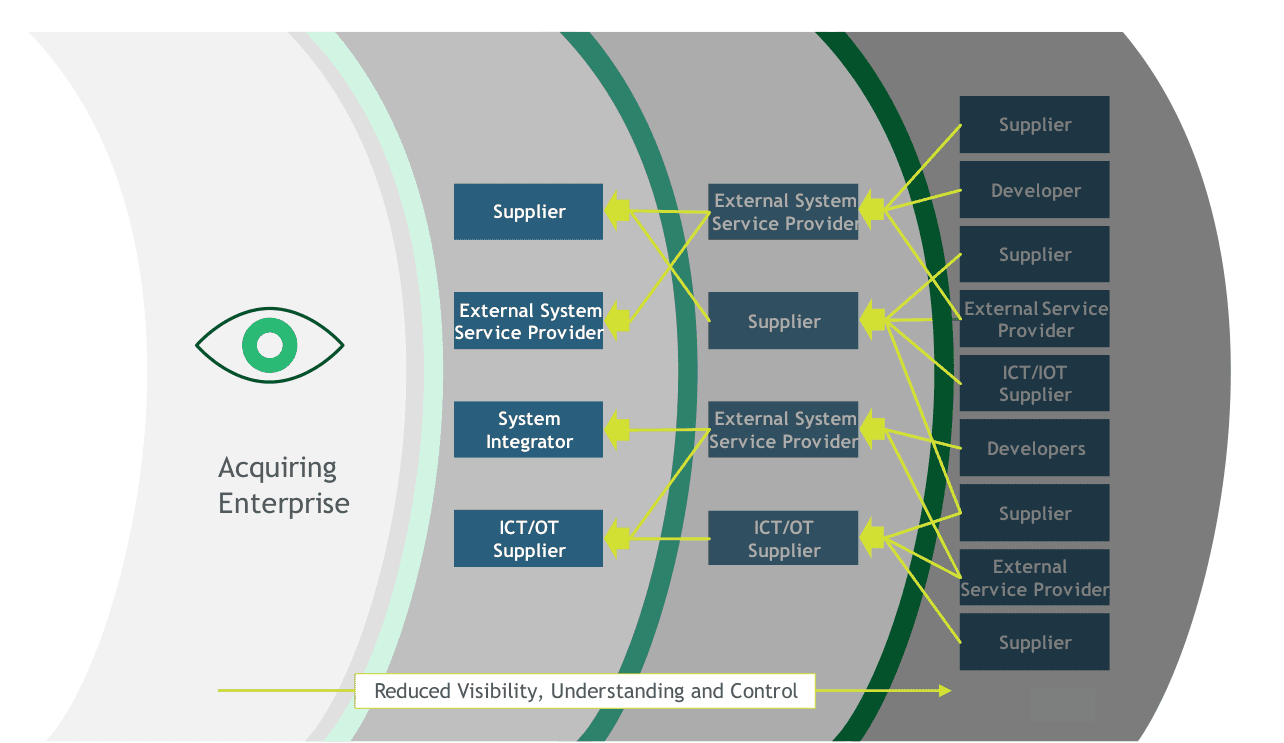
Porque é importante
Funções essenciais correm hoje em serviços externos, por isso um incidente num fornecedor torna-se depressa o seu.
Os reguladores repararam nisso. A NIS2 exige medidas de segurança da cadeia de abastecimento, e os clientes transmitem essas exigências por contrato.
Como funciona
Mantenha um único inventário de terceiros, com o responsável, o serviço, os dados envolvidos e o nível.
Avalie antes de assinar e inscreva no contrato os requisitos de segurança, os direitos de auditoria, a notificação de incidentes e as condições de saída.
Ao longo do tempo, acompanhe com revisões periódicas e alertas. Para os fornecedores críticos, prepare a saída: devolução dos dados e uma opção de substituição.
Um caso prático
Uma seguradora conta 240 terceiros, 18 dos quais suportam funções críticas. Inscreve-os no registo DORA, acrescenta cláusulas de auditoria e de saída na renovação e revê-os todos os anos.
Quando o fornecedor de um portal de mediadores anuncia uma violação, o inventário mostra numa hora que dados estão em causa e quem é responsável pela relação.
Boas práticas
- Dê a cada relação um único responsável de negócio.
- Ligue o programa às compras, para que nenhum fornecedor escape.
- Fixe a profundidade da revisão pelo nível.
- Percorra o plano de saída dos fornecedores críticos, no mínimo no papel.
Erros frequentes
- Não ter uma lista completa de fornecedores, normalmente porque os departamentos compram as suas próprias ferramentas.
- Deixar contratos sem cláusulas de segurança, o que deixa pouco a que recorrer depois de um incidente.
- Pôr todo o esforço na entrada e nenhum nos anos seguintes.
Perguntas
- O que é o risco de concentração?
- O risco de depender de um único fornecedor, ou de vários que dependem do mesmo fornecedor subjacente, de modo que uma só falha atinge muitos serviços de uma vez.
- O DORA aplica-se a todas as empresas?
- Não. Aplica-se às entidades financeiras e aos seus prestadores críticos de TIC, embora outros fornecedores o sintam através das exigências contratuais.
- Quem é responsável pelo programa de riscos de terceiros?
- Muitas vezes a segurança, o risco ou as compras. Cada relação precisa ainda assim de um responsável de negócio que responda pelo serviço.
- O que deve incluir um contrato com um fornecedor?
- Requisitos de segurança, notificação de incidentes, direitos de auditoria ou de evidência, regras de subcontratação, localização dos dados e condições de saída.
- Que ferramentas precisa a gestão de riscos de terceiros?
- Um registo mantido atualizado é o ponto de partida. As plataformas dedicadas e os serviços de notação de segurança ajudam quando o volume cresce.