

Depois de ler, poderá ajustar as verificações ao que está em jogo, ler com espírito crítico as evidências de um fornecedor e chegar a uma decisão registada.
Definição
Acontece antes da assinatura e de novo durante a relação. Os controlos 5.19 a 5.22 da ISO/IEC 27002 abrangem as relações com fornecedores, e o artigo 21.º, n.º 2, alínea d), da NIS2 refere a segurança da cadeia de abastecimento.
A profundidade depende do que está em jogo. Um fornecedor que guarda dados de clientes merece muito mais escrutínio do que um que entrega material de escritório.
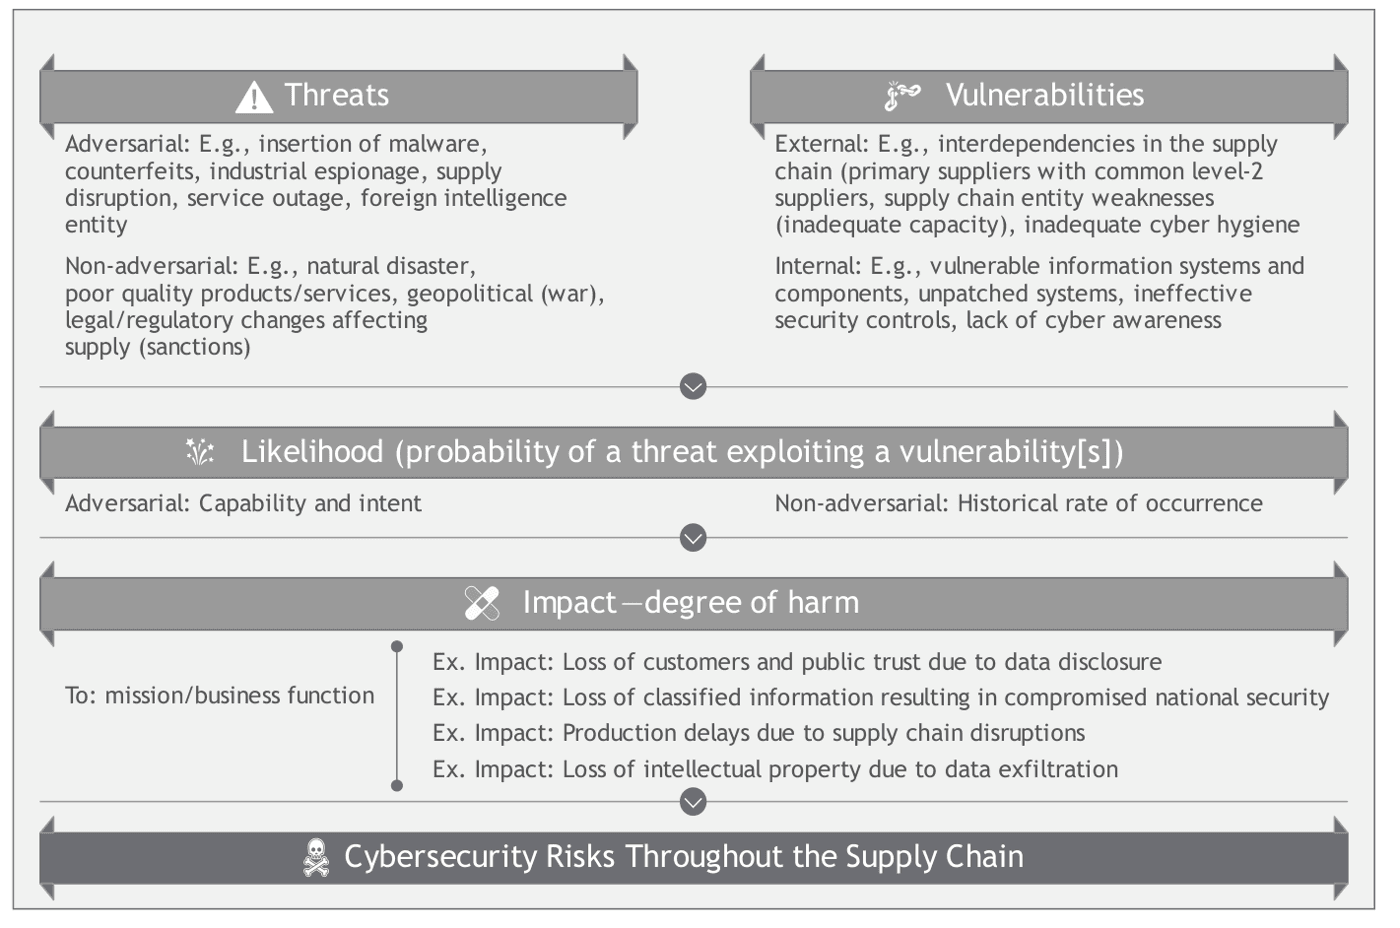
Porque é importante
Pode subcontratar um serviço, mas a responsabilidade continua a ser sua. Segundo o artigo 28.º do RGPD, por exemplo, um responsável pelo tratamento só pode recorrer a subcontratantes que apresentem garantias suficientes.
Como funciona
Descreva o serviço: que dados são partilhados, que acessos são concedidos, quanto o negócio depende dele e com que facilidade poderia ser substituído. Daí resulta um nível.
Peça evidências na proporção: um certificado com o seu âmbito e a declaração de aplicabilidade, um relatório SOC 2, um questionário, um resumo de teste de intrusão. Leia o que recebe, exclusões incluídas.
Classifique o risco restante. Depois aprove, aprove com condições escritas no contrato, ou recuse. Registe quem decidiu e quando é a próxima revisão.
Um caso prático
Uma empresa escolhe um prestador de processamento salarial que vai guardar os salários e os dados bancários de 200 pessoas, o que o coloca no nível mais alto. Ao ler com atenção o certificado ISO/IEC 27001, a equipa vê que exclui o centro de suporte, cujos agentes podem consultar os processos.
A decisão é aprovar com três condições: registos de acesso, notificação de violações em 24 horas inscrita no contrato e uma evidência anual de uma revisão que abranja o centro de suporte.
Boas práticas
- Classifique primeiro por níveis, para que o esforço vá para onde importa.
- Transforme o que encontrar em cláusulas contratuais. Uma constatação sem cláusula não tem força depois.
- Pergunte pelos subcontratados nos serviços críticos.
- Planeie também o fim do contrato, incluindo a devolução dos seus dados.
Erros frequentes
- Enviar o mesmo questionário longo a todos, o que esgota os pequenos fornecedores e afoga as respostas que importam.
- Aceitar um certificado sem ler o seu âmbito.
- Avaliar uma vez na assinatura e nunca mais, embora o fornecedor e os seus riscos vão mudar.
- Decidir depois de assinar o contrato, quando já pouco resta para negociar.
Perguntas
- Qual a relação entre a avaliação de riscos de fornecedores e a gestão de riscos de terceiros?
- A avaliação examina um fornecedor num dado momento. A gestão de riscos de terceiros é o programa completo que os abrange a todos.
- Com que frequência se devem reavaliar os fornecedores?
- Os críticos pelo menos uma vez por ano, e após um incidente ou uma alteração do serviço. Os níveis inferiores com menos frequência, ou na renovação.
- Um relatório SOC 2 chega para avaliar um fornecedor?
- É uma evidência forte se o âmbito, o período e as exceções se ajustarem ao seu uso, embora ainda tenha de pensar na sua própria dependência.
- E se um fornecedor crítico se recusar a responder?
- Procure evidências públicas, negoceie, registe o risco e deixe o seu responsável decidir. Uma recusa é, por si só, uma informação.
- O que são quartas partes?
- Os fornecedores dos seus fornecedores. Contam quando o seu serviço depende deles, como a plataforma cloud por trás de uma ferramenta SaaS.