

Depois de ler, poderá construir escalas que tenham significado na sua empresa, e ler a grelha sem confiar demasiado nela.
Definição
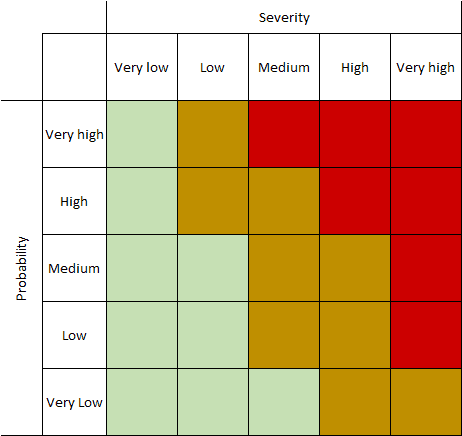
Cada eixo tem alguns níveis, normalmente três ou cinco. Um risco assume um nível em cada eixo, e a célula onde se cruzam dá a sua classificação. A ISO 31000 trata a consequência e a probabilidade como elementos da análise de riscos e não impõe nenhuma grelha: a matriz é uma prática comum que nenhuma norma exige.
Porque é importante
Um incêndio num armazém e uma palavra-passe divulgada têm pouco em comum até ficarem na mesma grelha. A partir daí, um diretor financeiro e um engenheiro de segurança podem discutir os mesmos dois números.
No entanto, a grelha só vale o que valem as suas definições. Se «elevado» não tiver um significado por trás, cada pessoa na sala está a pontuar outra coisa.
Como funciona
Comece pelo impacto e descreva-o nos termos da empresa: dinheiro perdido, dias de interrupção, clientes afetados, consequências legais. Quando um risco toca vários destes critérios, assume o nível mais alto que atinge.
Depois descreva a probabilidade em frequências que todos consigam imaginar, como «uma vez em dez anos» ou «várias vezes por ano».
Antes de pontuar o que quer que seja, acordem que células são aceitáveis, quais exigem um plano e quais sobem diretamente à direção. Decidir isto depois transforma a discussão numa negociação risco a risco.
Um caso prático
Uma empresa com 10 milhões de euros de volume de negócios constrói uma grelha de 5×5. O impacto 5 significa mais de 500 000 € ou mais de cinco dias de vendas paradas. O impacto 3 significa entre 50 000 e 150 000 €, ou um dia. A probabilidade 4 significa cerca de uma vez por ano.
Um risco com impacto 3 e probabilidade 4 tem 12 pontos. Isso coloca-o em âmbar, pelo que é devido um plano em 90 dias. Tudo o que chegar a 15 ou mais sobe ao diretor-geral no prazo de uma semana.
Boas práticas
- Peça à equipa financeira que verifique os valores da escala de impacto. Ela vai detetar uma escala que não corresponde à dimensão do negócio.
- Pontue com as pessoas que gerem o processo, e escreva uma frase sobre a razão de cada pontuação.
- Reveja as escalas quando a empresa crescer. Uma perda de 50 000 € significa outra coisa com um volume de negócios dez vezes maior.
Erros frequentes
- Tratar as pontuações como medições. Um 12 não é duas vezes pior do que um 6: os números apenas ordenam os riscos.
- Deixar que uma probabilidade baixa esconda uma catástrofe. Os eventos raros que poderiam acabar com o negócio merecem uma análise própria, seja qual for a célula onde caem.
- Ajustar a escala até os resultados parecerem tranquilizadores. Os números melhoram e o risco fica exatamente onde estava.
- Usar escalas diferentes em departamentos diferentes, o que torna os seus resultados impossíveis de comparar.
Perguntas
- Uma matriz de riscos deve ser de 3×3 ou de 5×5?
- Uma de 3×3 chega para uma pequena empresa que está a começar. Quando há muitos riscos, uma de 5×5 separa-os melhor, desde que cada nível continue claramente definido.
- A ISO 27001 exige uma matriz de riscos?
- Não. A ISO/IEC 27001 pede critérios definidos e resultados comparáveis, e deixa o método em aberto.
- Deve multiplicar-se o impacto pela probabilidade?
- É simples e muito difundido, mas o produto é apenas uma ordenação. Ler diretamente a célula é igualmente válido.
- Quem fixa os níveis de aceitação?
- A direção, porque aceitar um risco é uma decisão de negócio.
- Quais são os limites de uma matriz de riscos?
- Comprime a realidade em poucos níveis, pelo que riscos bastante diferentes podem partilhar a mesma classificação. Quando está em causa um investimento importante, uma estimativa quantificada em dinheiro pode complementá-la.