

Depois de ler, poderá construir um primeiro inventário a partir de fontes já existentes e mantê-lo atualizado sem esforço adicional.
Definição
O controlo 5.9 do anexo A da ISO/IEC 27001 exige um inventário da informação e de outros ativos associados, incluindo os seus donos. Os CIS Controls 1 e 2, os dois primeiros dos 18, abrangem os ativos da empresa e o software.
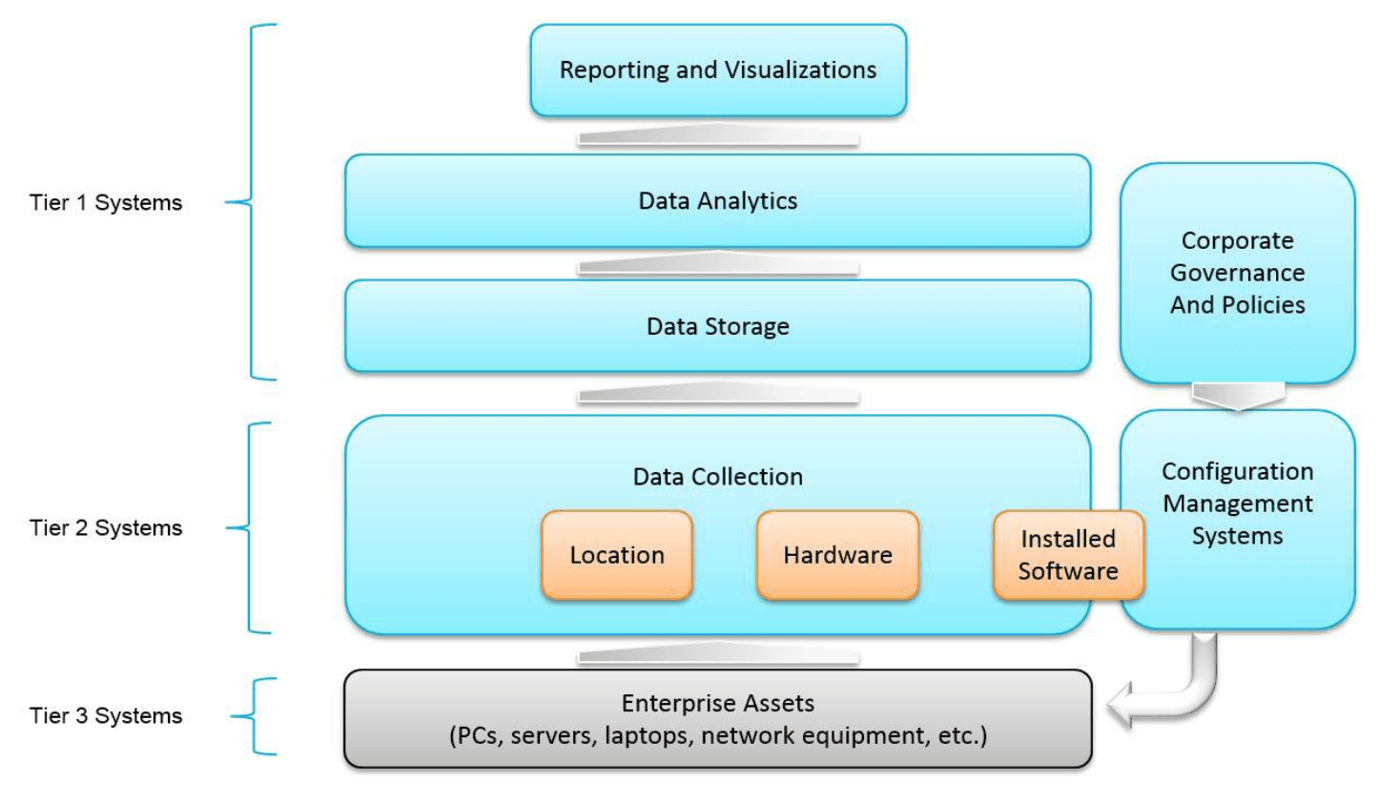
Porque é importante
Um portátil desconhecido nunca recebe atualizações, e uma conta SaaS desconhecida fica aberta depois de uma saída. A maioria dos outros controlos pressupõe discretamente que o inventário existe.
Também compensa durante um incidente, quando as primeiras perguntas são que sistema foi atingido, de quem é e quão crítico é.
Como funciona
Decida o que registar: nome, tipo, responsável, localização ou fornecedor, classificação, criticidade e data da última revisão.
Recolha a partir do que já existe, como as ferramentas de gestão de equipamentos, as consolas cloud e os registos financeiros e de compras para o SaaS. Compare o resultado com uma varredura de rede.
Atribua responsáveis. Para manter a lista atualizada, ligue-a aos processos de compra, entrada e alteração, e reveja-a com um ritmo fixado.
Um caso prático
Um gabinete de arquitetura com 30 pessoas conta 34 portáteis, 2 servidores e 19 serviços SaaS. Ao percorrer os pagamentos com cartão, encontra seis ferramentas que ninguém tinha declarado, uma delas com ficheiros de projetos que contêm dados pessoais.
Cada uma recebe um responsável e um nível de criticidade, e três são encerradas.
Boas práticas
- Automatize a recolha sempre que possível, porque as listas manuais ficam desatualizadas em semanas.
- Inclua os serviços cloud e os dados além do hardware.
- Registe a criticidade, que orienta tanto as atualizações como a recuperação.
- Reconcilie regularmente o inventário com as compras.
Erros frequentes
- Tratá-lo como uma contagem pontual, já desatualizada no trimestre seguinte.
- Listar apenas o hardware, quando grande parte dos dados valiosos está hoje no SaaS.
- Entrar em tanto pormenor que ninguém o consegue manter atualizado.
- Deixar a informática como responsável de todas as aplicações de negócio.
Perguntas
- O que conta como ativo?
- Tudo o que tem valor para a forma como a empresa trata a informação: dados, aplicações, equipamentos, serviços e, por vezes, pessoas e instalações.
- O inventário de ativos é obrigatório para a ISO 27001?
- O controlo 5.9 está no anexo A, por isso a declaração de aplicabilidade tem de o tratar, e na prática raramente é excluído.
- Qual a diferença entre um inventário de ativos e uma CMDB?
- Uma base de dados de gestão de configurações acompanha também as relações e as alterações entre componentes informáticos. Pode servir de inventário se alguém a mantiver de facto.
- Quanto pormenor é suficiente?
- O suficiente para decidir e agir. Agrupe os elementos semelhantes de baixo risco e detalhe individualmente os sistemas críticos.
- Como se descobre a informática sombra?
- Comparando despesas e pagamentos com cartão, os registos do fornecedor de identidade e o tráfego de rede com a lista de serviços aprovados.