

Depois de ler, poderá escolher meios de recuperação adequados aos seus objetivos e provar que funcionam com uma reposição real.
Definição
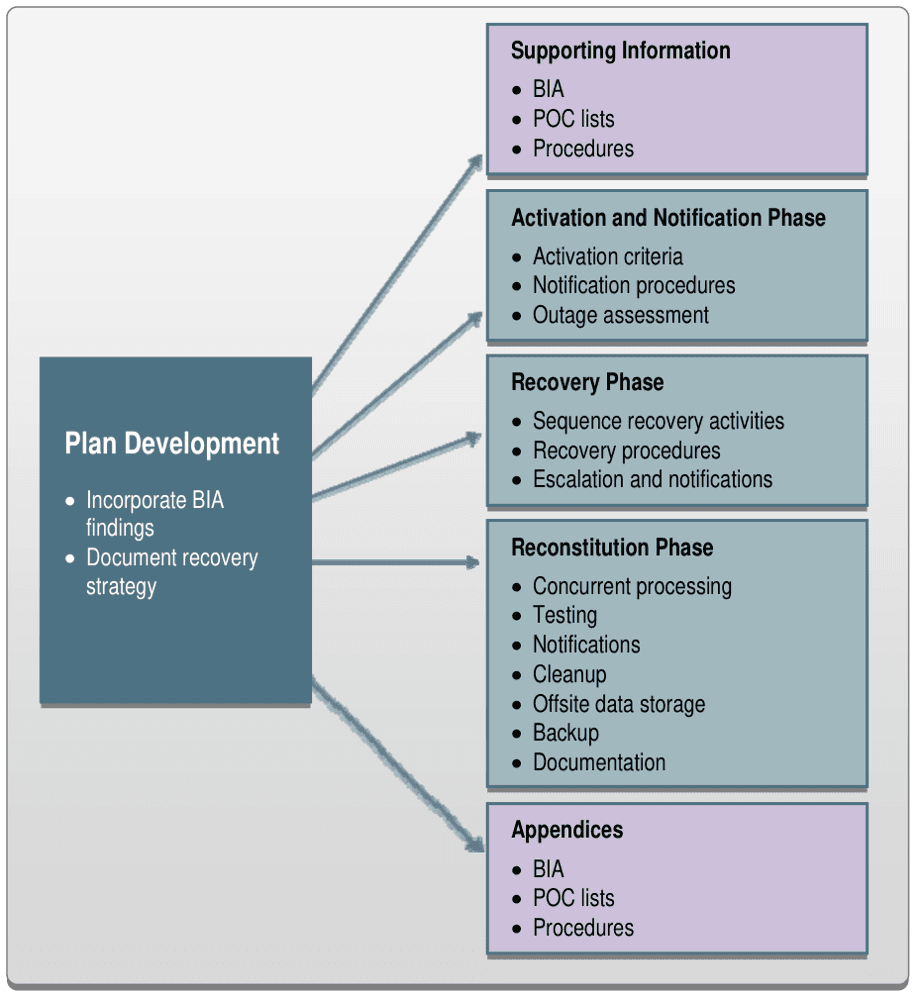
A NIST SP 800-34 descreve o plano de recuperação de desastres como aquele que dirige a recuperação dos sistemas de informação num centro alternativo após uma perturbação grave. A ISO/IEC 27002 trata o mesmo terreno no controlo 5.30, preparação das TIC para a continuidade de negócio.
Faz parte da continuidade de negócio. A recuperação traz de volta os sistemas, e os planos de negócio cobrem a forma como as pessoas continuam a trabalhar até lá.
Porque é importante
A maioria dos processos de negócio para quando o seu sistema para, por isso o tempo de recuperação da informática define muitas vezes o do negócio.
Enquanto ninguém as tiver realmente reposto, as cópias de segurança são apenas uma esperança. Muitas empresas descobriram no pior dia possível que as suas não serviam.
Como funciona
Retire os objetivos de recuperação da análise de impacto no negócio e ordene os sistemas em conformidade, tendo em conta as dependências.
Escolha depois os meios: cópias de segurança, replicação, um centro alternativo frio, morno ou quente, ou outra região cloud. Proteja também as cópias, porque os atacantes vão primeiro a elas.
Escreva os passos por ordem e designe quem os executa. Depois reponha a sério, cronometre e compare o resultado com o seu objetivo.
Um caso prático
Uma empresa fixa um objetivo de 4 horas para o seu sistema de encomendas. O primeiro teste de reposição demora 9 horas, porque a base de dados não arranca antes do serviço de identidade, que ninguém tinha previsto repor primeiro.
O plano recebe uma nova ordem de passos e um servidor de identidade de reserva. O teste seguinte demora 3 horas e 40 minutos.
Boas práticas
- Mantenha uma cópia das suas cópias de segurança offline ou imutável.
- Mapeie as dependências até à identidade, ao DNS e à rede. São elas que costumam atrasar a reposição.
- Guarde o plano fora dos sistemas que ele repõe.
- Leia o seu contrato cloud para ver o que o fornecedor cobre e o que fica do seu lado.
Erros frequentes
- Acreditar que a replicação é uma cópia de segurança. Copia fielmente a corrupção e a cifragem para o outro centro.
- Testar com um único ficheiro. Repor um sistema inteiro pela ordem certa é um exercício muito diferente.
- Proteger as cópias com as mesmas contas de administrador da produção, de modo que uma única palavra-passe roubada chega a ambas.
- Presumir que um serviço cloud recupera os seus dados sozinho.
Perguntas
- Qual a diferença entre centros quentes, mornos e frios?
- Um centro quente pode assumir quase de imediato, um morno precisa de alguma preparação e um frio oferece pouco mais do que espaço e energia. Por esta ordem, o custo desce e o tempo de recuperação sobe.
- O que é a regra 3-2-1 das cópias de segurança?
- Três cópias dos dados, em dois tipos de suporte, com uma fora das instalações. É uma prática muito difundida, e nenhuma norma a exige.
- O que é a recuperação de desastres como serviço?
- Um fornecedor replica os seus sistemas e arranca-os na sua própria infraestrutura quando necessário. Definir objetivos e testar continuam a ser da sua responsabilidade.
- A lei exige um plano de recuperação de desastres?
- Alguns textos exigem-no, como o DORA para as entidades financeiras. O artigo 32.º do RGPD exige a capacidade de restabelecer atempadamente a disponibilidade dos dados pessoais.
- Com que frequência se deve testar uma reposição?
- Em proporção à criticidade do sistema. Os sistemas críticos são normalmente testados pelo menos uma vez por ano, e após alterações importantes.