

Depois de ler, poderá decidir quando é exigida uma AIPD e avaliar o dano do ponto de vista das pessoas em causa.
Definição
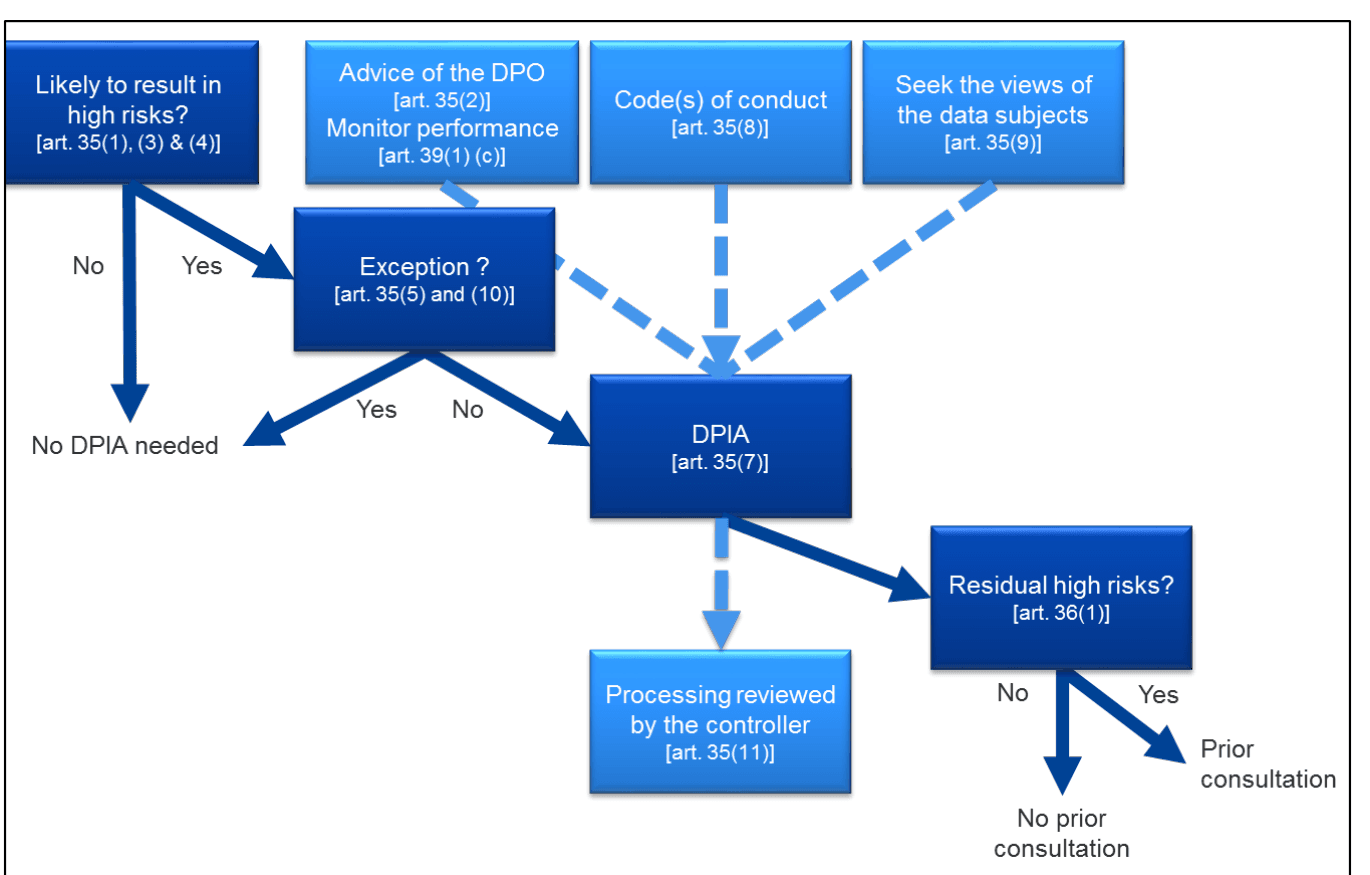
Os artigos 24.º e 32.º exigem medidas adequadas ao risco para as pessoas. O artigo 35.º vai mais longe e exige uma AIPD antes de qualquer tratamento suscetível de implicar um elevado risco.
Refere três situações: a avaliação sistemática e completa baseada em tratamento automatizado com efeitos significativos, o tratamento em grande escala de categorias especiais de dados ou de dados relativos a condenações penais, e o controlo sistemático em grande escala de zonas acessíveis ao público. As autoridades nacionais publicam outras listas.
Porque é importante
É aqui que uma mentalidade de segurança pode enganar. Uma fuga pode custar muito pouco à empresa e ainda assim causar um dano sério às pessoas do ficheiro, e é esse dano que o RGPD mede.
O que está em jogo aumenta se uma AIPD revelar um risco elevado que não consegue reduzir: o artigo 36.º exige então consultar a autoridade de controlo antes de começar.
Como funciona
Pegue no seu registo das atividades de tratamento e analise cada atividade à luz do artigo 35.º e da lista da sua autoridade nacional.
Quando for necessária uma AIPD, descreva o tratamento e as suas finalidades, pergunte-se se é necessário e proporcional, avalie os riscos para as pessoas e apresente as medidas que os enfrentam.
Se tiver um encarregado da proteção de dados, o artigo 35.º, n.º 2, obriga-o a pedir o seu parecer. Reabra a avaliação quando o tratamento mudar.
Um caso prático
Uma clínica transfere os processos clínicos para um novo sistema cloud. Dados de saúde a essa escala exigem uma AIPD. O principal risco é a receção abrir o processo errado e revelar um diagnóstico.
A clínica restringe o acesso por função, revê todos os meses o registo de aberturas de processos e forma o seu pessoal. O risco restante é classificado como médio, pelo que não é necessária consulta prévia.
Boas práticas
- Pontue o dano tal como uma pessoa o sentiria: discriminação, perda financeira, exposição de algo privado.
- Faça a avaliação enquanto a conceção ainda pode mudar. Uma AIPD escrita depois da entrada em produção só consegue descrever os problemas.
- Quando decidir que não é necessária uma AIPD, guarde uma breve justificação escrita.
- Reutilize a sua avaliação de segurança para as medidas, mantendo as duas questões separadas.
Erros frequentes
- Pontuar a coima ou o prejuízo para a empresa, o que responde a uma pergunta diferente da que a lei coloca.
- Tratar uma AIPD como uma auditoria de segurança, de modo que a finalidade, a necessidade e a proporcionalidade nunca são analisadas.
- Esquecer os subcontratantes e as transferências para fora do Espaço Económico Europeu, muitas vezes porque as compras os trataram à parte.
Perguntas
- Uma AIPD é sempre obrigatória?
- Não, apenas quando o tratamento for suscetível de implicar um elevado risco para as pessoas. Os outros tratamentos continuam a precisar de medidas adequadas ao seu risco.
- Quem realiza uma AIPD?
- O responsável pelo tratamento, que pede o parecer do encarregado da proteção de dados quando este tiver sido designado.
- O que acontece se o risco continuar elevado depois da AIPD?
- O responsável pelo tratamento tem de consultar a autoridade de controlo antes do tratamento, ao abrigo do artigo 36.º.
- Uma AIPD tem de ser publicada?
- O RGPD não o exige, embora publicar um resumo possa reforçar a confiança.
- Um subcontratante tem de realizar uma AIPD?
- A obrigação recai sobre o responsável pelo tratamento. O subcontratante ajuda-o prestando informações, ao abrigo do artigo 28.º.