

Depois de ler, poderá fazer uma BIA com os responsáveis das atividades e obter objetivos de recuperação que o negócio defenda.
Definição
A cláusula 8.2.2 da ISO 22301 pede que se definam os tipos de impacto, se avaliem ao longo do tempo, se identifiquem as atividades que suportam os produtos e serviços prioritários e se fixe o prazo em que cada uma tem de ser retomada.
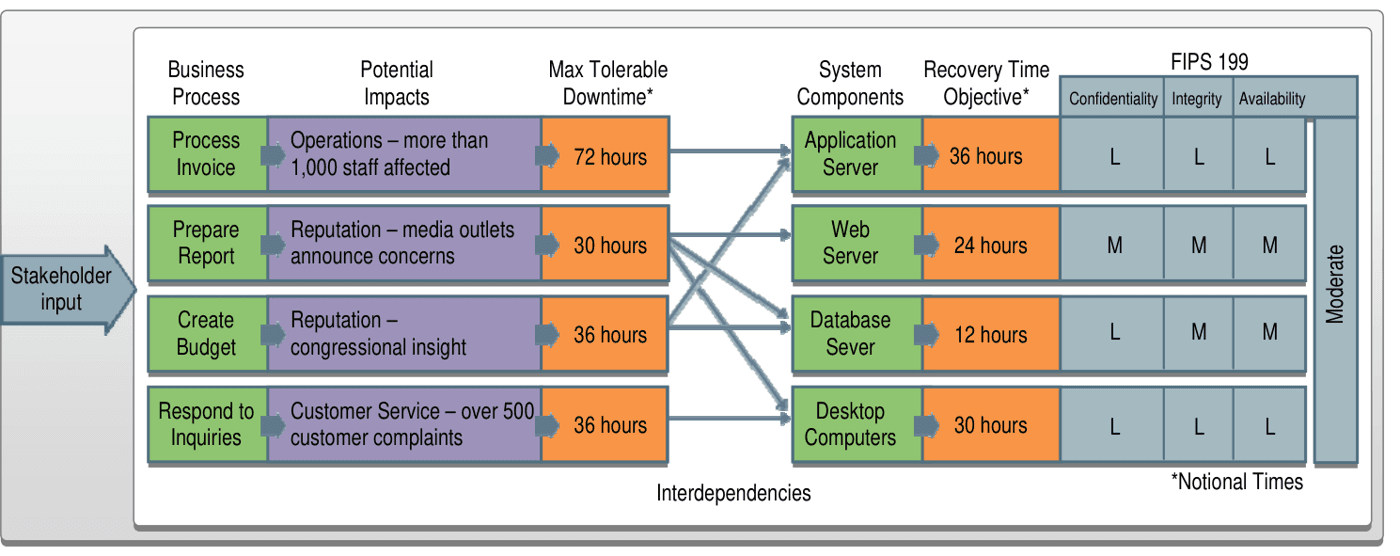
A NIST SP 800-34 segue três passos: determinar os processos e a sua criticidade de recuperação, identificar os recursos de que precisam e identificar as prioridades de recuperação.
Porque é importante
Sem BIA, os orçamentos de recuperação tendem a seguir quem fala mais alto. Com ela, o dinheiro vai para o que doeria de facto.
Cada objetivo de recuperação de cada plano posterior vem deste trabalho.
Como funciona
Liste as atividades com os seus responsáveis e escolha os tipos de impacto que contam para si: financeiro, clientes, legal, reputação, segurança das pessoas.
Para cada atividade, estime o impacto em patamares como 4 horas, 1 dia, 3 dias e 1 semana. Nessa curva vê-se o ponto em que o dano se torna inaceitável; fixe então o objetivo de tempo de recuperação (RTO) e o objetivo de ponto de recuperação (RPO).
Registe aquilo de que cada atividade precisa para funcionar: pessoas, sistemas, dados, fornecedores, instalações. A direção aprova depois os resultados, porque fixam prioridades entre departamentos.
Um caso prático
A faturação num grossista: sem impacto durante 2 dias, atrasos nos recebimentos a partir do 3.º dia, um problema de tesouraria depois do 7.º. A empresa tolera no máximo 5 dias e fixa um objetivo de recuperação de 3.
A receção de encomendas é muito diferente, com 40 000 € de vendas perdidas por dia desde a primeira hora. Tolera 8 horas e recebe um objetivo de 4, o que a põe em primeiro lugar no orçamento de recuperação.
Boas práticas
- Entreviste as pessoas que asseguram cada atividade. Conhecem as soluções alternativas que ninguém escreveu.
- Use números da área financeira sempre que possível.
- Tenha em conta os picos: uma falha na semana de fecho mensal é um acontecimento completamente diferente.
- Registe as dependências de fornecedores e de outros departamentos.
Erros frequentes
- Classificar todas as atividades como críticas. Os responsáveis defendem as suas equipas, e o resultado não prioriza nada.
- Basear os objetivos no que a informática consegue fazer hoje, quando o objetivo é saber o que o negócio precisa.
- Confundir a BIA com uma avaliação de riscos. Olha para as consequências, seja qual for a causa.
- Deixar uma única pessoa adivinhar os impactos de todos os departamentos.
Perguntas
- Qual a diferença entre uma BIA e uma avaliação de riscos?
- Uma BIA pergunta o que acontece se uma atividade parar. Uma avaliação de riscos pergunta o que a poderia parar e com que probabilidade.
- O que é o período máximo tolerável de interrupção?
- O tempo a partir do qual o impacto de não retomar se torna inaceitável. A cláusula 8.2.2 da ISO 22301 pede este prazo, e o objetivo de tempo de recuperação é fixado dentro dele.
- Quem aprova uma BIA?
- A gestão de topo, porque fixa prioridades e financiamento entre departamentos.
- Quantos patamares de tempo deve usar uma BIA?
- Normalmente quatro a seis, mais próximos no início, onde o impacto muda mais depressa.
- Pode fazer-se uma BIA sem workshops?
- Um questionário pode recolher as primeiras respostas, mas os impactos ainda têm de ser discutidos com os responsáveis e comparados entre departamentos.