

Après cette lecture, vous saurez organiser tout le cycle de vie des fournisseurs, de la première liste à une sortie praticable.
Définition
Elle couvre notamment la cybersécurité, la continuité, les risques juridiques et financiers. Pour les entités financières, les articles 28 à 30 de DORA fixent des règles détaillées sur le risque lié aux prestataires tiers de TIC, dont un registre des contrats et des stratégies de sortie.
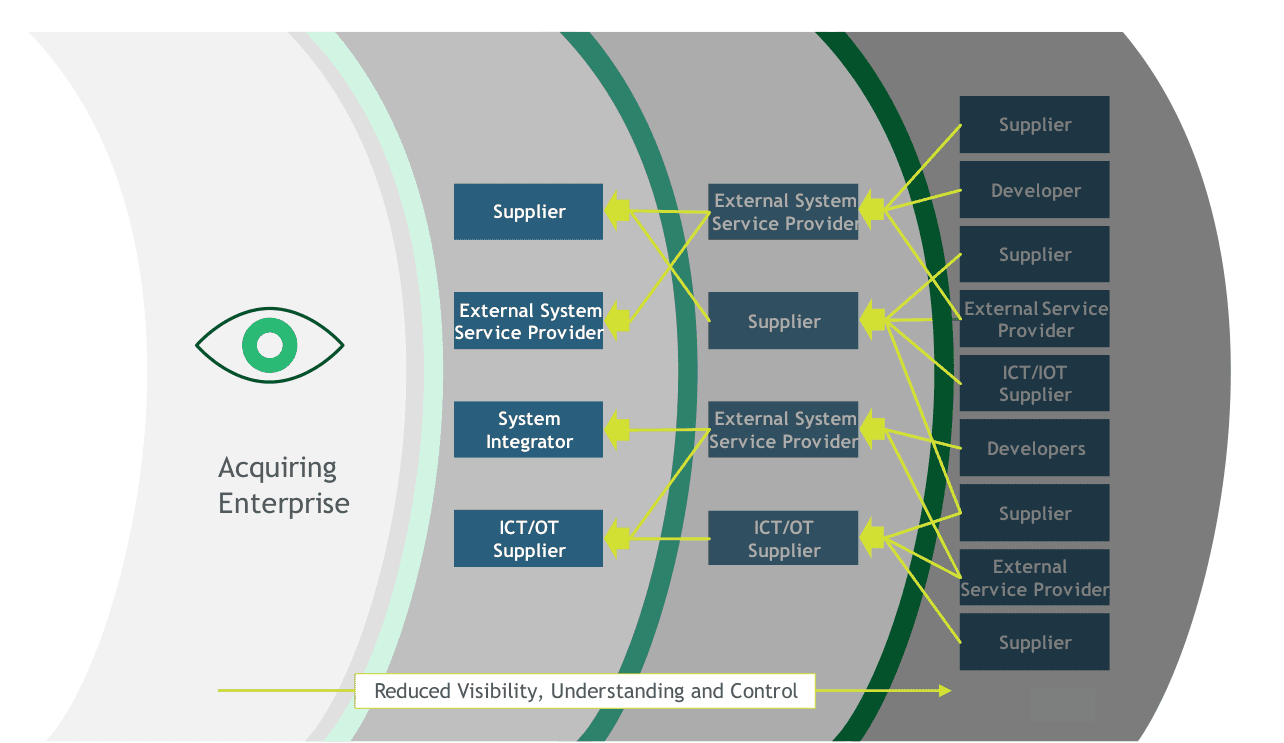
Pourquoi c'est important
Des fonctions essentielles tournent désormais sur des services extérieurs : un incident chez un fournisseur devient vite le vôtre.
Les régulateurs l'ont remarqué. NIS2 exige des mesures de sécurité de la chaîne d'approvisionnement, et les clients répercutent ces exigences par contrat.
Comment ça fonctionne
Tenez un inventaire unique des tiers, avec le responsable, le service, les données concernées et le niveau.
Évaluez avant de signer, et inscrivez au contrat les exigences de sécurité, les droits d'audit, la notification des incidents et les conditions de sortie.
Dans la durée, suivez par des revues périodiques et des alertes. Pour les fournisseurs critiques, préparez la sortie : restitution des données et solution de remplacement.
Un cas concret
Un assureur recense 240 tiers, dont 18 soutiennent des fonctions critiques. Il les inscrit au registre DORA, ajoute des clauses d'audit et de sortie au renouvellement, et les revoit chaque année.
Quand le fournisseur d'un portail courtiers annonce une violation, l'inventaire montre dans l'heure quelles données sont concernées et qui porte la relation.
Bonnes pratiques
- Donnez à chaque relation un seul responsable métier.
- Reliez le programme aux achats, pour qu'aucun fournisseur ne passe à côté.
- Fixez la profondeur de revue selon le niveau.
- Déroulez le plan de sortie des fournisseurs critiques, au minimum sur le papier.
Erreurs fréquentes
- Ne pas avoir de liste complète des fournisseurs, en général parce que les départements achètent leurs propres outils.
- Laisser des contrats sans clauses de sécurité, ce qui laisse peu de recours après un incident.
- Mettre tout l'effort sur l'entrée en relation et rien sur les années qui suivent.
Questions
- Qu'est-ce que le risque de concentration ?
- Le risque de dépendre d'un seul fournisseur, ou de plusieurs qui dépendent du même fournisseur sous-jacent, si bien qu'une seule défaillance touche de nombreux services à la fois.
- DORA s'applique-t-il à toutes les entreprises ?
- Non. Il s'applique aux entités financières et à leurs prestataires de TIC critiques, mais les autres fournisseurs le ressentent à travers les exigences contractuelles.
- Qui porte le programme de gestion des risques tiers ?
- Souvent la sécurité, les risques ou les achats. Chaque relation a quand même besoin d'un responsable métier qui répond du service.
- Que doit contenir un contrat fournisseur ?
- Les exigences de sécurité, la notification des incidents, les droits d'audit ou de preuve, les règles de sous-traitance, la localisation des données et les conditions de sortie.
- De quels outils la gestion des risques tiers a-t-elle besoin ?
- Un registre tenu à jour est le point de départ. Les plateformes dédiées et les services de notation de sécurité aident quand le volume grandit.