

Après cette lecture, vous saurez proportionner vos vérifications aux enjeux, lire d'un œil critique les preuves d'un fournisseur, et aboutir à une décision consignée.
Définition
Elle a lieu avant la signature, puis à nouveau pendant la relation. Les mesures 5.19 à 5.22 de l'ISO/IEC 27002 couvrent les relations avec les fournisseurs, et l'article 21(2) d) de NIS2 cite la sécurité de la chaîne d'approvisionnement.
La profondeur dépend des enjeux. Un fournisseur qui détient des données clients mérite bien plus d'examen qu'un fournisseur de fournitures de bureau.
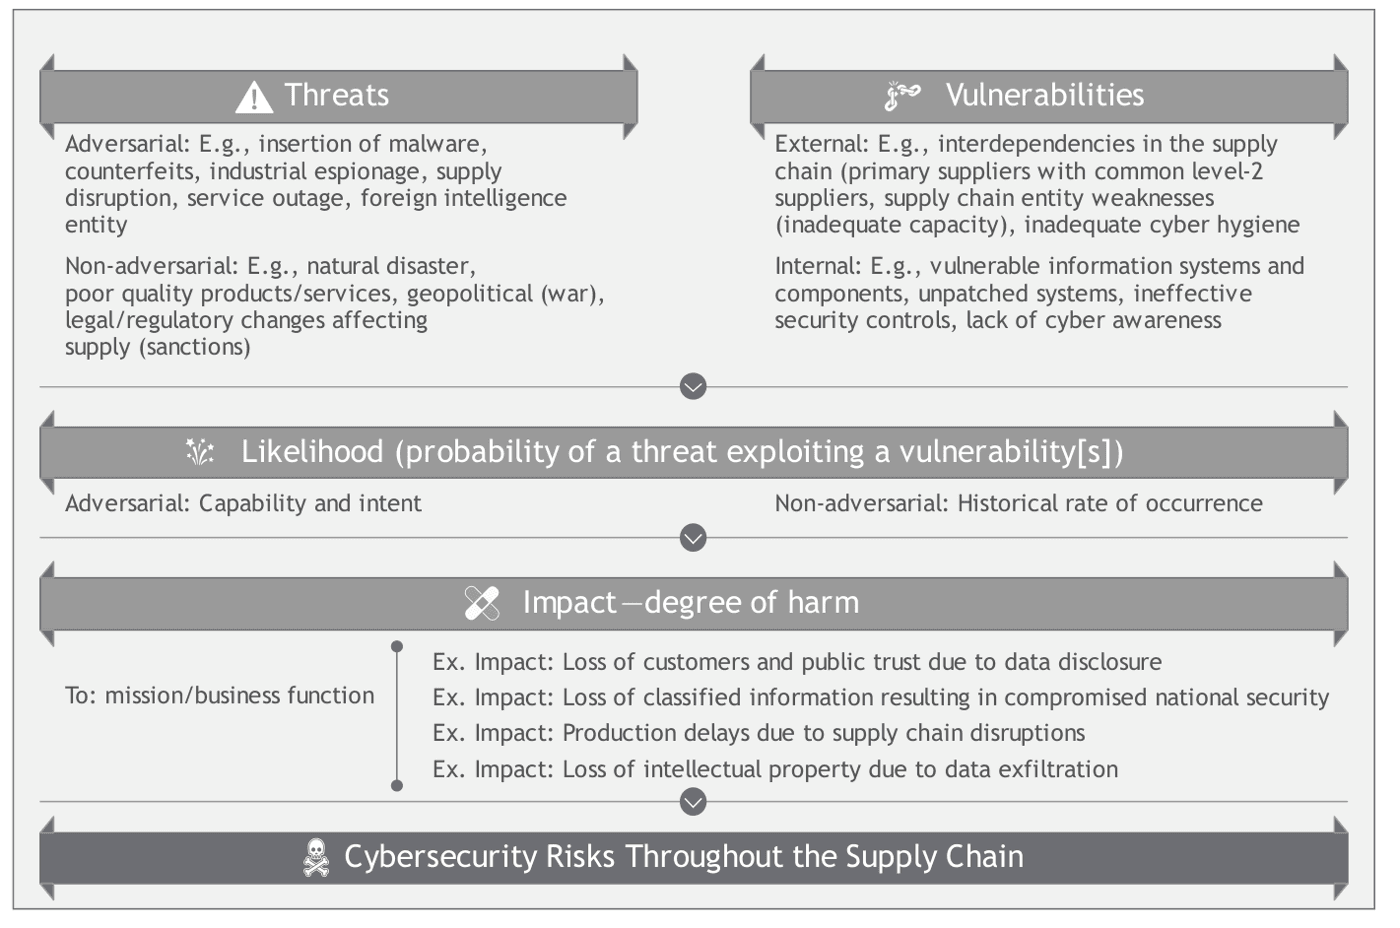
Pourquoi c'est important
On peut externaliser un service, mais la responsabilité reste chez vous. Selon l'article 28 du RGPD, par exemple, un responsable du traitement ne peut faire appel qu'à des sous-traitants présentant des garanties suffisantes.
Comment ça fonctionne
Décrivez le service : quelles données sont partagées, quels accès sont accordés, à quel point l'activité en dépend, avec quelle facilité il pourrait être remplacé. Un niveau en découle.
Demandez des preuves en proportion : un certificat avec son périmètre et sa déclaration d'applicabilité, un rapport SOC 2, un questionnaire, une synthèse de test d'intrusion. Lisez ce que vous recevez, exclusions comprises.
Évaluez le risque restant. Puis approuvez, approuvez avec des conditions écrites dans le contrat, ou refusez. Consignez qui a décidé et quand tombe la prochaine revue.
Un cas concret
Une entreprise choisit un prestataire de paie qui détiendra les salaires et les coordonnées bancaires de 200 personnes, ce qui le place au niveau le plus élevé. En lisant attentivement le certificat ISO/IEC 27001, l'équipe voit qu'il exclut le centre de support, dont les agents peuvent consulter les dossiers.
La décision est d'approuver à trois conditions : des journaux d'accès, une notification des violations sous 24 heures inscrite au contrat, et une preuve annuelle d'une revue couvrant le centre de support.
Bonnes pratiques
- Classez d'abord par niveau, pour que l'effort aille là où il compte.
- Transformez ce que vous trouvez en clauses contractuelles. Un constat sans clause n'a plus de force ensuite.
- Interrogez sur les sous-traitants pour les services critiques.
- Prévoyez aussi la fin du contrat, y compris la restitution de vos données.
Erreurs fréquentes
- Envoyer le même long questionnaire à tout le monde, ce qui épuise les petits fournisseurs et noie les réponses qui comptent.
- Accepter un certificat sans lire son périmètre.
- Évaluer une fois à la signature et plus jamais, alors que le fournisseur et ses risques vont changer.
- Décider après la signature du contrat, quand il ne reste presque plus rien à négocier.
Questions
- Quel lien entre évaluation des risques fournisseurs et gestion des risques tiers ?
- L'évaluation examine un fournisseur à un moment donné. La gestion des risques tiers est le programme d'ensemble qui les englobe tous.
- À quelle fréquence réévaluer les fournisseurs ?
- Les critiques au moins une fois par an, et après un incident ou un changement de service. Les niveaux inférieurs moins souvent, ou au renouvellement.
- Un rapport SOC 2 suffit-il pour évaluer un fournisseur ?
- C'est une preuve solide si son périmètre, sa période et ses exceptions correspondent à votre usage, mais il faut encore réfléchir à votre propre dépendance.
- Que faire si un fournisseur critique refuse de répondre ?
- Cherchez des preuves publiques, négociez, consignez le risque, et laissez son responsable décider. Un refus est en soi une information.
- Que sont les quatrièmes parties ?
- Les fournisseurs de vos fournisseurs. Ils comptent quand votre service dépend d'eux, comme la plateforme cloud derrière un outil SaaS.