

Nach dem Lesen können Sie den gesamten Lieferantenlebenszyklus organisieren, von der ersten Liste bis zu einem machbaren Ausstieg.
Definition
Es befasst sich unter anderem mit Cybersicherheit, Kontinuität sowie rechtlichen und finanziellen Risiken. Für Finanzunternehmen legen die Artikel 28 bis 30 von DORA detaillierte Regeln zum IKT-Drittparteienrisiko fest, darunter ein Vertragsregister und Ausstiegsstrategien.
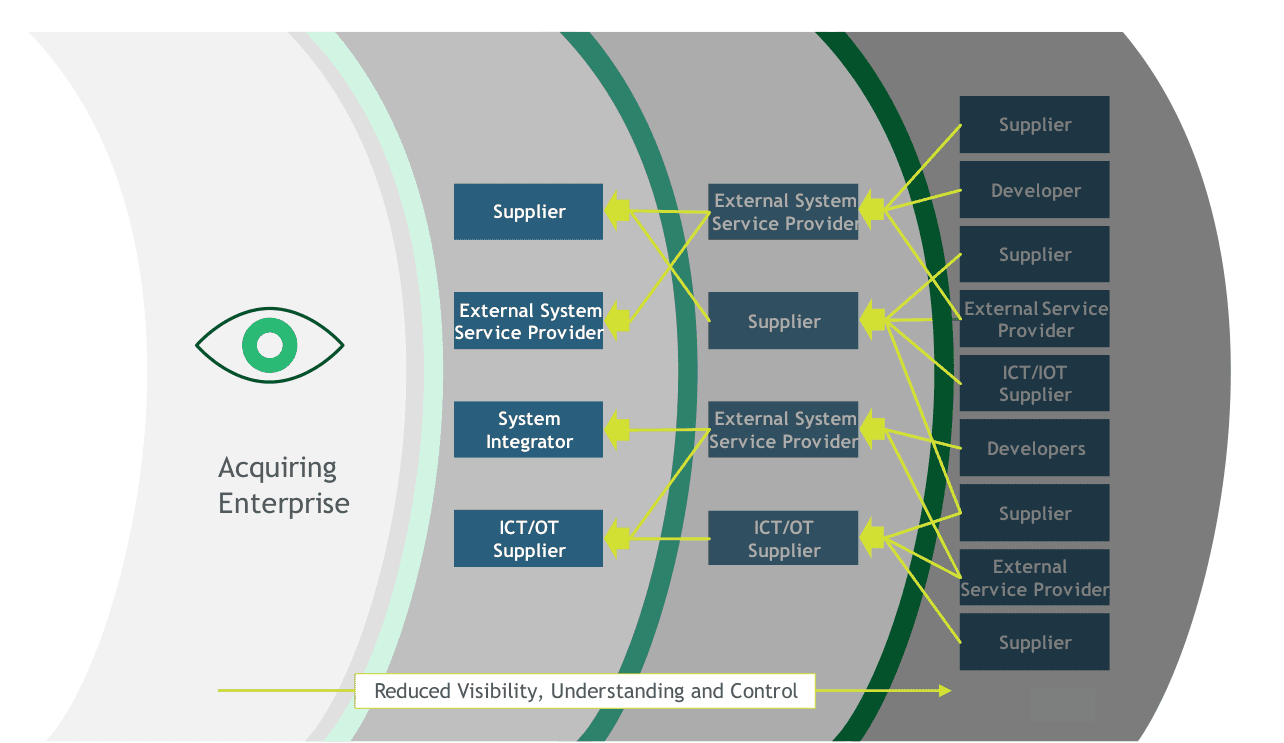
Warum es wichtig ist
Wesentliche Funktionen laufen heute auf externen Diensten, sodass ein Vorfall bei einem Lieferanten schnell zu Ihrem eigenen wird.
Die Aufsichtsbehörden haben das bemerkt. NIS2 verlangt Maßnahmen zur Sicherheit der Lieferkette, und Kunden geben solche Anforderungen per Vertrag weiter.
Wie es funktioniert
Führen Sie ein einziges Inventar der Drittparteien mit Verantwortlichem, Leistung, betroffenen Daten und Stufe.
Bewerten Sie vor der Unterschrift und schreiben Sie Sicherheitsanforderungen, Auditrechte, Meldung von Vorfällen und Ausstiegsbedingungen in den Vertrag.
Überwachen Sie im Lauf der Zeit mit regelmäßigen Überprüfungen und Warnmeldungen. Bereiten Sie für kritische Lieferanten den Ausstieg vor: Rückgabe der Daten und eine Ersatzoption.
Ein Praxisbeispiel
Ein Versicherer führt 240 Drittparteien, von denen 18 kritische Funktionen unterstützen. Er erfasst sie im DORA-Register, ergänzt bei der Verlängerung Audit- und Ausstiegsklauseln und überprüft sie jedes Jahr.
Als der Anbieter eines Maklerportals eine Datenpanne meldet, zeigt das Inventar innerhalb einer Stunde, welche Daten betroffen sind und wer die Beziehung verantwortet.
Bewährte Praktiken
- Geben Sie jeder Beziehung einen einzigen fachlichen Verantwortlichen.
- Verbinden Sie das Programm mit dem Einkauf, damit kein Lieferant daran vorbeikommt.
- Legen Sie die Prüftiefe nach Stufe fest.
- Spielen Sie den Ausstiegsplan für kritische Lieferanten durch, zumindest auf dem Papier.
Häufige Fehler
- Keine vollständige Lieferantenliste zu haben, meist weil Abteilungen ihre eigenen Werkzeuge kaufen.
- Verträge ohne Sicherheitsklauseln zu lassen, wodurch man nach einem Vorfall wenig in der Hand hat.
- Den ganzen Aufwand in die Aufnahme zu stecken und keinen in die Jahre danach.
Fragen
- Was ist Konzentrationsrisiko?
- Das Risiko, von einem einzigen Lieferanten abzuhängen oder von mehreren, die vom selben zugrunde liegenden Anbieter abhängen, sodass ein einzelner Ausfall viele Dienste gleichzeitig trifft.
- Gilt DORA für jedes Unternehmen?
- Nein. Sie gilt für Finanzunternehmen und ihre kritischen IKT-Dienstleister, doch andere Lieferanten spüren sie über vertragliche Anforderungen.
- Wer verantwortet das Drittparteien-Risikoprogramm?
- Oft die Sicherheit, das Risikomanagement oder der Einkauf. Jede Beziehung braucht trotzdem einen fachlichen Verantwortlichen, der für die Leistung einsteht.
- Was sollte ein Lieferantenvertrag enthalten?
- Sicherheitsanforderungen, Meldung von Vorfällen, Audit- oder Nachweisrechte, Regeln zur Unterbeauftragung, Speicherort der Daten und Ausstiegsbedingungen.
- Welche Werkzeuge braucht Drittparteien-Risikomanagement?
- Ein gepflegtes Register ist der Anfang. Spezialisierte Plattformen und Dienste für Sicherheitsbewertungen helfen bei großen Mengen.