

Nach dem Lesen können Sie die Prüfungen auf das Risiko abstimmen, die Nachweise eines Lieferanten kritisch lesen und zu einer dokumentierten Entscheidung kommen.
Definition
Sie findet vor der Unterschrift und erneut während der Geschäftsbeziehung statt. Die Maßnahmen 5.19 bis 5.22 der ISO/IEC 27002 behandeln Lieferantenbeziehungen, und NIS2 Artikel 21 Absatz 2 Buchstabe d nennt die Sicherheit der Lieferkette.
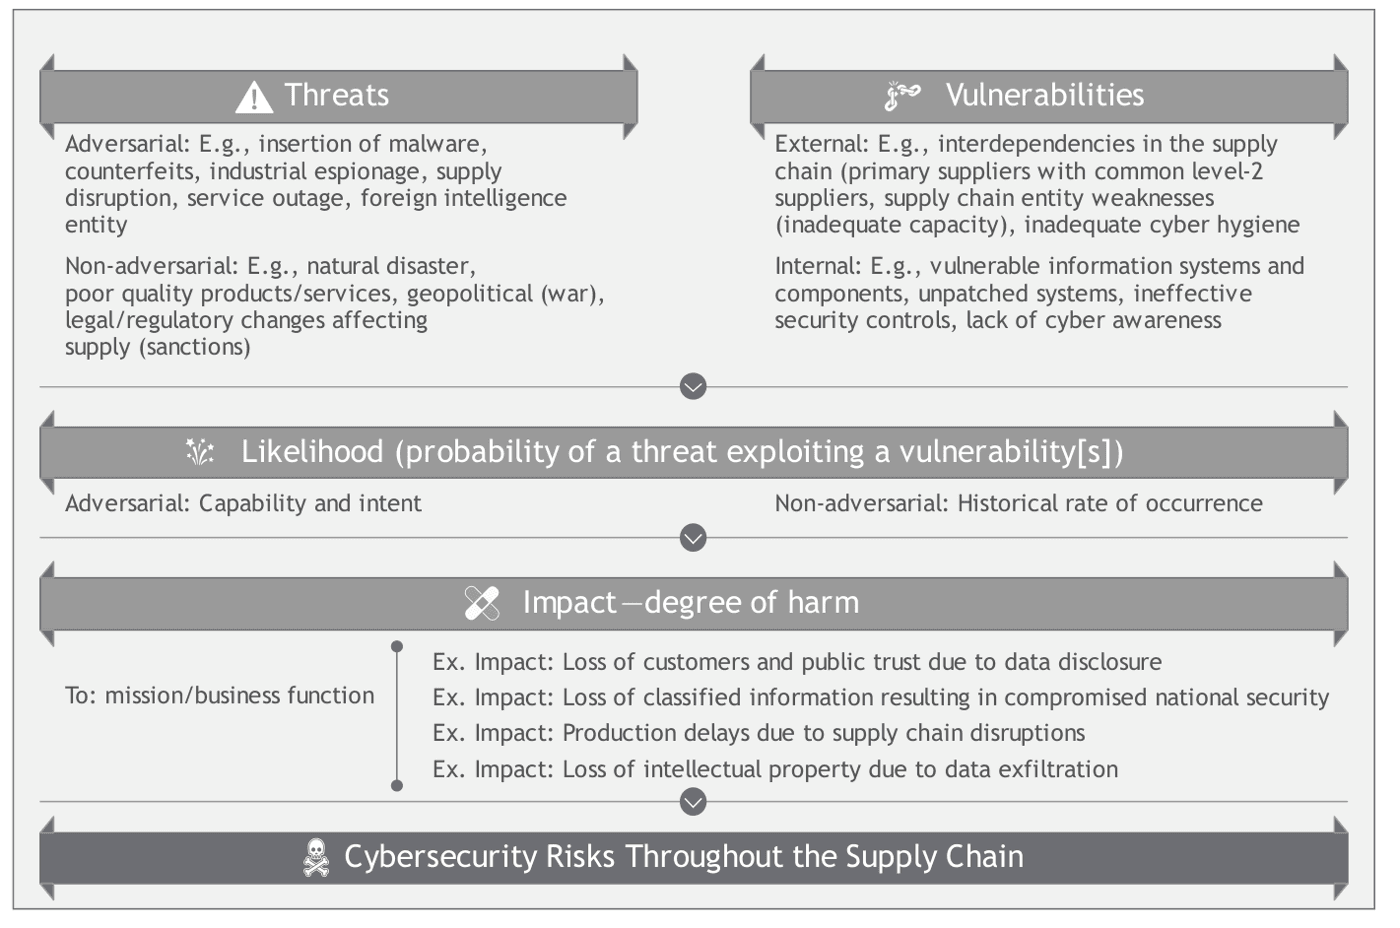
Wie tief man geht, hängt davon ab, was auf dem Spiel steht. Ein Lieferant mit Kundendaten verdient weit mehr Prüfung als einer, der Büromaterial liefert.
Warum es wichtig ist
Man kann eine Leistung auslagern, die Verantwortung bleibt aber bei Ihnen. Nach Artikel 28 DSGVO zum Beispiel darf ein Verantwortlicher nur Auftragsverarbeiter einsetzen, die hinreichende Garantien bieten.
Wie es funktioniert
Beschreiben Sie die Leistung: welche Daten geteilt werden, welche Zugriffe gewährt werden, wie stark das Geschäft davon abhängt, wie leicht sie ersetzbar wäre. Daraus ergibt sich eine Stufe.
Verlangen Sie angemessene Nachweise: ein Zertifikat mit Geltungsbereich und Erklärung zur Anwendbarkeit, einen SOC-2-Bericht, einen Fragebogen, eine Zusammenfassung eines Penetrationstests. Lesen Sie, was Sie erhalten, einschließlich der Ausschlüsse.
Bewerten Sie das verbleibende Risiko. Genehmigen Sie dann, genehmigen Sie mit vertraglich festgehaltenen Auflagen oder lehnen Sie ab. Halten Sie fest, wer entschieden hat und wann die nächste Überprüfung fällig ist.
Ein Praxisbeispiel
Ein Unternehmen wählt einen Lohnabrechnungsdienstleister, der Gehalts- und Bankdaten von 200 Beschäftigten halten wird, also höchste Stufe. Beim genauen Lesen des ISO/IEC-27001-Zertifikats bemerkt das Team, dass es das Support-Center ausschließt, dessen Mitarbeitende Datensätze einsehen können.
Die Entscheidung lautet, unter drei Auflagen zu genehmigen: Zugriffsprotokolle, Meldung von Datenpannen innerhalb von 24 Stunden im Vertrag und ein jährlicher Nachweis einer Überprüfung, die das Support-Center einschließt.
Bewährte Praktiken
- Stufen Sie zuerst ein, damit der Aufwand dorthin geht, wo es zählt.
- Machen Sie aus dem, was Sie finden, Vertragsklauseln. Eine Feststellung ohne Klausel hat später keine Wirkung.
- Fragen Sie bei kritischen Leistungen nach Unterauftragnehmern.
- Planen Sie auch das Vertragsende, einschließlich der Rückgabe Ihrer Daten.
Häufige Fehler
- Allen denselben langen Fragebogen zu schicken, was kleine Lieferanten erschöpft und die wichtigen Antworten untergehen lässt.
- Ein Zertifikat zu akzeptieren, ohne seinen Geltungsbereich zu lesen.
- Einmal bei der Unterschrift zu bewerten und nie wieder, obwohl sich der Lieferant und seine Risiken ändern.
- Erst nach Vertragsunterschrift zu entscheiden, wenn kaum noch Verhandlungsmasse bleibt.
Fragen
- Wie hängt die Lieferantenrisikobewertung mit dem Drittparteien-Risikomanagement zusammen?
- Die Bewertung betrachtet einen Lieferanten zu einem Zeitpunkt. Das Drittparteien-Risikomanagement ist das gesamte Programm rund um alle Lieferanten.
- Wie oft sollten Lieferanten neu bewertet werden?
- Kritische mindestens jährlich sowie nach einem Vorfall oder einer Änderung der Leistung. Niedrigere Stufen seltener oder bei Vertragsverlängerung.
- Reicht ein SOC-2-Bericht zur Bewertung eines Lieferanten?
- Er ist ein starker Nachweis, wenn Geltungsbereich, Zeitraum und Ausnahmen zu Ihrer Nutzung passen, doch über Ihre eigene Abhängigkeit müssen Sie trotzdem nachdenken.
- Was tun, wenn ein kritischer Lieferant nicht antwortet?
- Suchen Sie öffentliche Nachweise, verhandeln Sie, halten Sie das Risiko fest und lassen Sie den Risikoverantwortlichen entscheiden. Eine Weigerung ist selbst eine Information.
- Was sind Viertparteien?
- Die Lieferanten Ihrer Lieferanten. Sie zählen, wenn Ihre Leistung von ihnen abhängt, etwa die Cloud-Plattform hinter einem SaaS-Werkzeug.