

Nach dem Lesen können Sie die beiden unterscheiden, jede dem richtigen Verantwortlichen zuweisen und ihre Zeiten aufeinander abstimmen.
Definition
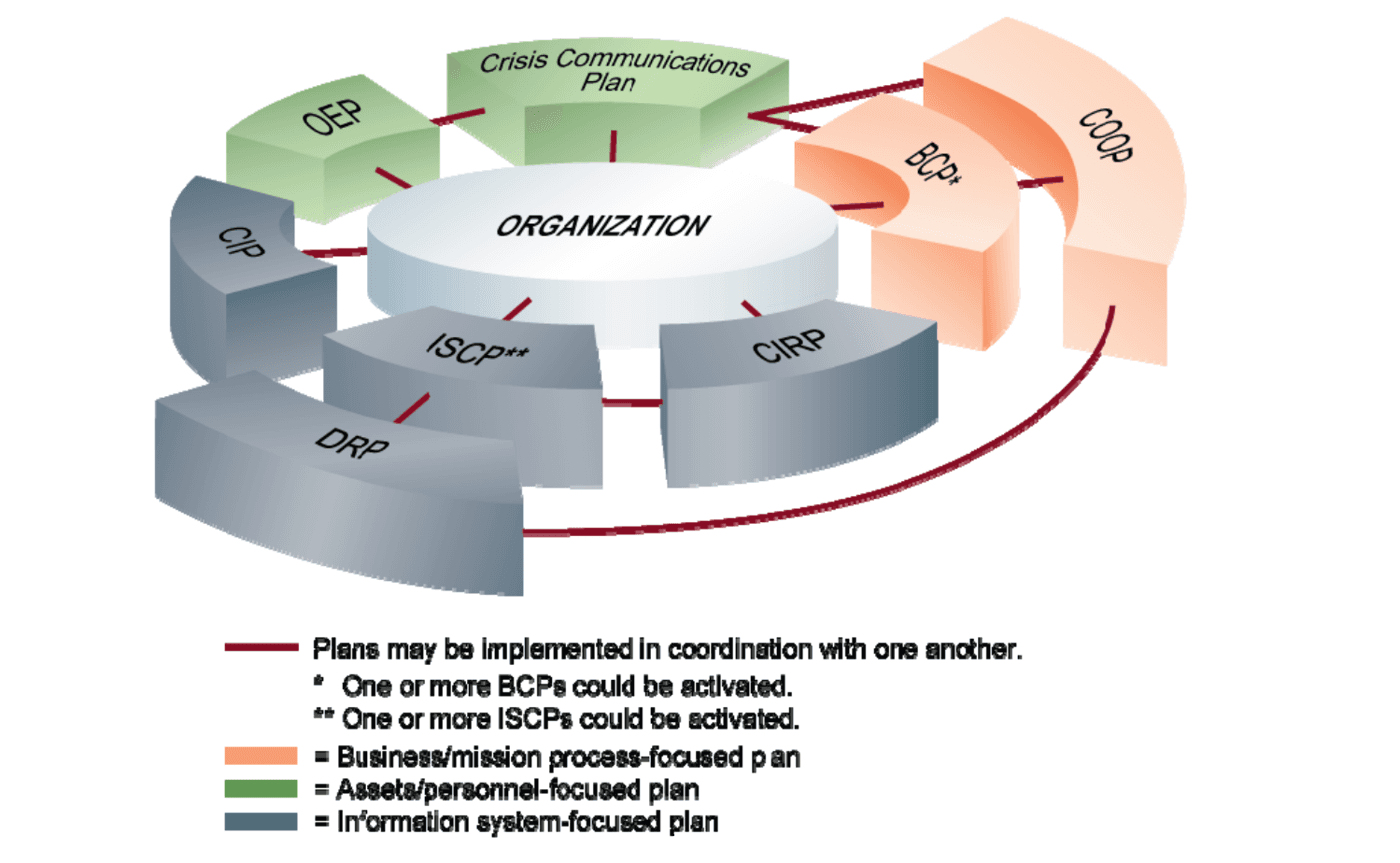
Business Continuity umfasst Tätigkeiten, Menschen, Standorte und Lieferanten, während Disaster Recovery Systeme, Daten und Infrastruktur umfasst.
Die Business-Impact-Analyse verbindet sie. Sie legt die Wiederherstellungsziele fest, und der Wiederherstellungsplan muss sie erreichen.
Warum es wichtig ist
Die Probleme beginnen, wenn ein Unternehmen nur eines von beiden hat. Mit Wiederherstellung allein kommen die Server zurück, während niemand weiß, wie man Kunden in der Zwischenzeit bedient. Mit Continuity-Plänen allein setzen die Notlösungen eine Rückkehrzeit voraus, die die IT nicht liefern kann.
Wie es funktioniert
Die Fachbereichsleitung verantwortet den Continuity-Plan mit seinen Notlösungen, Personalregelungen und der Kommunikation. Die IT verantwortet den Wiederherstellungsplan mit seinen technischen Schritten und der Reihenfolge der Wiederherstellung.
Führen Sie die Impact-Analyse einmal durch und speisen Sie beide Pläne daraus.
Üben Sie sie mindestens einmal gemeinsam. Nur so erfahren Sie, ob die Notlösung wirklich so lange trägt, wie die Wiederherstellung dauert.
Ein Praxisbeispiel
Ein Brand schließt die Zentrale. Der Continuity-Plan schickt 40 Beschäftigte ins mobile Arbeiten und leitet die Telefonleitung innerhalb von zwei Stunden um. Der Wiederherstellungsplan fährt das Finanzsystem innerhalb von acht Stunden im zweiten Rechenzentrum hoch.
In den sechs Stunden dazwischen folgt die Finanzabteilung dem manuellen Verfahren für dringende Zahlungen, das der Continuity-Plan vorsieht.
Bewährte Praktiken
- Prüfen Sie, dass jede Notlösung so lange trägt, bis das zugehörige System zurück ist.
- Geben Sie jedem Plan einen einzigen Verantwortlichen und steuern Sie beide aus einer Krisenstruktur.
- Testen Sie sie gemeinsam an einem realistischen Szenario.
Häufige Fehler
- Die beiden Begriffe als Synonyme zu verwenden, wodurch einer der Pläne nie geschrieben wird.
- Die IT die Wiederherstellungsziele ohne das Geschäft festlegen zu lassen, sodass die Ziele abbilden, was leicht ist.
- Notlösungen zu schreiben, die genau das System brauchen, das ausgefallen ist.
- Zwei Krisenteams zu betreiben, die nicht miteinander reden.
Fragen
- Was kommt zuerst, Continuity oder Recovery?
- Die Business-Impact-Analyse, denn sie sagt beiden Plänen, was zählt und wie schnell.
- Kann ein Dokument beide Pläne enthalten?
- Für ein kleines Unternehmen ja, solange beide Themen wirklich abgedeckt sind und die Personen mit den technischen Schritten darauf zugreifen können.
- Deckt ISO 22301 Disaster Recovery ab?
- Als Teil der Continuity, über ihre Anforderungen an Strategien und Pläne. Technische Wiederherstellungsschritte legt sie nicht fest.
- Wer erklärt den Katastrophenfall?
- Eine im Voraus benannte Person, meist im Krisenteam, anhand von Kriterien, die im Plan stehen.
- Wo steht die Reaktion auf Sicherheitsvorfälle?
- Sie behandelt das Ereignis selbst, etwa die Eindämmung eines Angriffs. Continuity und Recovery kümmern sich um seine Folgen für das Geschäft und die Systeme.