

Nach dem Lesen können Sie sehen, wie die Teile eines Continuity-Programms zusammenpassen und was zuerst zu tun ist.
Definition
ISO 22301 legt die Anforderungen an ein Business-Continuity-Managementsystem fest. Ihre Reichweite geht weit über die IT hinaus und umfasst Menschen, Standorte, Lieferanten und Informationen.
Auslöser kann ein Brand sein, ein Cyberangriff, der Ausfall eines Lieferanten, ein Hochwasser oder das plötzliche Fehlen wichtiger Mitarbeitender. Planer betrachten die Auswirkung, etwa den Verlust eines Standorts, weil sie nie jede Ursache auflisten könnten.
Warum es wichtig ist
Mitten in einer Krise setzt niemand in Ruhe Prioritäten. Was vorher entschieden wurde, begrenzt den Schaden.
Es ist auch eine Rechtsfrage. NIS2 Artikel 21 Absatz 2 Buchstabe c nennt Aufrechterhaltung des Betriebs und Krisenmanagement, und DORA verlangt es von Finanzunternehmen.
Wie es funktioniert
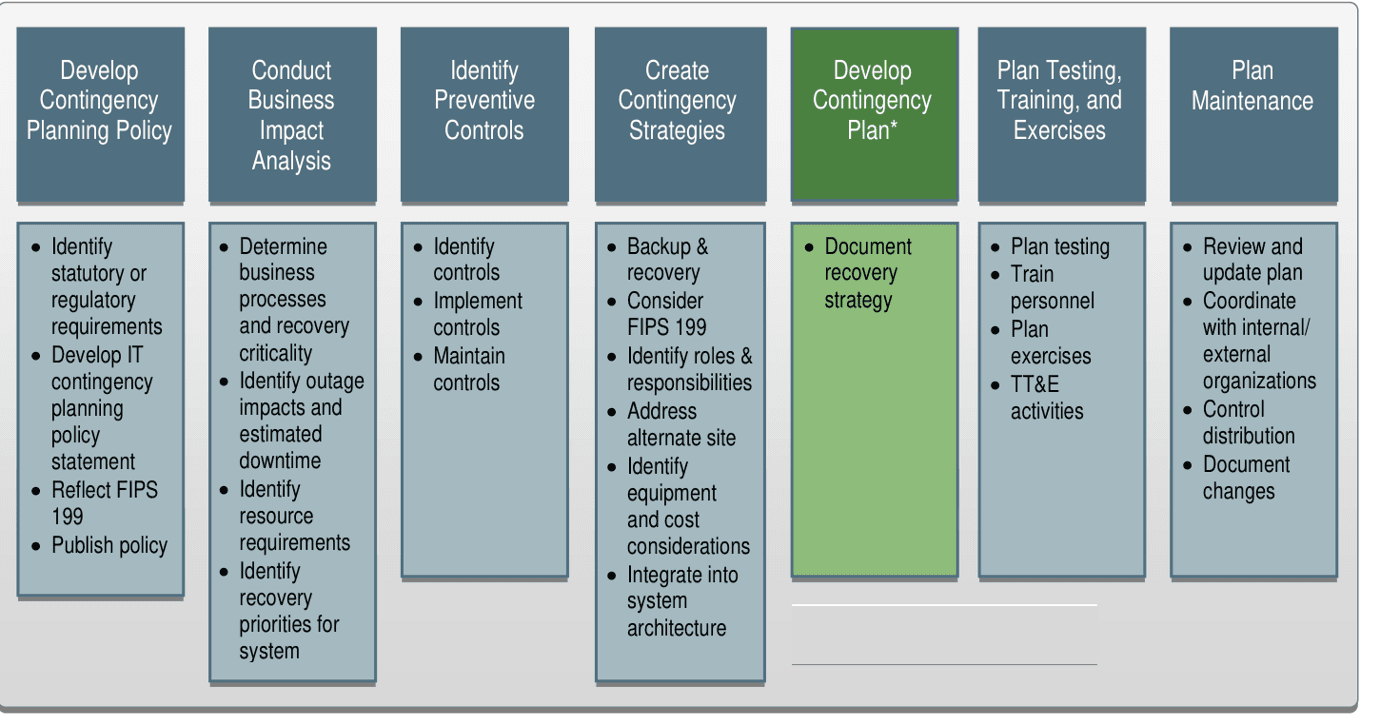
Zuerst kommt die Business-Impact-Analyse. Sie ordnet die Tätigkeiten nach Priorität und legt Wiederanlaufziele fest, und erst danach beurteilt man die Risiken für diese Tätigkeiten.
Wählen Sie dann für jede Ressource eine Strategie: ein Ausweichstandort, mobiles Arbeiten, ein zweiter Lieferant, ein manueller Ablauf. Die Pläne sagen dann, wer was in welcher Reihenfolge tut.
Übungen kommen zuletzt und hören nie ganz auf. Jede deckt etwas auf, das korrigiert werden muss, und die Pläne ändern sich mit dem Unternehmen.
Ein Praxisbeispiel
Ransomware legt das Lagersystem eines Logistikunternehmens lahm. Der Plan benennt eine Krisenleitung, verlagert Prioritätsaufträge auf die jede Nacht gedruckten Kommissionierlisten aus Papier und holt den zweiten Spediteur hinzu.
Innerhalb von sechs Stunden versendet das Unternehmen 60 % seines Volumens, das in seiner Impact-Analyse festgelegte Niveau, während die IT das System aus den Backups wiederherstellt.
Bewährte Praktiken
- Beginnen Sie bei den Leistungen, von denen Kunden abhängen, und verfolgen Sie dann, was diese Leistungen brauchen.
- Halten Sie die Pläne erreichbar, wenn das Netz ausfällt, auch auf Papier.
- Benennen Sie für jede Schlüsselrolle eine Vertretung. Menschen machen Urlaub, und Krisen warten nicht.
- Üben Sie mindestens einmal im Jahr mit Personen außerhalb der IT.
Häufige Fehler
- Continuity als IT-Backup-Projekt zu behandeln, sodass das Unternehmen funktionierende Server hat und niemanden, der weiß, was zu tun ist.
- Einen so langen Plan zu schreiben, dass ihn niemand liest, bevor er gebraucht wird.
- Ihn nie zu testen. Beim ersten Test scheitern die meisten Pläne, und es ist besser, in einer Übung zu scheitern.
- Zu vergessen, dass das Krisenteam eine Möglichkeit zur Kommunikation braucht, wenn die E-Mail ausfällt.
Fragen
- Ist ISO 22301 zertifizierbar?
- Ja. Sie enthält Anforderungen, die akkreditierte Zertifizierungsstellen auditieren.
- Was ist Krisenmanagement?
- Die Art, wie die Leitung während eines schweren Ereignisses entscheidet und kommuniziert. Continuity-Pläne setzen diese Entscheidungen in jedem operativen Bereich um.
- Wie oft sollte ein Continuity-Plan getestet werden?
- ISO 22301 verlangt Übungen in geplanten Abständen und bei wesentlichen Änderungen. Einmal im Jahr ist ein übliches Minimum.
- Braucht ein kleines Unternehmen einen Continuity-Plan?
- Ja, in angemessenem Umfang. Einige Seiten mit Prioritäten, Personen, Kontakten und Notlösungen genügen oft.
- Was macht eine gute Continuity-Übung aus?
- Ein realistisches Szenario, die Personen, die wirklich handeln würden, ein Zeitlimit und am Ende eine schriftliche Liste von Korrekturen.