

Nach dem Lesen können Sie eine BIA mit den Verantwortlichen der Tätigkeiten durchführen und Wiederherstellungsziele ableiten, die das Geschäft vertritt.
Definition
Abschnitt 8.2.2 der ISO 22301 verlangt, die Arten von Auswirkungen festzulegen, sie im Zeitverlauf zu bewerten, die Tätigkeiten zu bestimmen, die priorisierte Produkte und Dienstleistungen tragen, und den Zeitrahmen festzulegen, in dem jede wieder anlaufen muss.
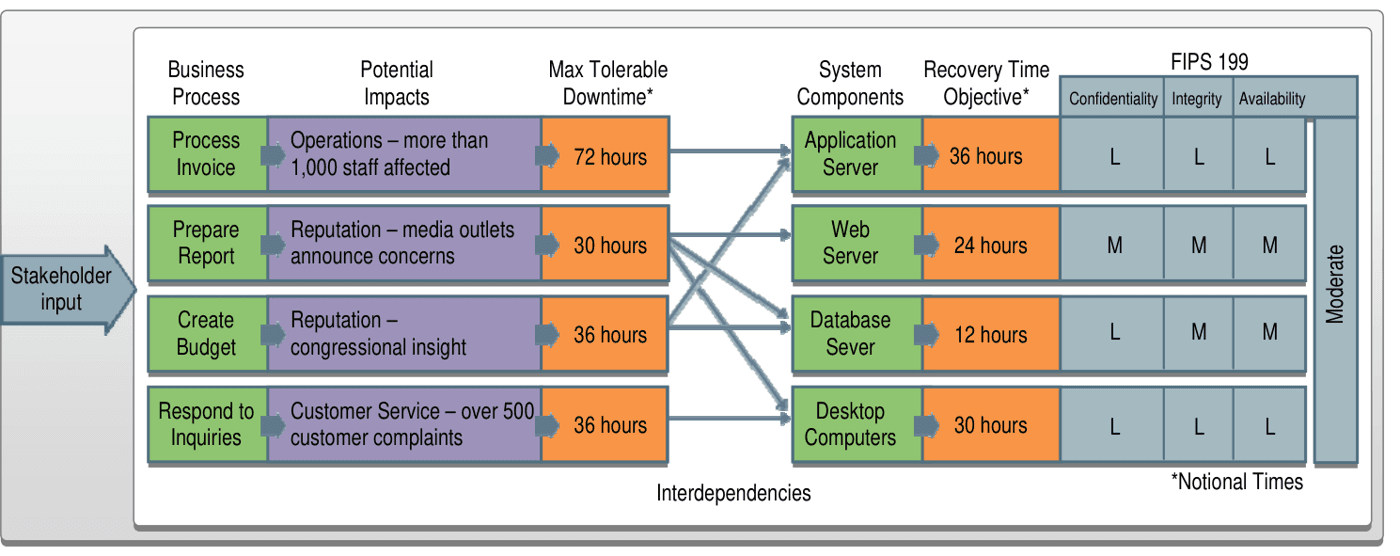
NIST SP 800-34 folgt drei Schritten: Prozesse und ihre Wiederherstellungskritikalität bestimmen, die benötigten Ressourcen ermitteln und die Wiederherstellungsprioritäten festlegen.
Warum es wichtig ist
Ohne BIA folgen Wiederherstellungsbudgets oft dem, der am lautesten argumentiert. Mit ihr geht das Geld dorthin, wo es wirklich wehtun würde.
Jedes Wiederherstellungsziel in jedem späteren Plan stammt aus dieser Arbeit.
Wie es funktioniert
Listen Sie die Tätigkeiten mit ihren Verantwortlichen auf und wählen Sie die Arten von Auswirkungen, die für Sie zählen: finanziell, Kunden, rechtlich, Ruf, Sicherheit von Menschen.
Schätzen Sie für jede Tätigkeit die Auswirkung in Stufen wie 4 Stunden, 1 Tag, 3 Tage und 1 Woche. An dieser Kurve lässt sich ablesen, ab wann der Schaden inakzeptabel wird; legen Sie dann die Wiederanlaufzeit (RTO) und den Wiederherstellungspunkt (RPO) fest.
Notieren Sie, was jede Tätigkeit zum Laufen braucht: Menschen, Systeme, Daten, Lieferanten, Standorte. Die Leitung genehmigt dann die Ergebnisse, denn sie setzen Prioritäten über Abteilungen hinweg.
Ein Praxisbeispiel
Die Rechnungsstellung bei einem Großhändler: 2 Tage keine Auswirkung, ab dem 3. Tag verspätete Zahlungen, nach dem 7. Tag ein Liquiditätsproblem. Das Unternehmen kann höchstens 5 Tage tolerieren und setzt ein Wiederanlaufziel von 3 Tagen.
Die Auftragsannahme sieht ganz anders aus, mit 40 000 € entgangenem Umsatz pro Tag ab der ersten Stunde. Sie verträgt 8 Stunden und erhält ein Ziel von 4, was sie beim Wiederherstellungsbudget an die erste Stelle setzt.
Bewährte Praktiken
- Befragen Sie die Menschen, die jede Tätigkeit ausführen. Sie kennen die Notlösungen, die niemand aufgeschrieben hat.
- Verwenden Sie, wo immer möglich, Zahlen aus der Finanzabteilung.
- Berücksichtigen Sie Spitzenzeiten: Ein Ausfall in der Woche des Monatsabschlusses ist ein ganz anderes Ereignis.
- Halten Sie Abhängigkeiten von Lieferanten und anderen Abteilungen fest.
Häufige Fehler
- Jede Tätigkeit als kritisch einzustufen. Verantwortliche verteidigen ihre Teams, und das Ergebnis priorisiert nichts.
- Ziele auf das zu stützen, was die IT heute kann, obwohl es darum geht zu erfahren, was das Geschäft braucht.
- Die BIA mit einer Risikobeurteilung zu verwechseln. Sie betrachtet die Folgen, egal aus welcher Ursache.
- Eine einzige Person die Auswirkungen für alle Abteilungen schätzen zu lassen.
Fragen
- Was unterscheidet eine BIA von einer Risikobeurteilung?
- Eine BIA fragt, was geschieht, wenn eine Tätigkeit stillsteht. Eine Risikobeurteilung fragt, was sie stoppen könnte und wie wahrscheinlich das ist.
- Was ist die maximal tolerierbare Ausfallzeit?
- Die Zeit, nach der die Auswirkung eines ausbleibenden Wiederanlaufs inakzeptabel wird. ISO 22301 Abschnitt 8.2.2 verlangt diesen Zeitrahmen, und die Wiederanlaufzeit wird innerhalb davon festgelegt.
- Wer genehmigt eine BIA?
- Die oberste Leitung, denn sie setzt Prioritäten und Budgets über Abteilungen hinweg.
- Wie viele Zeitstufen sollte eine BIA verwenden?
- Meist vier bis sechs, am Anfang enger beieinander, wo sich die Auswirkung am schnellsten ändert.
- Lässt sich eine BIA ohne Workshops durchführen?
- Ein Fragebogen kann erste Antworten sammeln, aber die Auswirkungen müssen trotzdem mit den Verantwortlichen besprochen und zwischen Abteilungen verglichen werden.