

Nach dem Lesen können Sie Wiederherstellungsmittel wählen, die zu Ihren Zielen passen, und mit einer echten Wiederherstellung beweisen, dass sie funktionieren.
Definition
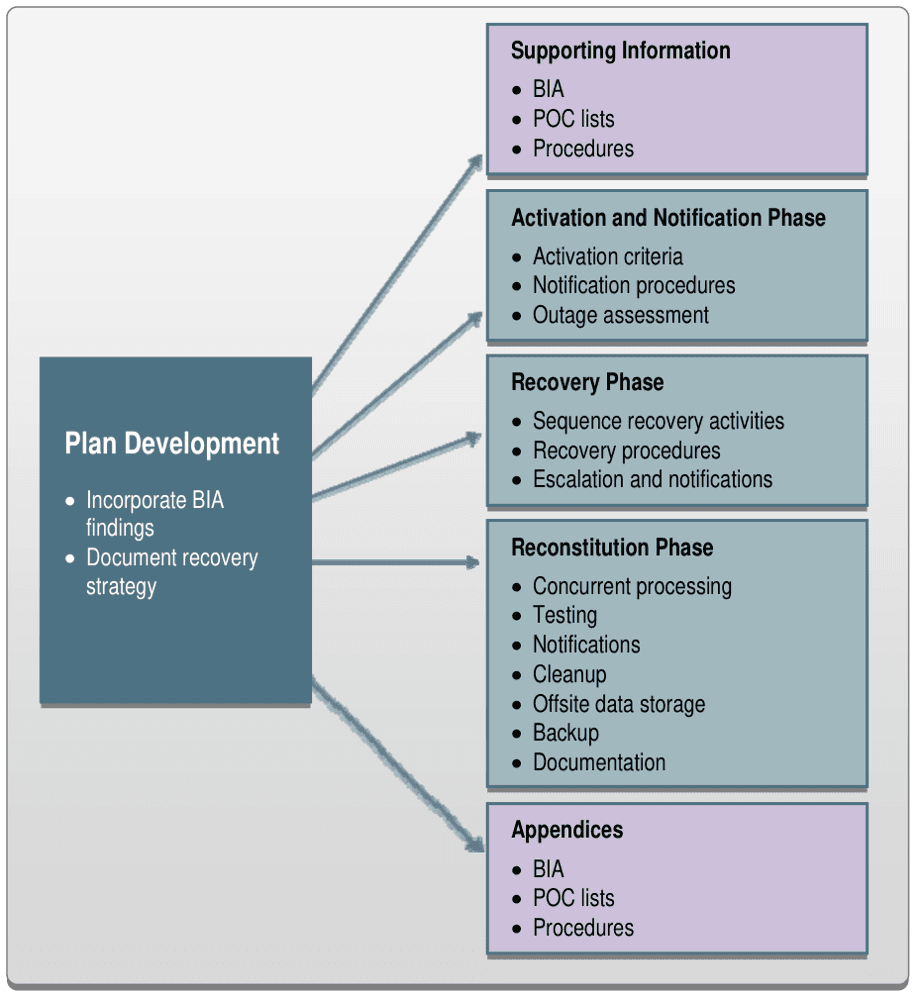
NIST SP 800-34 beschreibt einen Disaster-Recovery-Plan als Plan, der die Wiederherstellung von Informationssystemen an einem Ausweichstandort nach einer größeren Störung steuert. ISO/IEC 27002 behandelt dasselbe Feld in Maßnahme 5.30, IKT-Bereitschaft für Business Continuity.
Sie ist ein Teil der Business Continuity. Die Wiederherstellung bringt die Systeme zurück, und die Geschäftspläne regeln, wie die Menschen bis dahin weiterarbeiten.
Warum es wichtig ist
Die meisten Geschäftsprozesse stehen still, wenn ihr System stillsteht, daher bestimmt die Wiederherstellungszeit der IT oft die des Geschäfts.
Solange niemand sie tatsächlich wiederhergestellt hat, sind Backups nur eine Hoffnung. Viele Unternehmen haben am denkbar schlechtesten Tag entdeckt, dass ihre unbrauchbar waren.
Wie es funktioniert
Übernehmen Sie Ihre Wiederherstellungsziele aus der Business-Impact-Analyse und ordnen Sie die Systeme entsprechend, unter Berücksichtigung der Abhängigkeiten.
Wählen Sie dann die Mittel: Backups, Replikation, ein kalter, warmer oder heißer Ausweichstandort oder eine andere Cloud-Region. Schützen Sie auch die Backups, denn Angreifer nehmen sie zuerst ins Visier.
Schreiben Sie die Schritte in der richtigen Reihenfolge auf und benennen Sie, wer sie ausführt. Stellen Sie dann wirklich wieder her, messen Sie die Zeit und vergleichen Sie das Ergebnis mit Ihrem Ziel.
Ein Praxisbeispiel
Ein Unternehmen setzt für sein Bestellsystem ein Ziel von 4 Stunden. Der erste Wiederherstellungstest dauert 9 Stunden, weil die Datenbank nicht vor dem Identitätsdienst starten kann, den niemand als Erstes zurückholen wollte.
Der Plan erhält eine neue Reihenfolge der Schritte und einen Bereitschafts-Identitätsserver. Der nächste Test dauert 3 Stunden 40 Minuten.
Bewährte Praktiken
- Halten Sie eine Kopie Ihrer Backups offline oder unveränderlich vor.
- Erfassen Sie Abhängigkeiten bis hinunter zu Identität, DNS und Netzwerk. Genau sie halten die Wiederherstellung meist auf.
- Bewahren Sie den Plan außerhalb der Systeme auf, die er wiederherstellt.
- Lesen Sie Ihren Cloud-Vertrag, um zu sehen, was der Anbieter abdeckt und was bei Ihnen bleibt.
Häufige Fehler
- Zu glauben, Replikation sei ein Backup. Sie kopiert Beschädigung und Verschlüsselung getreu an den anderen Standort.
- Mit einer einzelnen Datei zu testen. Ein ganzes System in der richtigen Reihenfolge wiederherzustellen ist eine ganz andere Übung.
- Backups mit denselben Administratorkonten zu schützen wie die Produktion, sodass ein gestohlenes Passwort beides erreicht.
- Anzunehmen, ein Cloud-Dienst stelle Ihre Daten von selbst wieder her.
Fragen
- Was unterscheidet heiße, warme und kalte Standorte?
- Ein heißer Standort kann fast sofort übernehmen, ein warmer braucht etwas Vorbereitung, und ein kalter bietet kaum mehr als Raum und Strom. In dieser Reihenfolge sinken die Kosten und steigt die Wiederherstellungszeit.
- Was ist die 3-2-1-Regel für Backups?
- Drei Kopien der Daten auf zwei Arten von Medien, davon eine außer Haus. Es ist eine weit verbreitete Praxis, und keine Norm schreibt sie vor.
- Was ist Disaster Recovery as a Service?
- Ein Anbieter repliziert Ihre Systeme und startet sie bei Bedarf auf seiner eigenen Infrastruktur. Ziele festlegen und testen bleiben Ihre Aufgabe.
- Ist ein Disaster-Recovery-Plan gesetzlich vorgeschrieben?
- Manche Texte verlangen ihn, etwa DORA für Finanzunternehmen. Artikel 32 DSGVO verlangt die Fähigkeit, die Verfügbarkeit personenbezogener Daten rasch wiederherzustellen.
- Wie oft sollte eine Wiederherstellung getestet werden?
- Je nachdem, wie kritisch das System ist. Kritische Systeme werden meist mindestens einmal im Jahr getestet, und nach größeren Änderungen.