

Après cette lecture, vous saurez rédiger une ligne de risque sur laquelle quelqu'un peut agir, et garder le registre utile après le premier atelier.
Définition
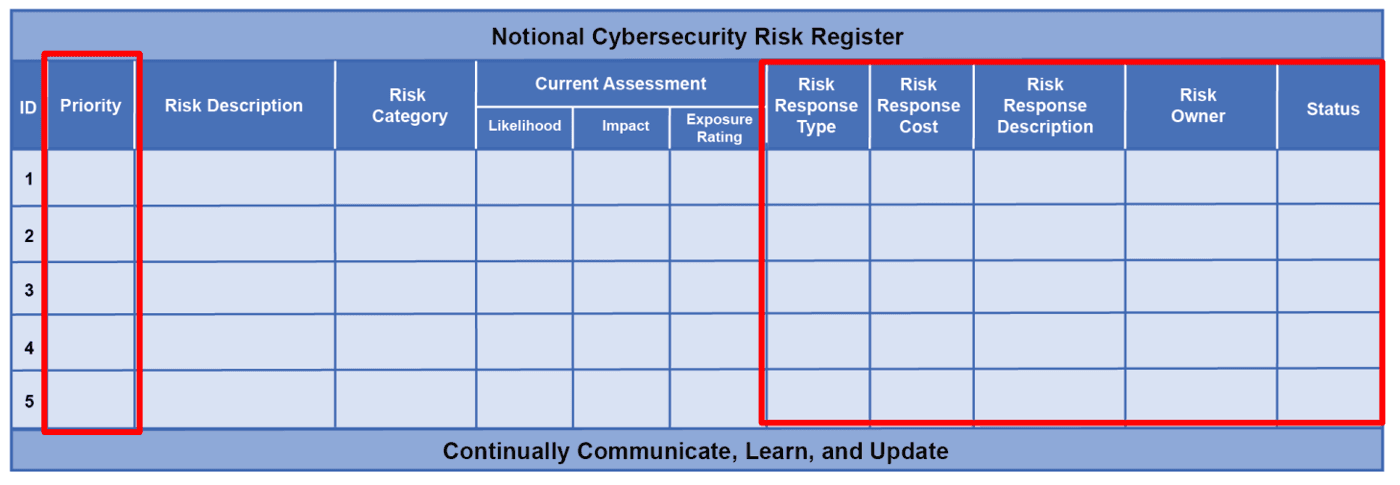
Imaginez un seul tableau, avec une ligne par risque. Une ligne relie une cause à une conséquence, puis ajoute un score, un propriétaire, une décision et la date de la prochaine revue.
L'expression « registre des risques » ne figure pas dans l'ISO/IEC 27001. La norme demande des résultats documentés de l'appréciation des risques (article 8.2) et du traitement des risques (article 8.3), et la plupart des entreprises tiennent les deux dans ce même tableau.
Pourquoi c'est important
Demandez à un dirigeant quels risques l'entreprise a acceptés, et qui les a signés. Si la réponse passe par la recherche dans de vieux courriels et des présentations, il n'y a pas encore de vraie gestion des risques, seulement de l'inquiétude.
Le registre est aussi le premier document qu'un auditeur ou un assureur demande à lire, car une décision datée prouve bien davantage qu'une bonne intention.
Comment ça fonctionne
Le plus difficile est la première phrase. Personne ne peut évaluer ni traiter un « risque cyber ». En revanche, « un rançongiciel entré par l'accès à distance du prestataire informatique bloque la prise de commandes pendant trois jours » peut l'être, parce que la phrase nomme l'événement, la voie d'entrée et le dommage.
Ensuite, évaluez cette phrase sur l'échelle utilisée par toute l'entreprise et nommez un seul propriétaire. Consignez la décision et listez les actions avec leurs échéances. Puis évaluez à nouveau le risque tel qu'il sera une fois ces actions terminées : c'est ce second chiffre que la direction accepte réellement.
Dès lors, le registre vit à un rythme fixe, avec une revue supplémentaire après tout incident ou changement important. Datez chaque modification et indiquez-en la raison. Un an plus tard, c'est cet historique qui explique pourquoi un score a bougé.
Un cas concret
Un distributeur de vaccins doté d'un seul entrepôt écrit : « Une panne de la chambre froide pendant la nuit détruit le stock. » Une vraisemblance de 2 sur 5 et un impact de 5 sur 5 donnent un score de 10, et le responsable de l'entrepôt en est le propriétaire.
La décision est de réduire le risque. Une alarme vers le téléphone d'astreinte est installée avant le 15 mars, et un contrat avec un second fournisseur de stockage frigorifique d'urgence est signé avant le 30 avril. Une fois les deux actions faites, le score attendu tombe à 5, et la ligne revient en revue en septembre.
Bonnes pratiques
- Choisissez un propriétaire qui peut engager une dépense ou modifier le processus. Un service ne peut pas répondre à une question en réunion.
- Gardez côte à côte le score initial et le score résiduel, pour que la valeur du travail soit visible.
- Reliez chaque ligne à l'actif ou au processus qu'elle menace. Quand ce système change, vous saurez quels risques rouvrir.
- Commencez par les quinze ou vingt risques qui comptent. Une première version de deux cents lignes survit rarement à sa deuxième revue.
Erreurs fréquentes
- Lister des menaces comme « hameçonnage ». Une menace n'a pas de conséquence associée, si bien que personne ne peut dire ce qu'elle pèse ici.
- Noter presque tout en élevé. Cela vient souvent de la peur d'être blâmé plus tard, et la direction ne peut plus choisir.
- Clore une ligne le jour où son action est terminée. L'action réduit le risque ; ce qui en reste a toujours besoin d'un propriétaire et d'une décision.
Questions
- Quelle différence entre un registre des risques et une appréciation des risques ?
- L'appréciation est le travail qui consiste à trouver et évaluer les risques. Le registre est l'endroit où les résultats sont conservés et suivis ensuite.
- L'ISO 27001 exige-t-elle un registre des risques ?
- Pas sous ce nom. Elle exige des résultats documentés de l'appréciation et du traitement, et un registre est la façon habituelle de les tenir.
- À quelle fréquence faut-il le revoir ?
- Une fois par trimestre convient à la plupart des entreprises, avec une revue supplémentaire après un incident ou un changement important. L'ISO/IEC 27001 demande seulement des intervalles planifiés : le rythme vous appartient.
- Qui est responsable du registre lui-même ?
- Une personne le tient à jour, souvent le responsable des risques ou de la sécurité. Chaque ligne a son propre propriétaire.
- Un tableur peut-il suffire ?
- Oui. Les tableurs échouent quand plusieurs copies circulent et que personne ne sait laquelle fait foi : gardez une seule copie et limitez qui peut la modifier.
- Combien de risques doit-il contenir ?
- Autant que la direction peut réellement en discuter. Beaucoup de petites entreprises fonctionnent bien avec vingt à cinquante risques.