

Après cette lecture, vous saurez choisir une option de traitement pour chaque risque et la transformer en actions que quelqu'un mènera réellement à terme.
Définition
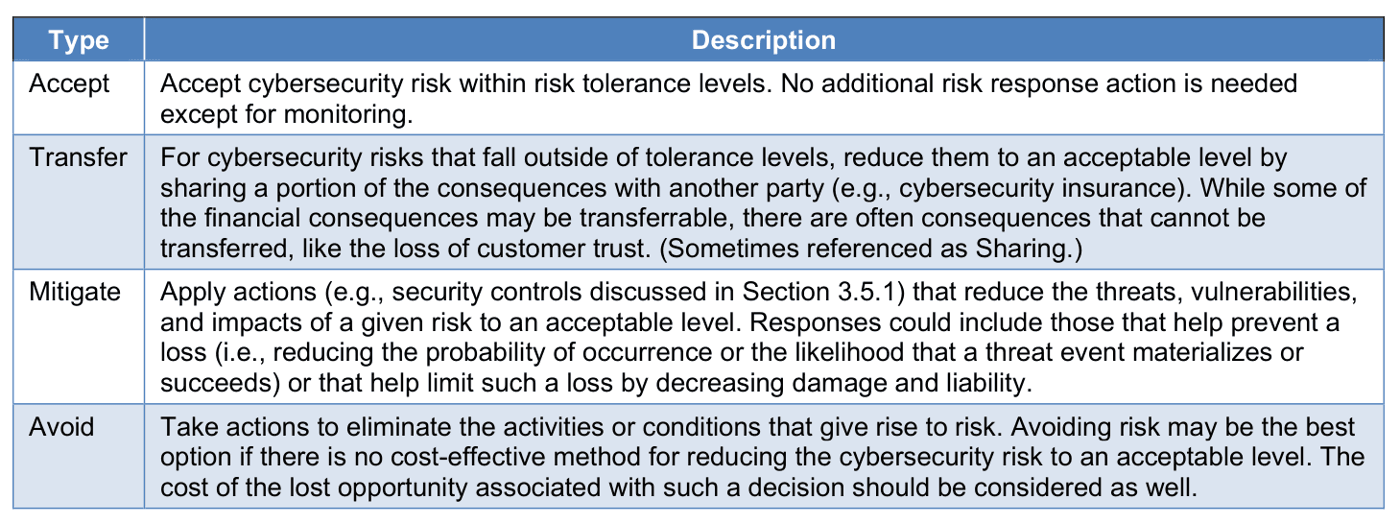
Quatre options couvrent la plupart des situations : réduire le risque par des mesures, l'éviter en arrêtant l'activité, le partager par une assurance ou un contrat, ou le conserver en connaissance de cause. L'ISO 31000 présente une liste plus détaillée des mêmes choix.
L'article 6.1.3 de l'ISO/IEC 27001 exige un plan formalisé, et demande aux propriétaires des risques à la fois de l'approuver et d'accepter le risque résiduel.
Pourquoi c'est important
Une appréciation seule ne change rien. C'est dans le plan qu'un score devient une ligne de budget, un nom et une date.
Le plan protège aussi les personnes. Quand un risque reste ouvert et qu'un problème survient plus tard, il montre qu'il s'agissait d'une décision prise par quelqu'un qui avait le droit de la prendre.
Comment ça fonctionne
Partez des risques situés au-dessus de votre seuil d'acceptation, du plus élevé au plus bas, et choisissez une option pour chacun. Le coût fait partie de la discussion : dépenser 50 000 € face à une exposition de 10 000 € a rarement du sens.
Découpez le choix en actions assez petites pour avoir un seul responsable et une seule date, et estimez le score attendu une fois qu'elles seront terminées.
Le propriétaire du risque approuve ensuite le plan et accepte ce qui restera. Suivez-le jusqu'au bout, et vérifiez que chaque nouvelle mesure fonctionne avant de déclarer l'action close.
Un cas concret
Risque : un mot de passe volé ouvre l'accès aux dossiers clients, score 15. L'option retenue est de le réduire.
Deux actions suivent. Le responsable informatique met en place l'authentification multifacteur sur tous les comptes administrateurs avant le 30 juin, pour 2 000 €. Les chefs de service revoient les droits d'accès chaque trimestre, à partir du 15 juillet. Le score attendu est de 6, et le directeur général signe ce risque résiduel le 3 mars.
Bonnes pratiques
- Indiquez le coût de chaque action, pour qu'elle puisse concourir équitablement au budget.
- Signalez les actions en retard à la direction à chaque revue. Les plans dérivent quand aucun dirigeant ne voit le retard.
- Testez la mesure avant de clore l'action, et conservez ce que le test a montré.
- Notez qui a accepté le risque résiduel, et à quelle date.
Erreurs fréquentes
- Écrire « améliorer la sécurité » comme action. Personne ne peut dire quand elle est terminée, donc elle ne l'est jamais.
- Traiter l'assurance comme si le risque avait disparu. La police peut payer, mais la panne a quand même lieu et les clients partent quand même.
- Faire accepter un risque par quelqu'un qui n'en a pas l'autorité. Quand la perte arrive, cette acceptation ne tient pas.
- Tenir le plan dans un fichier séparé du registre. Les deux divergent en quelques mois.
Questions
- Quelles sont les quatre options de traitement des risques ?
- Réduire, éviter, partager et conserver. Les noms varient selon les normes, et l'ISO 31000 en détaille des variantes.
- Qui approuve le plan de traitement des risques ?
- Selon l'ISO/IEC 27001, les propriétaires des risques l'approuvent et acceptent le risque résiduel.
- Faut-il réduire chaque risque ?
- Non. Un risque conforme à vos critères d'acceptation peut rester tel quel, tout comme un risque dont la correction coûterait bien plus que la perte qu'elle évite, si le propriétaire l'accepte en connaissance de cause.
- Quel lien entre le plan et la déclaration d'applicabilité ?
- Les mesures choisies dans le plan alimentent la déclaration d'applicabilité, qui prend position sur chaque mesure de l'annexe A.
- À quelle fréquence le plan est-il mis à jour ?
- Chaque fois qu'une action change de statut, et au moins à chaque revue des risques.