

Après cette lecture, vous saurez construire des échelles qui ont un sens dans votre entreprise, et lire la grille sans lui faire une confiance excessive.
Définition
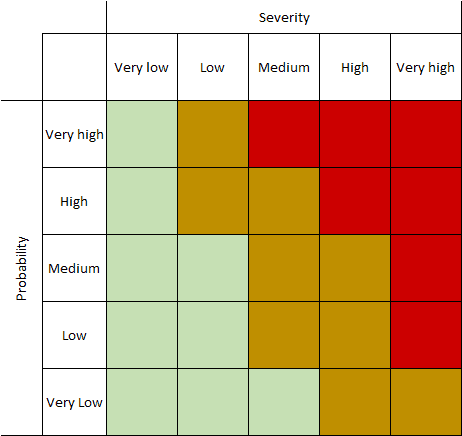
Chaque axe compte quelques niveaux, en général trois ou cinq. Un risque prend un niveau sur chaque axe, et la case où ils se croisent donne sa cotation. L'ISO 31000 traite la conséquence et la vraisemblance comme des éléments de l'analyse des risques sans imposer de grille : la matrice est une pratique courante qu'aucune norme n'exige.
Pourquoi c'est important
Un incendie d'entrepôt et un mot de passe divulgué n'ont pas grand-chose en commun tant qu'ils ne figurent pas sur la même grille. Dès lors, un directeur financier et un ingénieur sécurité peuvent débattre des deux mêmes chiffres.
La grille ne vaut cependant que par ses définitions. Si « élevé » ne recouvre rien de précis, chaque personne dans la salle évalue autre chose.
Comment ça fonctionne
Commencez par l'impact et exprimez-le dans les termes de l'entreprise : argent perdu, jours d'interruption, clients touchés, conséquences juridiques. Quand un risque touche plusieurs de ces critères, il prend le niveau le plus élevé qu'il atteint.
Décrivez ensuite la vraisemblance en fréquences que chacun peut se représenter, comme « une fois en dix ans » ou « plusieurs fois par an ».
Avant toute cotation, convenez des cases acceptables, de celles qui exigent un plan et de celles qui remontent directement à la direction. Le décider après coup transforme la discussion en négociation risque par risque.
Un cas concret
Une entreprise de 10 millions d'euros de chiffre d'affaires construit une grille 5×5. L'impact 5 signifie plus de 500 000 € ou plus de cinq jours de ventes arrêtées. L'impact 3 signifie de 50 000 à 150 000 €, ou un jour. La vraisemblance 4 signifie environ une fois par an.
Un risque coté impact 3 et vraisemblance 4 obtient 12. Il se trouve en orange, si bien qu'un plan est attendu sous 90 jours. Tout ce qui atteint 15 ou plus remonte au directeur général dans la semaine.
Bonnes pratiques
- Faites vérifier les montants de l'échelle d'impact par l'équipe financière. Elle repérera une échelle qui ne correspond pas à la taille de l'entreprise.
- Cotez avec les personnes qui font tourner le processus, et écrivez une phrase sur la raison de chaque cotation.
- Revoyez les échelles quand l'entreprise grandit. Une perte de 50 000 € n'a pas le même sens avec un chiffre d'affaires dix fois plus élevé.
Erreurs fréquentes
- Traiter les cotations comme des mesures. Un 12 n'est pas deux fois plus grave qu'un 6 : les chiffres ne font que classer les risques.
- Laisser une faible vraisemblance enterrer une catastrophe. Les événements rares qui pourraient mettre fin à l'activité méritent leur propre examen, quelle que soit leur case.
- Ajuster l'échelle jusqu'à ce que les résultats paraissent rassurants. Les chiffres s'améliorent et le risque reste exactement où il était.
- Utiliser des échelles différentes selon les services, ce qui rend leurs résultats impossibles à comparer.
Questions
- Une matrice des risques doit-elle être en 3×3 ou en 5×5 ?
- Une grille 3×3 suffit à une petite entreprise qui débute. Dès qu'il y a beaucoup de risques, une 5×5 les distingue mieux, à condition que chaque niveau reste clairement défini.
- L'ISO 27001 exige-t-elle une matrice des risques ?
- Non. L'ISO/IEC 27001 demande des critères définis et des résultats comparables, et laisse la méthode libre.
- Faut-il multiplier l'impact par la vraisemblance ?
- C'est simple et très répandu, mais le produit n'est qu'un classement. Lire directement la case est tout aussi valable.
- Qui fixe les seuils d'acceptation ?
- La direction, car accepter un risque est une décision d'entreprise.
- Quelles sont les limites d'une matrice des risques ?
- Elle réduit la réalité à quelques niveaux, si bien que des risques assez différents peuvent partager une même cotation. Quand un investissement important est en jeu, une estimation chiffrée en argent peut la compléter.