

Après cette lecture, vous saurez désigner le bon propriétaire pour un risque et distinguer ce rôle de celui des personnes qui font le travail.
Définition
Le Guide ISO 73 définit le propriétaire du risque comme la personne ou l'entité ayant la responsabilité et l'autorité pour gérer un risque. L'ISO/IEC 27001 s'appuie sur la même idée aux articles 6.1.2 et 6.1.3.
Être propriétaire d'un risque ne signifie pas faire le travail. Un ingénieur informatique peut très bien installer la mesure d'un risque dont le propriétaire est le directeur commercial.
Pourquoi c'est important
Regardez les plus anciennes lignes ouvertes de la plupart des registres des risques et vous trouverez souvent la même chose : personne qui dispose d'un budget n'y est rattaché. Un risque sans vrai propriétaire n'a personne pour décider, il reste donc ouvert jusqu'à ce qu'il se produise.
Les risques métier atterrissent souvent par défaut chez le responsable informatique. Cette personne ne peut ni changer le processus commercial ni accepter la perte d'un contrat : le risque reste là.
Comment ça fonctionne
Un test utile consiste à demander qui subit la conséquence et qui tient le budget de l'activité menacée. La réponse désigne généralement une seule personne : c'est le propriétaire.
Rendez le rôle concret. Le propriétaire choisit l'option de traitement, approuve les actions, accepte le risque résiduel et en rend compte à chaque revue.
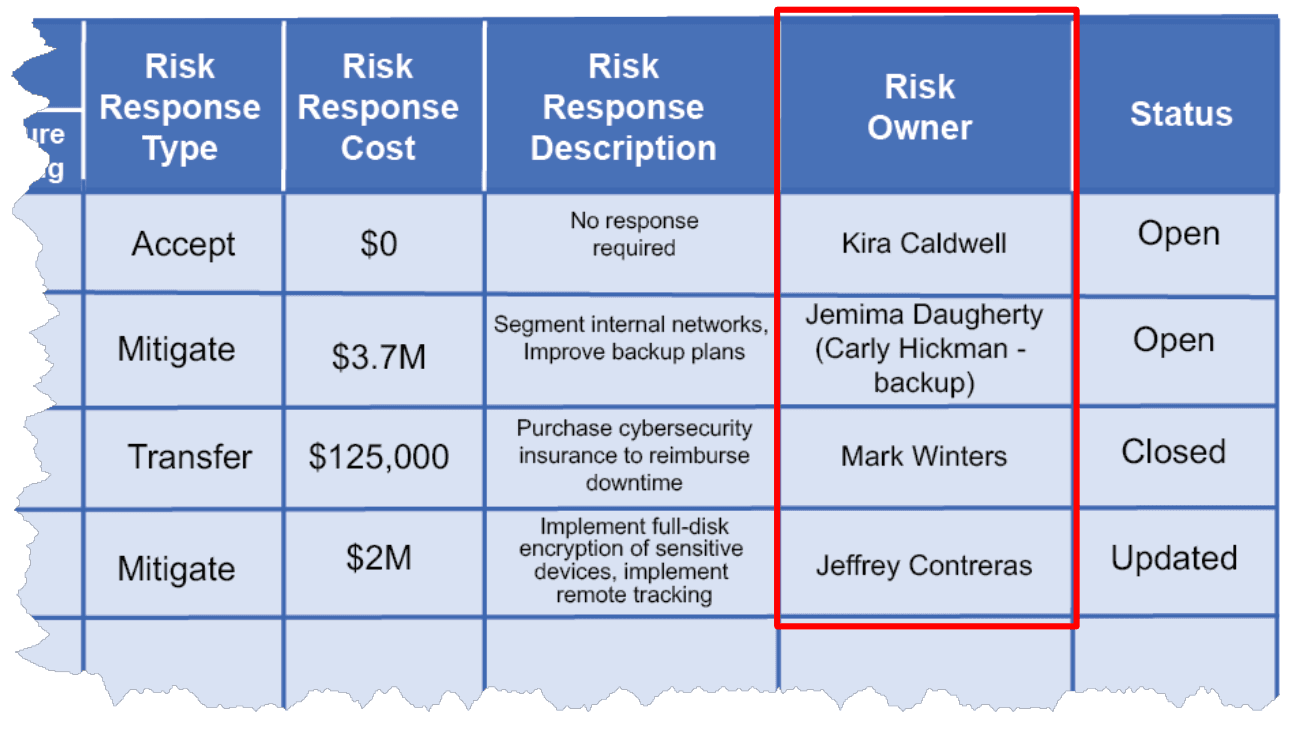
Inscrivez le nom ou la fonction tenue par une seule personne dans le registre. Quand cette personne change de poste, réattribuez le risque lors de la passation, pas au prochain audit.
Un cas concret
« Les commandes ne peuvent pas partir si le système de l'entrepôt s'arrête » appartient au directeur logistique, qui perdrait les livraisons et qui finance le processus de secours. Le responsable informatique conduit le test de bascule en tant que responsable de l'action.
Quand le test échoue, la question revient au directeur logistique : payer un second site, ou accepter deux jours d'arrêt ? Cette décision n'aurait jamais pu être prise à l'informatique.
Bonnes pratiques
- Vérifiez que le propriétaire proposé peut réellement engager une dépense ou arrêter une activité.
- Gardez des colonnes distinctes pour le propriétaire du risque et le responsable de l'action, car ce sont souvent des personnes différentes.
- Faites signer l'acceptation du risque résiduel par les propriétaires eux-mêmes.
- Montrez à la direction les risques portés par chaque propriétaire. Le rôle est pris au sérieux dès qu'il est visible.
Erreurs fréquentes
- Confier tous les risques au responsable de la sécurité. Cela paraît ordonné, et retire les décisions aux personnes qui devraient les prendre.
- Désigner un comité ou un service. Quand tout le monde possède un risque, personne n'a à en répondre.
- Choisir une personne trop junior pour assumer les conséquences, souvent parce qu'elle était la seule présente à l'atelier.
- Laisser comme propriétaires des personnes qui ont quitté l'entreprise, ce qu'un auditeur remarque en quelques minutes.
Questions
- Quelle différence entre le propriétaire du risque et le responsable d'une mesure ?
- Le propriétaire du risque répond du risque et de son acceptation. Le responsable d'une mesure fait fonctionner une mesure précise qui le réduit.
- Un risque peut-il avoir deux propriétaires ?
- Il ne devrait pas. Quand deux services sont concernés, une personne décide et consulte l'autre.
- Qui désigne les propriétaires des risques ?
- La personne qui pilote le processus de gestion des risques les propose en général, et la direction confirme.
- L'ISO 27001 exige-t-elle des propriétaires de risques ?
- Oui. L'article 6.1.2 demande de les identifier, et l'article 6.1.3 demande leur approbation du plan de traitement.
- Un propriétaire peut-il refuser le rôle ?
- Il peut soutenir que le risque relève d'un autre, et la direction tranche. Le risque doit quand même porter un nom à l'issue de cette discussion.