

Après cette lecture, vous saurez mettre en place une appréciation reproductible, du périmètre jusqu'aux résultats approuvés, avec des méthodes reconnues.
Définition
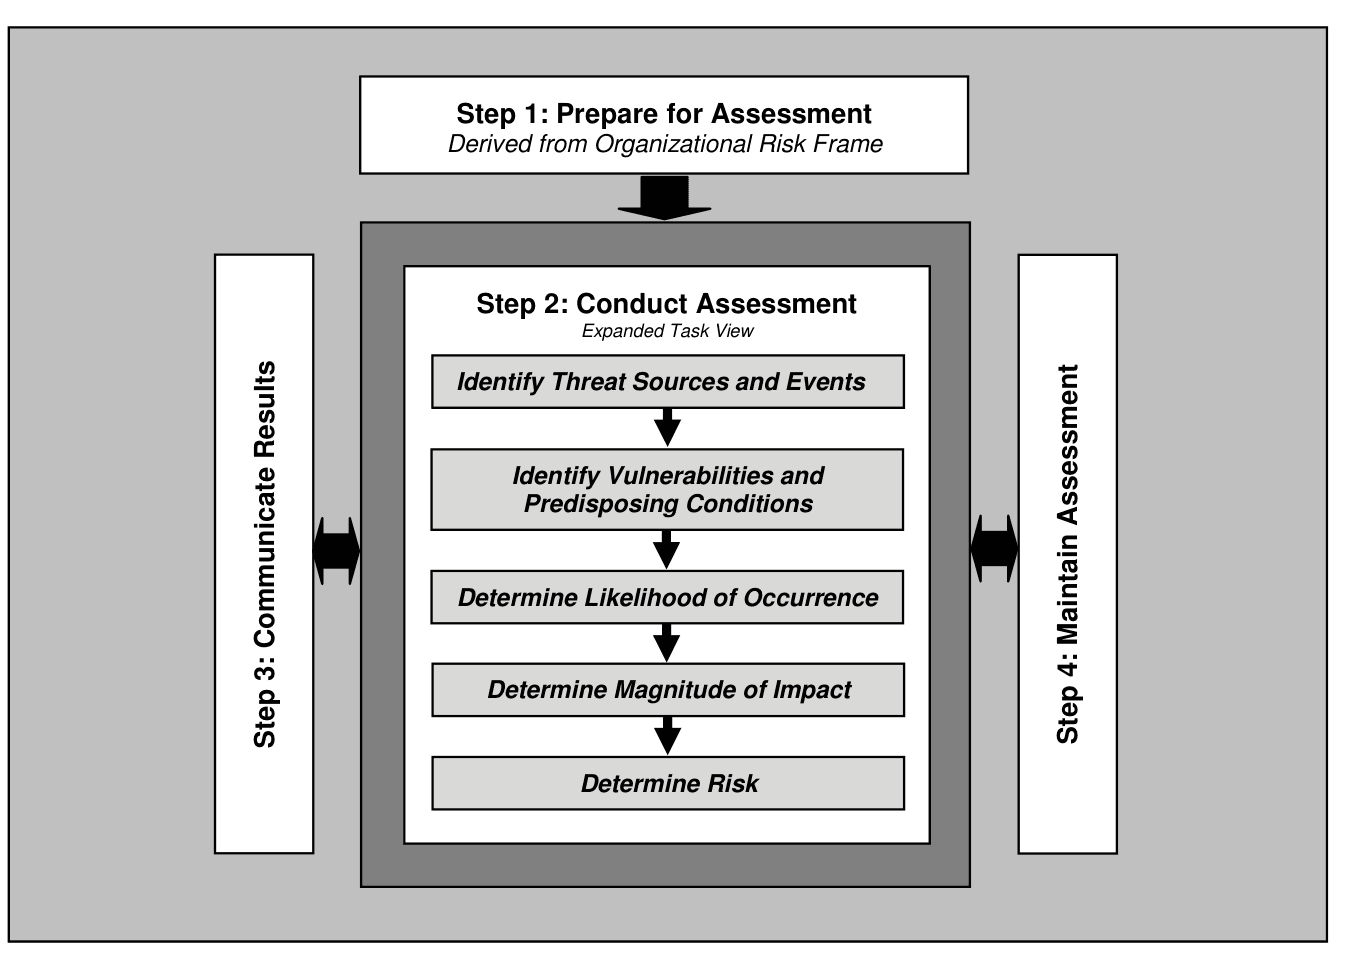
L'ISO 31000 découpe l'appréciation en trois activités : l'identification, l'analyse et l'évaluation. Le NIST SP 800-30 organise le même travail autour d'un cycle : préparer, conduire, communiquer et maintenir.
Deux points de départ sont courants. On peut partir de ce qui doit être protégé, une approche par les actifs, ou de ce qui pourrait arriver, une approche par les événements. L'ISO/IEC 27005 décrit les deux pour la sécurité de l'information.
Pourquoi c'est important
Les budgets et les priorités reposent sur ces résultats : ils ne peuvent pas dépendre de la personne qui tenait le stylo cette semaine-là.
Pour qui vise la certification, l'article 6.1.2 de l'ISO/IEC 27001 est explicite : des appréciations répétées doivent produire des résultats cohérents, valides et comparables.
Comment ça fonctionne
Le périmètre vient en premier : quelles activités, quels sites, quels systèmes. Écrivez ensuite les critères, c'est-à-dire les échelles et le niveau à partir duquel un risque devient acceptable. Le faire avant l'atelier garde la discussion honnête.
Identifiez les risques avec les personnes qui font le travail, à partir des incidents passés, des résultats d'audit et des menaces connues. Analysez chacun avec les mesures qui existent aujourd'hui, puis comparez le résultat à vos critères pour voir ce qui doit être traité en premier.
Consignez les résultats avec le raisonnement qui les justifie, et faites-les approuver. Recommencez à intervalles planifiés et chaque fois qu'un changement important survient.
Un cas concret
Une boutique en ligne limite sa première appréciation à la prise de commandes. En un atelier de deux heures, les ventes, la logistique et l'informatique listent 14 scénarios.
L'un d'eux, « service de paiement indisponible pendant la semaine des soldes », reçoit un impact de 4 sur 5, sur la base de 1 900 € de ventes par heure, et une vraisemblance de 2. Le score de 8 reste sous le seuil d'acceptation de 9 : le directeur général l'accepte et demande un nouvel examen avant les prochaines soldes.
Bonnes pratiques
- Écrivez la méthode avant le premier atelier, et gardez-la assez courte pour pouvoir la refaire.
- Faites participer les métiers. L'équipe sécurité connaît les menaces ; elle sait rarement ce que coûte une journée perdue.
- Ne comptez une mesure que si vous l'avez vue fonctionner. Une sauvegarde que personne n'a restaurée ne doit pas faire baisser un score.
- Comparez une fois par an vos échelles avec les incidents réels pour voir si elles étaient réalistes.
- Utilisez la même méthode pendant au moins deux cycles avant de la changer, afin de pouvoir comparer les résultats.
Erreurs fréquentes
- Copier une liste de risques venue d'ailleurs. Elle paraît complète, mais ne dit rien de votre activité.
- Vouloir apprécier toute l'entreprise d'un coup. Le travail s'étire sur des mois, et les résultats sont périmés quand ils arrivent.
- Tenir la direction à l'écart de la décision d'acceptation, ce qui laisse l'évaluateur porter un risque qu'il n'a pas le pouvoir d'accepter.
Questions
- Une appréciation doit-elle être qualitative ou quantitative ?
- Les échelles qualitatives sont plus rapides et conviennent à la plupart des entreprises. Les estimations en argent aident quand une décision d'investissement importante dépend du résultat.
- Combien de temps prend une appréciation des risques ?
- Un seul processus tient en quelques ateliers. Une entreprise entière demande généralement plusieurs semaines.
- Existe-t-il une méthode obligatoire ?
- Non. L'ISO/IEC 27001 fixe des exigences sur les résultats. L'ISO/IEC 27005, le NIST SP 800-30 et EBIOS RM sont autant de façons reconnues d'y parvenir.
- Qu'est-ce qui déclenche une nouvelle appréciation ?
- Votre intervalle planifié, ou un changement important comme un nouveau système, un nouveau fournisseur, une fusion ou un incident grave.
- Que produit l'appréciation ?
- Une liste priorisée de risques évalués, qui alimente le registre des risques et le plan de traitement.