

Après cette lecture, vous saurez distinguer les principaux types de mesures, en rédiger une qui puisse être testée, et vérifier qu'elle fonctionne.
Définition
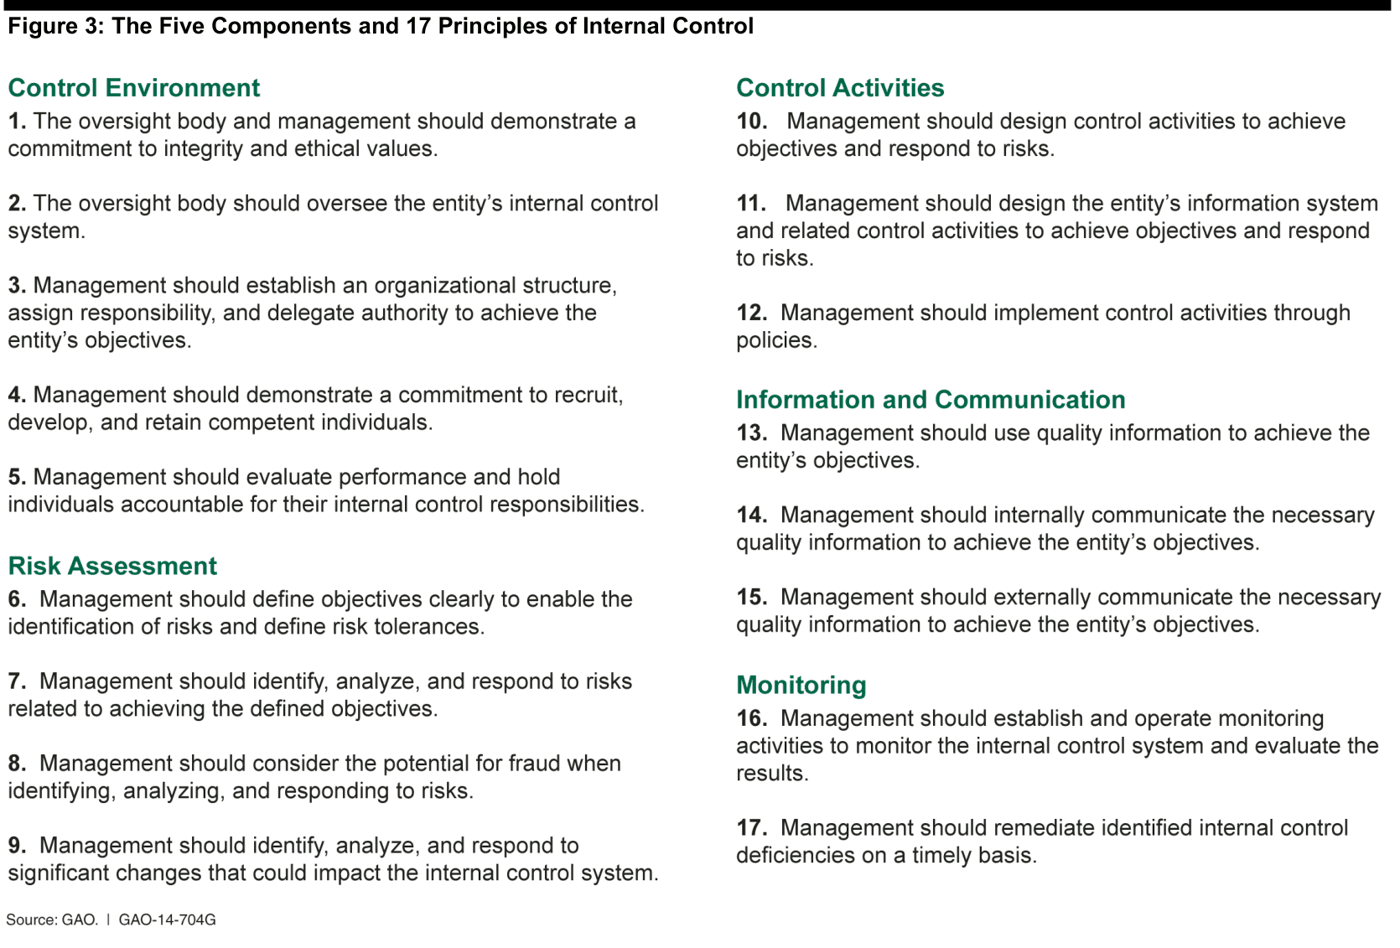
Le COSO décrit le contrôle interne comme un processus mis en œuvre par le conseil, la direction et le personnel, qui couvre les opérations, le reporting et la conformité. Son référentiel compte cinq composantes : l'environnement de contrôle, l'évaluation des risques, les activités de contrôle, l'information et la communication, et les activités de pilotage.
Au quotidien, on classe les mesures selon le moment où elles agissent. Les mesures préventives empêchent une erreur avant qu'elle ne se produise, les mesures détectives la révèlent après coup, et les mesures correctives la réparent.
Pourquoi c'est important
Une politique dit ce qui devrait se passer ; la mesure de contrôle est ce qui le fait se passer. C'est aussi pourquoi les auditeurs testent les mesures.
Le COSO parle d'assurance raisonnable pour une bonne raison. Des personnes peuvent s'entendre, et un dirigeant peut passer outre une mesure : aucune conception n'élimine entièrement le risque.
Comment ça fonctionne
Partez d'un risque ou d'une exigence. Définissez la mesure en termes simples : ce qui est fait, par qui, à quelle fréquence, et quelle trace cela laisse.
Adaptez sa force au risque. Quand l'enjeu est élevé, associez une mesure préventive à une mesure détective, pour qu'une défaillance de la première soit repérée.
Testez-la ensuite, d'abord sa conception puis son fonctionnement sur une période, et traitez tout écart constaté.
Un cas concret
Une entreprise craint de payer une fausse facture fournisseur. En mesure préventive, tout paiement supérieur à 5 000 € exige un second approbateur qui n'a pas saisi la facture. En mesure détective, la comptabilité revoit chaque mois tout changement de coordonnées bancaires d'un fournisseur.
Les preuves sont la piste d'approbation dans le logiciel de paiement et la revue mensuelle signée. Un test sur 25 paiements en trouve un sans second approbateur : il est consigné comme écart.
Bonnes pratiques
- Rédigez chaque mesure pour qu'un inconnu puisse la tester à partir de sa seule description.
- Séparez la personne qui demande de celle qui approuve.
- Automatisez quand le système le permet. Une mesure intégrée au logiciel n'oublie pas en fin de mois.
- Nommez un seul responsable, et revoyez la mesure chaque fois que le processus qui l'entoure change.
Erreurs fréquentes
- Confondre une déclaration de politique avec une mesure de contrôle : rien dans la déclaration ne prouve que quelqu'un a agi.
- Ne compter que sur des mesures détectives pour des risques graves. Quand elles se déclenchent, l'argent est peut-être déjà parti.
- Tester qu'une mesure existe sans tester qu'elle fonctionne. Le formulaire peut être rempli sans que personne ait lu ce qu'il couvre.
Questions
- Qu'est-ce qu'une mesure clé ?
- Une mesure dont la défaillance laisserait un risque important sans couverture. L'effort de test se concentre sur elles.
- Quelle différence entre efficacité de conception et efficacité de fonctionnement ?
- La conception demande si la mesure traiterait le risque si elle était appliquée. Le fonctionnement demande si elle a réellement été appliquée comme prévu sur la période.
- Quels sont les 17 principes du COSO ?
- Le référentiel COSO de 2013 décline ses cinq composantes en 17 principes qui décrivent ce qu'exige un contrôle interne efficace.
- Les mesures de l'ISO 27001 sont-elles des mesures de contrôle interne ?
- Oui, pour la sécurité de l'information. L'annexe A et l'ISO/IEC 27002 en listent les mesures et les recommandations.
- De combien de mesures une entreprise a-t-elle besoin ?
- Il n'y a pas de bon nombre : assez pour ramener les risques dans ce que la direction accepte.
- Quelle taille doit avoir un échantillon de test ?
- Cela dépend de la fréquence de la mesure et du risque qu'elle couvre. Les auditeurs prélèvent souvent davantage pour les mesures clés, et le choix doit être écrit.