

Après cette lecture, vous saurez choisir quelques indicateurs qui révèlent une mesure défaillante, et agir sur ce qu'ils montrent.
Définition
Elle se situe entre la mesure et l'audit. Une mesure s'applique au quotidien, la surveillance vérifie qu'elle a été appliquée, et un audit évalue l'ensemble de façon indépendante.
La clause 9.1 de l'ISO/IEC 27001 demande de décider ce qui est surveillé et mesuré, comment, quand et par qui, et qui analyse les résultats. Le COSO fait des activités de pilotage l'une de ses cinq composantes.
Pourquoi c'est important
Une mesure qui fonctionnait le jour de l'audit peut s'être arrêtée la semaine suivante, et sans surveillance personne ne s'en aperçoit avant que quelque chose casse.
Elle répartit aussi sur l'année le travail de preuve de la conformité, ce qui laisse bien moins à reconstituer avant un audit.
Comment ça fonctionne
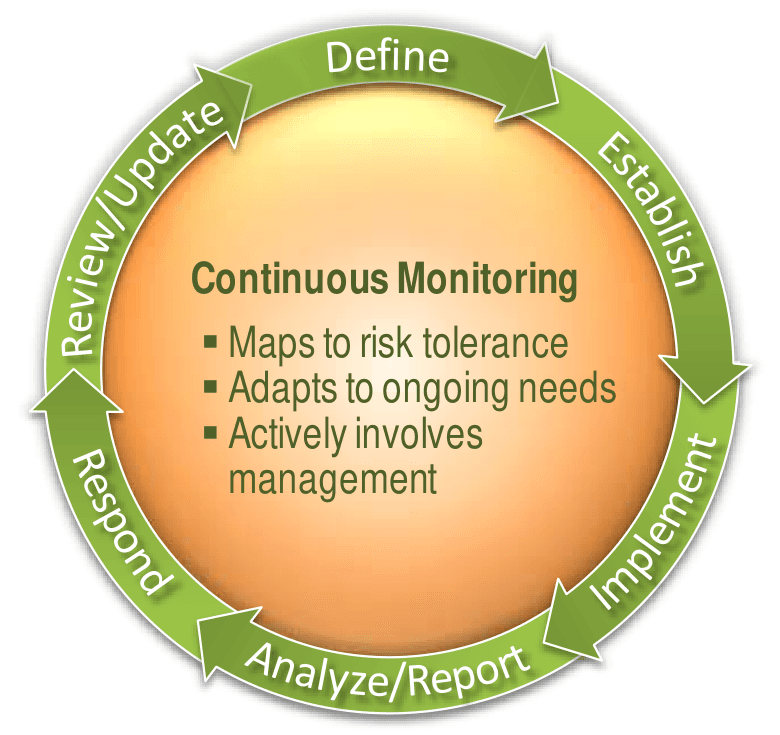
Choisissez quoi vérifier, en commençant par les mesures et obligations dont la défaillance coûte le plus. Donnez à chacune un indicateur, une cible, une fréquence et un responsable.
Collectez les résultats, automatiquement quand c'est possible, et consignez chaque exception avec sa cause.
Montrez la tendance à la direction. Transformez les défaillances répétées en actions correctives, et ajustez le plan quand les obligations changent.
Un cas concret
L'indicateur : les personnes parties dont les accès ont été retirés en un jour ouvré. La cible est de 100 %, et les RH et l'informatique le vérifient chaque mois.
En mars, 11 cas sur 12 l'atteignent. L'exception est un prestataire absent de la liste RH : les prestataires sont donc ajoutés à la liste, avec un responsable et une date.
Bonnes pratiques
- Gardez peu d'indicateurs, chacun lié à une obligation réelle.
- Préférez les données des systèmes aux déclarations des personnes.
- Fixez la cible avant de regarder les résultats.
- Faites regarder les chiffres de temps en temps par quelqu'un d'autre que la personne qui applique la mesure.
Erreurs fréquentes
- Collecter des chiffres que personne ne lit, en général parce qu'aucune décision n'en dépend.
- Mesurer l'activité, comme le nombre de sessions de formation, au lieu du résultat voulu.
- Corriger chaque exception sans se demander pourquoi elle s'est produite, si bien que la même défaillance revient le mois suivant.
Questions
- Quelle différence entre surveillance de la conformité et audit ?
- La surveillance est continue et menée par les responsables du processus. Un audit est périodique, indépendant et suit un programme défini.
- À quelle fréquence vérifier les mesures ?
- En proportion du risque et de la fréquence de la mesure. Les mesures quotidiennes peuvent être échantillonnées chaque mois, et les annuelles vérifiées quand elles ont lieu.
- Qu'est-ce que la surveillance continue des mesures ?
- La collecte automatisée des résultats des mesures depuis des systèmes comme les plateformes d'identité ou de cloud, qui réduit l'échantillonnage manuel.
- Qui reçoit les résultats de la surveillance ?
- Le responsable de la mesure d'abord, puis le responsable conformité. La direction reçoit une synthèse courte.
- Quels indicateurs de conformité fonctionnent le mieux ?
- Ceux liés à une exigence, avec une cible et un responsable clair, comme les revues en retard ou le délai de retrait des accès.