

Después de leerlo, podrá redactar una línea de riesgo sobre la que alguien pueda actuar, y mantener el registro útil después del primer taller.
Definición
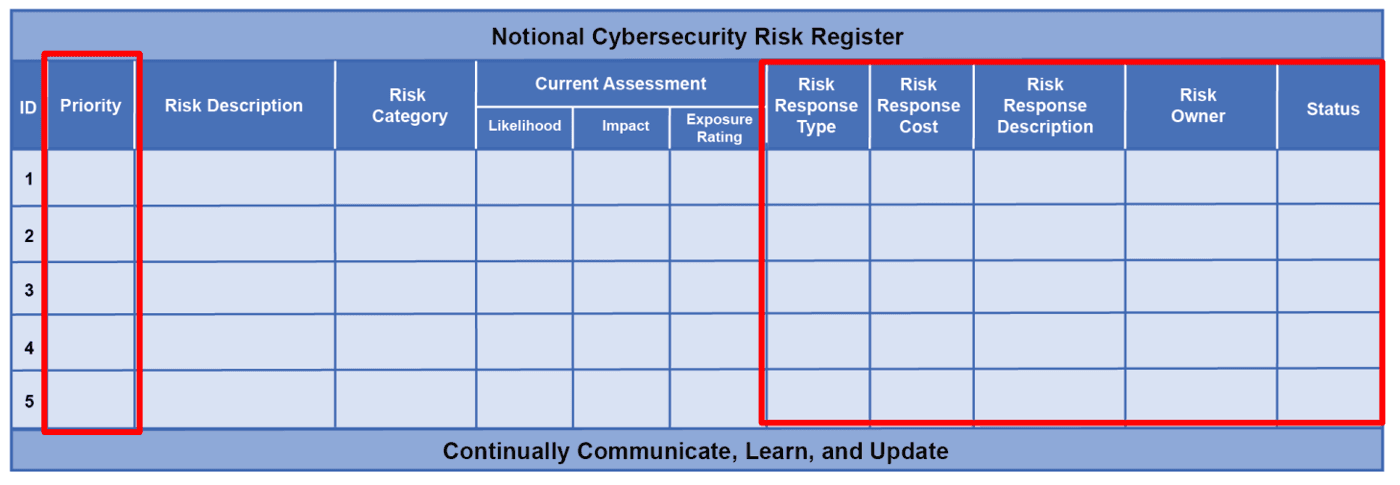
Imagine una sola tabla con una línea por riesgo. Cada línea une una causa con una consecuencia y añade una puntuación, un propietario, una decisión y la fecha de la próxima revisión.
La expresión «registro de riesgos» no aparece en la ISO/IEC 27001. La norma exige resultados documentados de la evaluación de riesgos (apartado 8.2) y del tratamiento de riesgos (apartado 8.3), y la mayoría de las empresas guardan ambos en esta misma tabla.
Por qué importa
Pregunte a un directivo qué riesgos ha aceptado la empresa y quién los firmó. Si la respuesta obliga a buscar en correos antiguos y presentaciones, todavía no hay una gestión de riesgos real, solo preocupación.
El registro es también lo primero que pide leer un auditor o una aseguradora, porque una decisión fechada demuestra mucho más que una buena intención.
Cómo funciona
Lo difícil es la primera frase. Nadie puede puntuar ni tratar un «riesgo cibernético». En cambio, «un ransomware que entra por el acceso remoto del proveedor informático detiene la toma de pedidos durante tres días» sí, porque nombra el suceso, la vía de entrada y el daño.
Después, puntúe esa frase con la escala que usa toda la empresa y nombre a un único propietario. Registre la decisión y enumere las acciones con sus fechas. Luego vuelva a puntuar el riesgo tal como quedará cuando esas acciones terminen: esa segunda cifra es la que la dirección acepta realmente.
A partir de ahí, el registro vive a un ritmo fijo, con una revisión adicional tras cualquier incidente o cambio importante. Feche cada modificación e indique su motivo. Un año después, ese historial es lo que explica por qué cambió una puntuación.
Un caso práctico
Un distribuidor de vacunas con un solo almacén escribe: «Un fallo nocturno de la cámara frigorífica echa a perder el stock». Una probabilidad de 2 sobre 5 y un impacto de 5 sobre 5 dan una puntuación de 10, y el responsable del almacén es su propietario.
La decisión es reducir el riesgo. Antes del 15 de marzo se instala una alarma al teléfono de guardia, y antes del 30 de abril se firma con un segundo proveedor de almacenamiento frigorífico de emergencia. Con ambas acciones hechas, la puntuación prevista baja a 5 y la línea vuelve a revisarse en septiembre.
Buenas prácticas
- Elija un propietario que pueda gastar dinero o cambiar el proceso. Un departamento no puede responder a una pregunta en una reunión.
- Mantenga juntas la puntuación inicial y la residual, para que se vea el valor del trabajo.
- Vincule cada línea al activo o proceso que amenaza. Cuando ese sistema cambie, sabrá qué riesgos reabrir.
- Empiece por los quince o veinte riesgos que importan. Una primera versión de doscientas líneas rara vez sobrevive a su segunda revisión.
Errores frecuentes
- Enumerar amenazas como «phishing». Una amenaza no lleva una consecuencia asociada, así que nadie puede decir cuánto pesa aquí.
- Puntuar casi todo como alto. Suele nacer del miedo a ser culpado más tarde, y deja a la dirección sin poder elegir.
- Cerrar una línea el día en que termina su acción. La acción reduce el riesgo; lo que queda sigue necesitando un propietario y una decisión.
Preguntas
- ¿Qué diferencia hay entre un registro de riesgos y una evaluación de riesgos?
- La evaluación es el trabajo de encontrar y puntuar los riesgos. El registro es donde se guardan los resultados y se les da seguimiento después.
- ¿Exige la ISO 27001 un registro de riesgos?
- No con ese nombre. Exige resultados documentados de la evaluación y del tratamiento, y un registro es la forma habitual de conservarlos.
- ¿Con qué frecuencia debe revisarse?
- Cada trimestre conviene a la mayoría de las empresas, con una revisión adicional tras un incidente o un cambio importante. La ISO/IEC 27001 solo exige intervalos planificados, así que el ritmo lo fija usted.
- ¿Quién es responsable del propio registro?
- Una persona lo mantiene al día, a menudo el responsable de riesgos o de seguridad. Cada línea tiene su propio propietario.
- ¿Basta con una hoja de cálculo?
- Sí. Las hojas de cálculo fallan cuando circulan varias copias y nadie sabe cuál es la buena: mantenga una sola copia y limite quién puede editarla.
- ¿Cuántos riesgos debe contener?
- Tantos como la dirección pueda debatir realmente. Muchas empresas pequeñas funcionan bien con veinte a cincuenta.