

Después de leerlo, podrá elegir una opción de tratamiento para cada riesgo y convertirla en acciones que alguien termine de verdad.
Definición
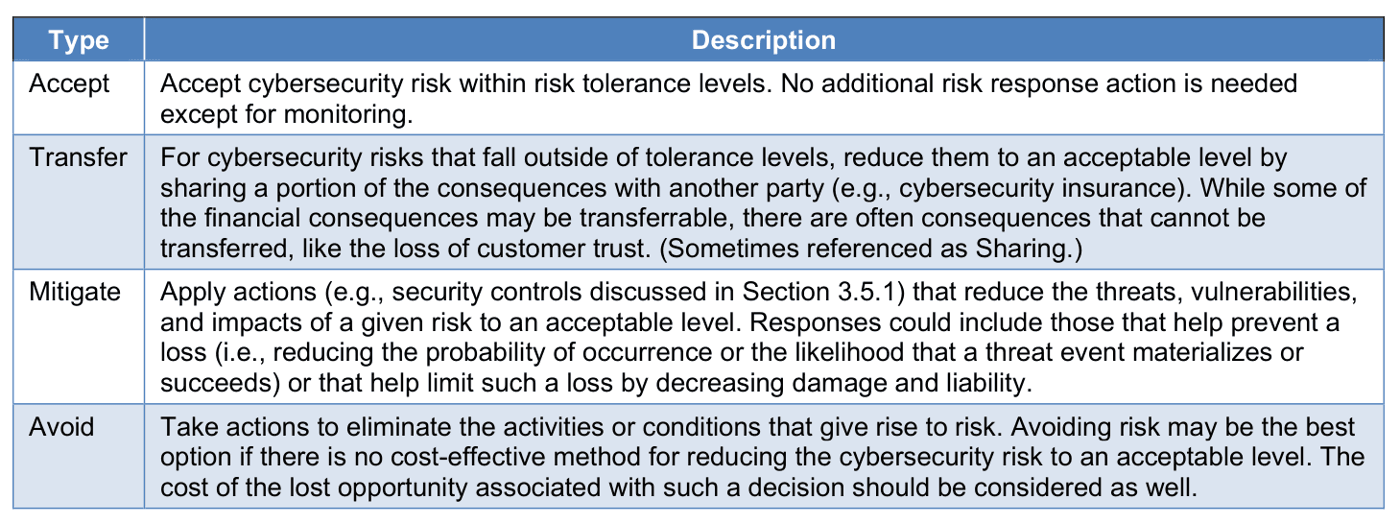
Cuatro opciones cubren la mayoría de las situaciones: reducir el riesgo con controles, evitarlo dejando la actividad, compartirlo mediante un seguro o un contrato, o retenerlo con conocimiento de causa. La ISO 31000 presenta una lista más detallada de las mismas opciones.
El apartado 6.1.3 de la ISO/IEC 27001 exige un plan formulado y pide a los propietarios de los riesgos que lo aprueben y acepten el riesgo residual.
Por qué importa
Una evaluación por sí sola no cambia nada. Es en el plan donde una puntuación se convierte en una partida de presupuesto, un nombre y una fecha.
El plan también protege a las personas. Cuando un riesgo sigue abierto y algo sale mal después, demuestra que fue una decisión tomada por alguien con derecho a tomarla.
Cómo funciona
Recorra los riesgos que superan su nivel de aceptación, empezando por el más alto, y elija una opción para cada uno. El coste forma parte de esta conversación: gastar 50 000 € frente a una exposición de 10 000 € rara vez tiene sentido.
Divida la elección en acciones lo bastante pequeñas como para tener un único responsable y una única fecha, y estime la puntuación prevista cuando estén terminadas.
El propietario del riesgo aprueba entonces el plan y acepta lo que quedará. Sígalo hasta el final, y compruebe que cada control nuevo funciona antes de dar la acción por cerrada.
Un caso práctico
Riesgo: una contraseña robada da acceso a los expedientes de clientes, puntuación 15. La opción es reducirlo.
Siguen dos acciones. El responsable de informática implanta la autenticación multifactor en todas las cuentas de administrador antes del 30 de junio, por 2 000 €. Los jefes de departamento revisan los derechos de acceso cada trimestre a partir del 15 de julio. La puntuación prevista es 6, y el director general firma ese riesgo residual el 3 de marzo.
Buenas prácticas
- Muestre el coste de cada acción, para que compita en igualdad por el presupuesto.
- Informe a la dirección de las acciones vencidas en cada revisión. Los planes se retrasan cuando ningún directivo ve el retraso.
- Pruebe el control antes de cerrar la acción, y conserve lo que mostró la prueba.
- Anote quién aceptó el riesgo residual y en qué fecha.
Errores frecuentes
- Escribir «mejorar la seguridad» como acción. Nadie sabe cuándo está terminada, así que nunca lo está.
- Tratar el seguro como si el riesgo hubiera desaparecido. La póliza puede pagar, pero la caída ocurre igual y los clientes se van igual.
- Hacer que acepte un riesgo alguien sin autoridad para ello. Cuando llega la pérdida, esa aceptación no se sostiene.
- Llevar el plan en un archivo distinto del registro. Ambos se separan en pocos meses.
Preguntas
- ¿Cuáles son las cuatro opciones de tratamiento del riesgo?
- Reducir, evitar, compartir y retener. Los nombres varían según la norma, y la ISO 31000 enumera variantes más detalladas.
- ¿Quién aprueba el plan de tratamiento de riesgos?
- Según la ISO/IEC 27001, lo aprueban los propietarios de los riesgos, que aceptan además el riesgo residual.
- ¿Hay que reducir todos los riesgos?
- No. Un riesgo dentro de sus criterios de aceptación puede quedarse como está, igual que uno cuya corrección costaría mucho más que la pérdida que evita, si el propietario lo acepta con conocimiento de causa.
- ¿Qué relación hay entre el plan y la declaración de aplicabilidad?
- Los controles elegidos en el plan alimentan la declaración de aplicabilidad, que toma posición sobre cada control del anexo A.
- ¿Con qué frecuencia se actualiza el plan?
- Cada vez que una acción cambia de estado, y como mínimo en cada revisión de riesgos.