

Después de leerlo, podrá nombrar al propietario adecuado para un riesgo y distinguir ese papel del de las personas que hacen el trabajo.
Definición
La Guía ISO 73 define al propietario del riesgo como la persona o entidad con la responsabilidad y la autoridad para gestionar un riesgo. La ISO/IEC 27001 se apoya en la misma idea en los apartados 6.1.2 y 6.1.3.
Ser propietario de un riesgo no significa hacer el trabajo. Un ingeniero informático puede perfectamente instalar el control de un riesgo cuya propietaria es la directora comercial.
Por qué importa
Mire las líneas abiertas más antiguas de la mayoría de los registros de riesgos y a menudo encontrará lo mismo: no hay asociado nadie con presupuesto. Un riesgo sin propietario real no tiene a nadie que decida, así que sigue abierto hasta que ocurre.
Los riesgos de negocio suelen acabar por defecto en el responsable de informática. Esa persona no puede cambiar el proceso comercial ni aceptar un contrato perdido, así que el riesgo se queda ahí.
Cómo funciona
Una prueba útil es preguntar quién sufre la consecuencia y quién controla el presupuesto de la actividad en riesgo. La respuesta suele ser una sola persona, y esa persona es el propietario.
Haga concreto el papel. El propietario elige la opción de tratamiento, aprueba las acciones, acepta el riesgo residual e informa sobre él en cada revisión.
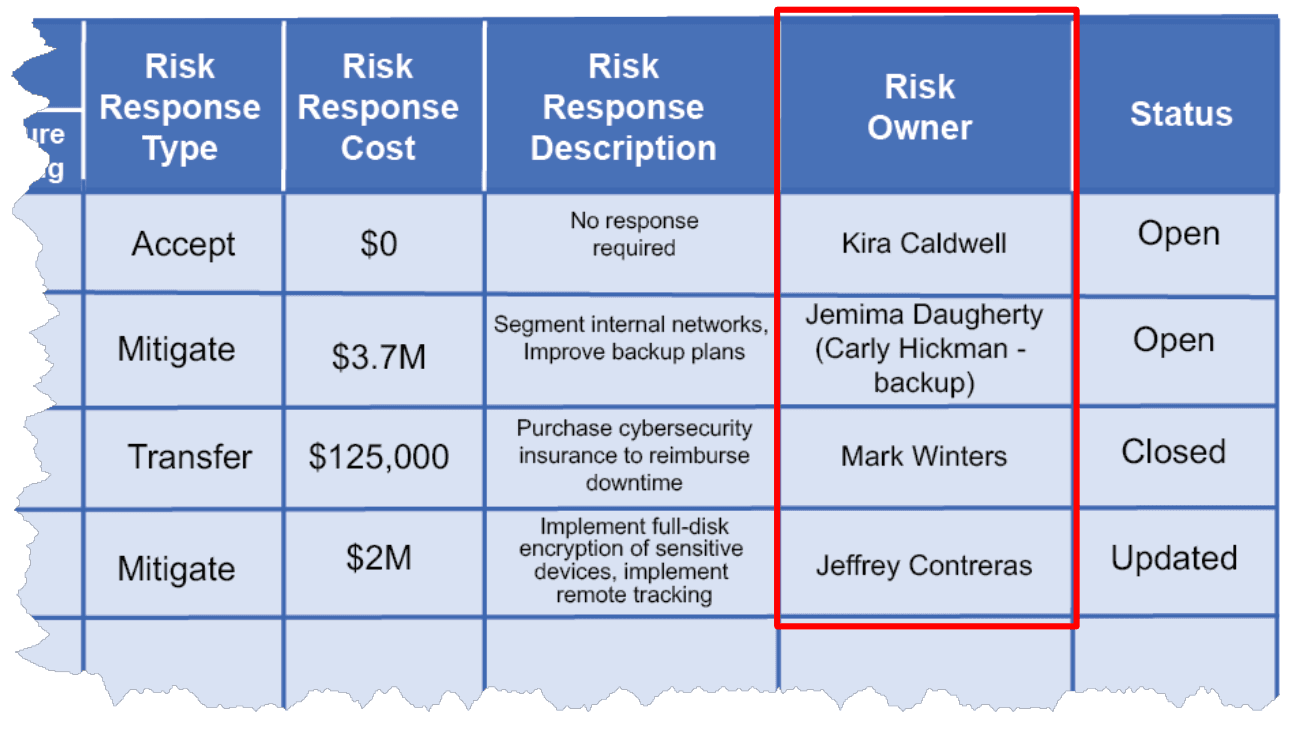
Anote en el registro el nombre o la función que ocupa una sola persona. Cuando esa persona cambie de puesto, reasigne el riesgo en el traspaso, no en la siguiente auditoría.
Un caso práctico
«Los pedidos no pueden salir si se detiene el sistema del almacén» pertenece al director de logística, que perdería las entregas y que financia el proceso de respaldo. El responsable de informática realiza la prueba de conmutación como responsable de la acción.
Cuando la prueba falla, la pregunta vuelve al director de logística: ¿pagar un segundo emplazamiento o aceptar dos días de parada? Esa decisión nunca habría podido tomarse en informática.
Buenas prácticas
- Compruebe que el propietario propuesto puede de verdad gastar dinero o detener una actividad.
- Mantenga columnas separadas para el propietario del riesgo y el responsable de la acción, porque a menudo son personas distintas.
- Haga que los propietarios firmen ellos mismos la aceptación del riesgo residual.
- Muestre a la dirección los riesgos de cada propietario. El papel se toma en serio en cuanto es visible.
Errores frecuentes
- Asignar todos los riesgos al responsable de seguridad. Parece ordenado, y quita las decisiones a quienes deberían tomarlas.
- Nombrar un comité o un departamento. Cuando un riesgo es de todos, nadie tiene que responder de él.
- Elegir a alguien demasiado junior para asumir las consecuencias, normalmente porque era el único presente en el taller.
- Dejar como propietarios a personas que ya se fueron de la empresa, algo que un auditor detecta en minutos.
Preguntas
- ¿Qué diferencia hay entre el propietario del riesgo y el responsable de un control?
- El propietario del riesgo responde del riesgo y de su aceptación. El responsable de un control hace funcionar un control concreto que lo reduce.
- ¿Puede un riesgo tener dos propietarios?
- No debería. Cuando afecta a dos departamentos, una persona decide y consulta a la otra.
- ¿Quién asigna los propietarios de los riesgos?
- Normalmente los propone quien dirige el proceso de riesgos, y la dirección los confirma.
- ¿Exige la ISO 27001 propietarios de riesgos?
- Sí. El apartado 6.1.2 pide identificarlos y el apartado 6.1.3 pide su aprobación del plan de tratamiento.
- ¿Puede un propietario rechazar el papel?
- Puede argumentar que el riesgo corresponde a otro, y la dirección decide. Al final de esa conversación, el riesgo sigue necesitando un nombre.