

Después de leerlo, podrá construir escalas que tengan sentido en su empresa, y leer la cuadrícula sin confiar demasiado en ella.
Definición
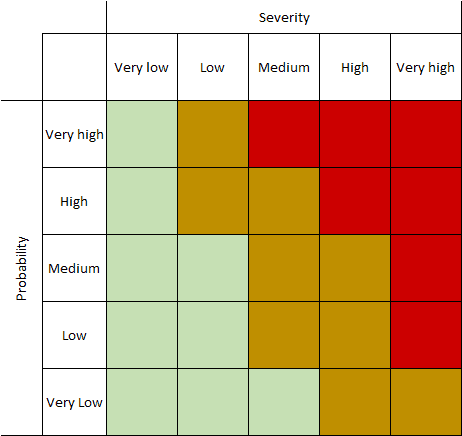
Cada eje tiene unos pocos niveles, normalmente tres o cinco. Un riesgo toma un nivel en cada eje, y la casilla donde se cruzan da su calificación. La ISO 31000 trata la consecuencia y la probabilidad como elementos del análisis de riesgos y no impone ninguna cuadrícula: la matriz es una práctica habitual que ninguna norma exige.
Por qué importa
Un incendio en un almacén y una contraseña filtrada tienen poco en común hasta que se colocan en la misma cuadrícula. Entonces un director financiero y un ingeniero de seguridad pueden discutir sobre las mismas dos cifras.
Sin embargo, la cuadrícula solo vale lo que valen sus definiciones. Si «alto» no tiene un significado detrás, cada persona de la sala está puntuando algo distinto.
Cómo funciona
Empiece por el impacto y exprese cada nivel en los términos de la empresa: dinero perdido, días de interrupción, clientes afectados, consecuencias legales. Cuando un riesgo afecta a varios de ellos, toma el nivel más alto que alcanza.
Después describa la probabilidad en frecuencias que todos puedan imaginar, como «una vez cada diez años» o «varias veces al año».
Antes de puntuar nada, acuerden qué casillas son aceptables, cuáles exigen un plan y cuáles pasan directamente a la dirección. Decidirlo después convierte la discusión en una negociación sobre cada riesgo.
Un caso práctico
Una empresa con 10 millones de euros de facturación construye una cuadrícula de 5×5. El impacto 5 significa más de 500 000 € o más de cinco días sin ventas. El impacto 3 significa de 50 000 a 150 000 €, o un día. La probabilidad 4 significa aproximadamente una vez al año.
Un riesgo con impacto 3 y probabilidad 4 puntúa 12. Eso lo sitúa en ámbar, así que debe haber un plan en 90 días. Todo lo que llegue a 15 o más pasa al director general en una semana.
Buenas prácticas
- Pida al equipo financiero que revise las cifras de la escala de impacto. Detectará una escala que no se ajusta al tamaño del negocio.
- Puntúe con las personas que gestionan el proceso, y escriba una frase sobre el motivo de cada puntuación.
- Revise las escalas cuando la empresa crezca. Una pérdida de 50 000 € significa otra cosa con diez veces más facturación.
Errores frecuentes
- Tratar las puntuaciones como mediciones. Un 12 no es el doble de grave que un 6: las cifras solo ordenan los riesgos.
- Dejar que una probabilidad baja oculte una catástrofe. Los sucesos raros que podrían acabar con el negocio merecen su propio análisis, caigan en la casilla que caigan.
- Ajustar la escala hasta que los resultados parezcan tranquilizadores. Las cifras mejoran y el riesgo sigue exactamente donde estaba.
- Usar escalas distintas en distintos departamentos, lo que hace imposible comparar sus resultados.
Preguntas
- ¿Una matriz de riesgos debe ser de 3×3 o de 5×5?
- Una de 3×3 basta para una empresa pequeña que empieza. Cuando hay muchos riesgos, una de 5×5 los separa mejor, siempre que cada nivel siga claramente definido.
- ¿Exige la ISO 27001 una matriz de riesgos?
- No. La ISO/IEC 27001 pide criterios definidos y resultados comparables, y deja libre el método.
- ¿Hay que multiplicar el impacto por la probabilidad?
- Es sencillo y muy extendido, pero el producto es solo una clasificación. Leer directamente la casilla es igual de válido.
- ¿Quién fija los niveles de aceptación?
- La dirección, porque aceptar un riesgo es una decisión empresarial.
- ¿Cuáles son los límites de una matriz de riesgos?
- Reduce la realidad a pocos niveles, de modo que riesgos bastante distintos pueden compartir calificación. Cuando está en juego una inversión importante, una estimación cuantificada en dinero puede complementarla.