

Después de leerlo, podrá poner en marcha una evaluación repetible, desde el alcance hasta los resultados aprobados, con métodos reconocidos.
Definición
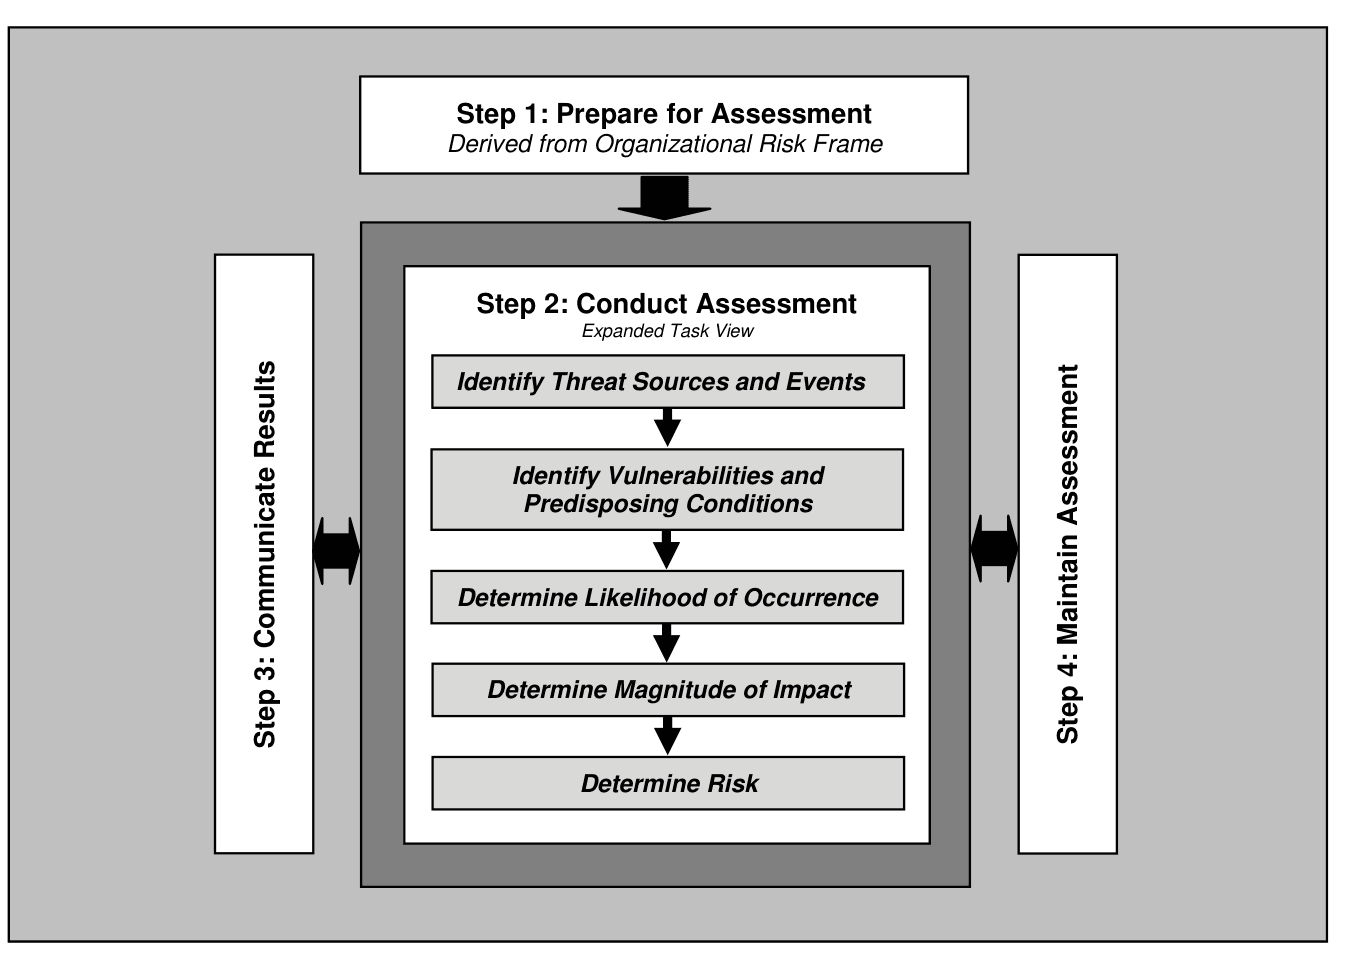
La ISO 31000 divide la evaluación en tres actividades: identificación, análisis y valoración. El NIST SP 800-30 organiza el mismo trabajo en torno a un ciclo: preparar, realizar, comunicar y mantener.
Hay dos puntos de partida habituales. Se puede empezar por lo que hay que proteger, un enfoque basado en activos, o por lo que podría ocurrir, un enfoque basado en sucesos. La ISO/IEC 27005 describe ambos para la seguridad de la información.
Por qué importa
Los presupuestos y las prioridades se apoyan en estos resultados, así que no pueden depender de quién tuviera el bolígrafo esa semana.
Para quien busca la certificación, el apartado 6.1.2 de la ISO/IEC 27001 es explícito: las evaluaciones repetidas deben producir resultados coherentes, válidos y comparables.
Cómo funciona
Primero va el alcance: qué actividades, sedes y sistemas. Después ponga por escrito los criterios, es decir, las escalas y el nivel a partir del cual un riesgo pasa a ser aceptable. Hacerlo antes del taller mantiene honesta la discusión.
Identifique los riesgos con las personas que hacen el trabajo, a partir de incidentes pasados, resultados de auditoría y amenazas conocidas. Analice cada uno con los controles que existen hoy y compare el resultado con sus criterios para ver qué se trata primero.
Registre los resultados junto con el razonamiento y haga que se aprueben. Repita a intervalos planificados y siempre que ocurra un cambio significativo.
Un caso práctico
Una tienda en línea limita su primera evaluación a la toma de pedidos. En un taller de dos horas, ventas, logística e informática enumeran 14 escenarios.
Uno de ellos, «servicio de pago caído durante la semana de rebajas», recibe un impacto de 4 sobre 5, a partir de 1 900 € de ventas por hora, y una probabilidad de 2. La puntuación de 8 queda por debajo del nivel de aceptación de 9: el director general lo acepta y pide revisarlo antes de las próximas rebajas.
Buenas prácticas
- Ponga la metodología por escrito antes del primer taller, y manténgala lo bastante breve como para repetirla.
- Incorpore a las áreas de negocio. El equipo de seguridad conoce las amenazas; rara vez sabe lo que cuesta un día perdido.
- Cuente un control solo si lo ha visto funcionar. Una copia de seguridad que nadie ha restaurado no debe rebajar una puntuación.
- Compare una vez al año sus escalas con incidentes reales para ver si eran realistas.
- Use la misma metodología durante al menos dos ciclos antes de cambiarla, para poder comparar los resultados.
Errores frecuentes
- Copiar una lista de riesgos de otro sitio. Parece completa, pero no dice nada de su negocio.
- Intentar evaluar toda la empresa a la vez. El trabajo se alarga durante meses y los resultados llegan desfasados.
- Dejar a la dirección fuera de la decisión de aceptación, con lo que el evaluador carga con un riesgo que no tiene autoridad para aceptar.
Preguntas
- ¿Una evaluación debe ser cualitativa o cuantitativa?
- Las escalas cualitativas son más rápidas y convienen a la mayoría de las empresas. Las estimaciones en dinero ayudan cuando de los resultados depende una gran decisión de inversión.
- ¿Cuánto dura una evaluación de riesgos?
- Un solo proceso cabe en unos pocos talleres. Una empresa entera suele llevar semanas.
- ¿Existe una metodología obligatoria?
- No. La ISO/IEC 27001 fija requisitos sobre los resultados. La ISO/IEC 27005, el NIST SP 800-30 y EBIOS RM son formas reconocidas de lograrlos.
- ¿Qué desencadena una nueva evaluación?
- Su intervalo planificado, o un cambio significativo como un sistema nuevo, un proveedor nuevo, una fusión o un incidente grave.
- ¿Qué produce la evaluación?
- Una lista priorizada de riesgos valorados, que alimenta el registro de riesgos y el plan de tratamiento.