

Después de leerlo, podrá construir un primer inventario a partir de fuentes que ya existen y mantenerlo al día sin esfuerzo adicional.
Definición
El control 5.9 del anexo A de la ISO/IEC 27001 exige un inventario de la información y otros activos asociados, incluidos sus propietarios. Los CIS Controls 1 y 2, los dos primeros de los 18, cubren los activos de la empresa y el software.
Por qué importa
Un portátil desconocido nunca se parchea, y una cuenta SaaS desconocida sigue abierta tras una baja. La mayoría de los demás controles dan por hecho, sin decirlo, que el inventario existe.
También compensa durante un incidente, cuando las primeras preguntas son qué sistema está afectado, de quién es y cuán crítico es.
Cómo funciona
Decida qué registrar: nombre, tipo, responsable, ubicación o proveedor, clasificación, criticidad y fecha de la última revisión.
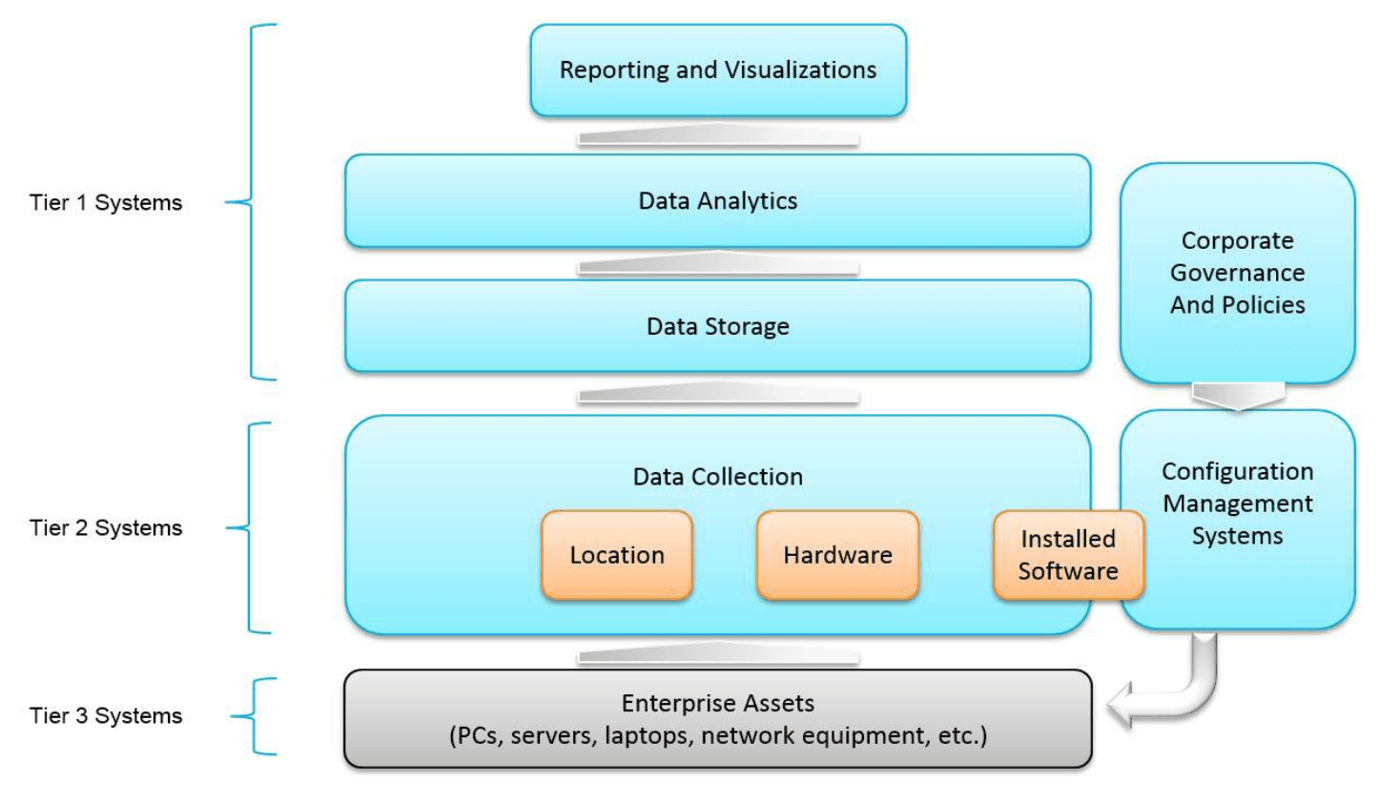
Recoja la información de lo que ya existe, como las herramientas de gestión de equipos, las consolas de la nube y los registros de finanzas y compras para el SaaS. Compare el resultado con un escaneo de red.
Asigne responsables. Para mantener la lista al día, vincúlela a los procesos de compra, incorporación y cambio, y revísela con un ritmo fijado.
Un caso práctico
Un estudio de arquitectura de 30 personas cuenta 34 portátiles, 2 servidores y 19 servicios SaaS. Al repasar los pagos con tarjeta encuentra seis herramientas que nadie había declarado, una de ellas con archivos de proyectos que contienen datos personales.
Cada una recibe un responsable y un nivel de criticidad, y tres se dan de baja.
Buenas prácticas
- Automatice la recogida siempre que pueda, porque las listas manuales se quedan obsoletas en semanas.
- Incluya los servicios en la nube y los datos además del hardware.
- Registre la criticidad, que orienta tanto los parches como la recuperación.
- Concilie el inventario con las compras de forma periódica.
Errores frecuentes
- Tratarlo como un recuento puntual, que ya está desfasado al trimestre siguiente.
- Enumerar solo el hardware, aunque buena parte de los datos valiosos está hoy en el SaaS.
- Entrar en tanto detalle que nadie puede mantenerlo al día.
- Dejar a informática como responsable de todas las aplicaciones de negocio.
Preguntas
- ¿Qué cuenta como activo?
- Todo lo que tiene valor para la forma en que la empresa trata la información: datos, aplicaciones, equipos, servicios y, a veces, personas e instalaciones.
- ¿Es obligatorio el inventario de activos para la ISO 27001?
- El control 5.9 está en el anexo A, así que la declaración de aplicabilidad debe tratarlo, y en la práctica rara vez se excluye.
- ¿Qué diferencia hay entre un inventario de activos y una CMDB?
- Una base de datos de gestión de la configuración también sigue las relaciones y los cambios entre componentes informáticos. Puede servir de inventario si alguien la mantiene de verdad.
- ¿Cuánto detalle es suficiente?
- El suficiente para decidir y actuar. Agrupe los elementos similares de bajo riesgo y detalle uno a uno los sistemas críticos.
- ¿Cómo se descubre la informática en la sombra?
- Comparando los gastos y pagos con tarjeta, los registros del proveedor de identidad y el tráfico de red con la lista de servicios aprobados.