

Después de leerlo, podrá organizar todo el ciclo de vida de los proveedores, desde la primera lista hasta una salida viable.
Definición
Abarca, entre otros, la ciberseguridad, la continuidad y los riesgos legales y financieros. Para las entidades financieras, los artículos 28 a 30 de DORA fijan normas detalladas sobre el riesgo de terceros proveedores de TIC, incluidos un registro de contratos y estrategias de salida.
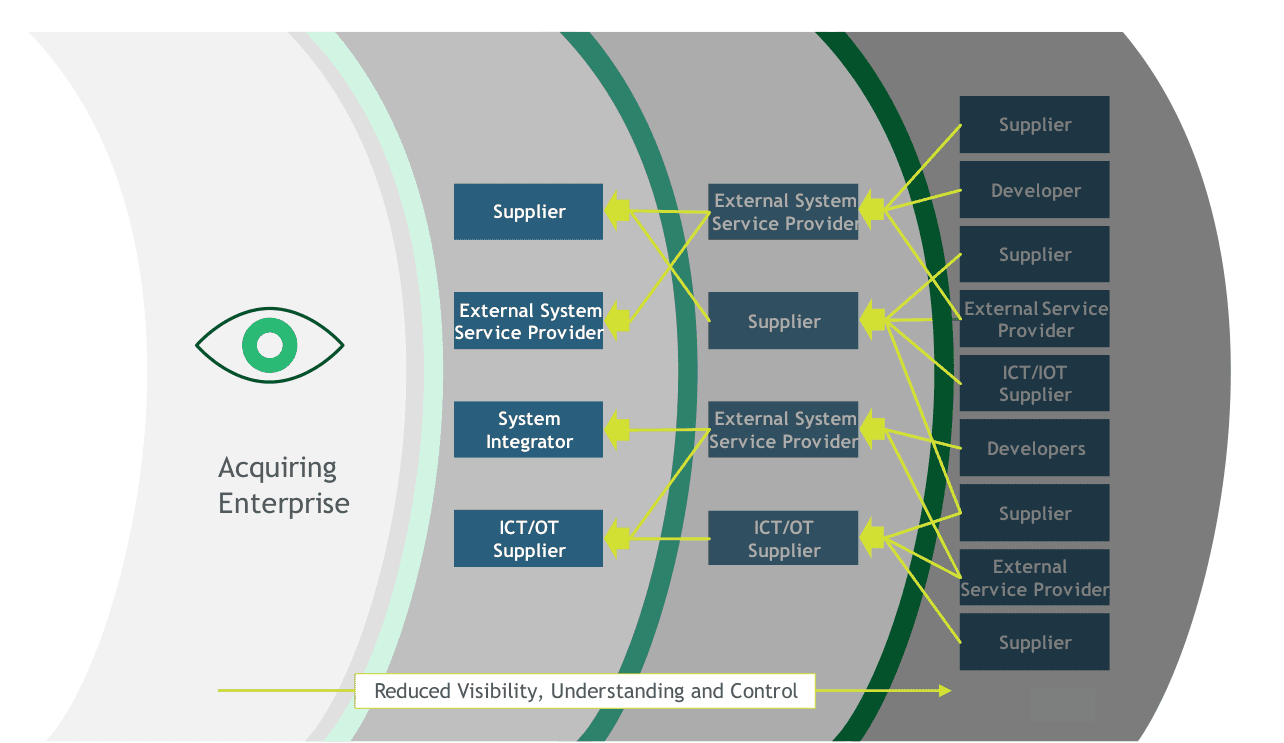
Por qué importa
Funciones esenciales funcionan hoy sobre servicios externos, así que un incidente en un proveedor se convierte enseguida en el suyo.
Los reguladores se han dado cuenta. NIS2 exige medidas de seguridad de la cadena de suministro, y los clientes trasladan esos requisitos por contrato.
Cómo funciona
Mantenga un único inventario de terceros, con el responsable, el servicio, los datos implicados y el nivel.
Evalúe antes de firmar e incluya en el contrato los requisitos de seguridad, los derechos de auditoría, la notificación de incidentes y las condiciones de salida.
Con el tiempo, haga seguimiento con revisiones periódicas y alertas. Para los proveedores críticos, prepare la salida: devolución de los datos y una opción de sustitución.
Un caso práctico
Una aseguradora cuenta 240 terceros, 18 de los cuales sostienen funciones críticas. Los inscribe en el registro DORA, añade cláusulas de auditoría y de salida en la renovación y los revisa cada año.
Cuando el proveedor de un portal de mediadores anuncia una brecha, el inventario muestra en una hora qué datos están afectados y quién es responsable de la relación.
Buenas prácticas
- Dé a cada relación un único responsable de negocio.
- Conecte el programa con compras, para que ningún proveedor se cuele.
- Fije la profundidad de la revisión según el nivel.
- Recorra el plan de salida de los proveedores críticos, como mínimo sobre el papel.
Errores frecuentes
- No tener una lista completa de proveedores, normalmente porque los departamentos compran sus propias herramientas.
- Dejar contratos sin cláusulas de seguridad, lo que deja poco a lo que agarrarse tras un incidente.
- Poner todo el esfuerzo en la incorporación y ninguno en los años que siguen.
Preguntas
- ¿Qué es el riesgo de concentración?
- El riesgo de depender de un solo proveedor, o de varios que dependen del mismo proveedor subyacente, de modo que un único fallo afecta a muchos servicios a la vez.
- ¿Se aplica DORA a todas las empresas?
- No. Se aplica a las entidades financieras y a sus proveedores críticos de TIC, aunque otros proveedores lo notan a través de los requisitos contractuales.
- ¿Quién es responsable del programa de riesgos de terceros?
- A menudo seguridad, riesgos o compras. Aun así, cada relación necesita un responsable de negocio que responda del servicio.
- ¿Qué debe incluir un contrato con un proveedor?
- Requisitos de seguridad, notificación de incidentes, derechos de auditoría o de evidencia, reglas de subcontratación, ubicación de los datos y condiciones de salida.
- ¿Qué herramientas necesita la gestión de riesgos de terceros?
- Un registro mantenido al día es el punto de partida. Las plataformas especializadas y los servicios de calificación de seguridad ayudan cuando hay volumen.