

Después de leerlo, podrá ajustar las comprobaciones a lo que está en juego, leer con espíritu crítico las evidencias de un proveedor y llegar a una decisión registrada.
Definición
Se hace antes de firmar y de nuevo durante la relación. Los controles 5.19 a 5.22 de la ISO/IEC 27002 cubren las relaciones con proveedores, y el artículo 21.2.d) de NIS2 menciona la seguridad de la cadena de suministro.
La profundidad depende de lo que está en juego. Un proveedor que guarda datos de clientes merece mucho más examen que uno que entrega material de oficina.
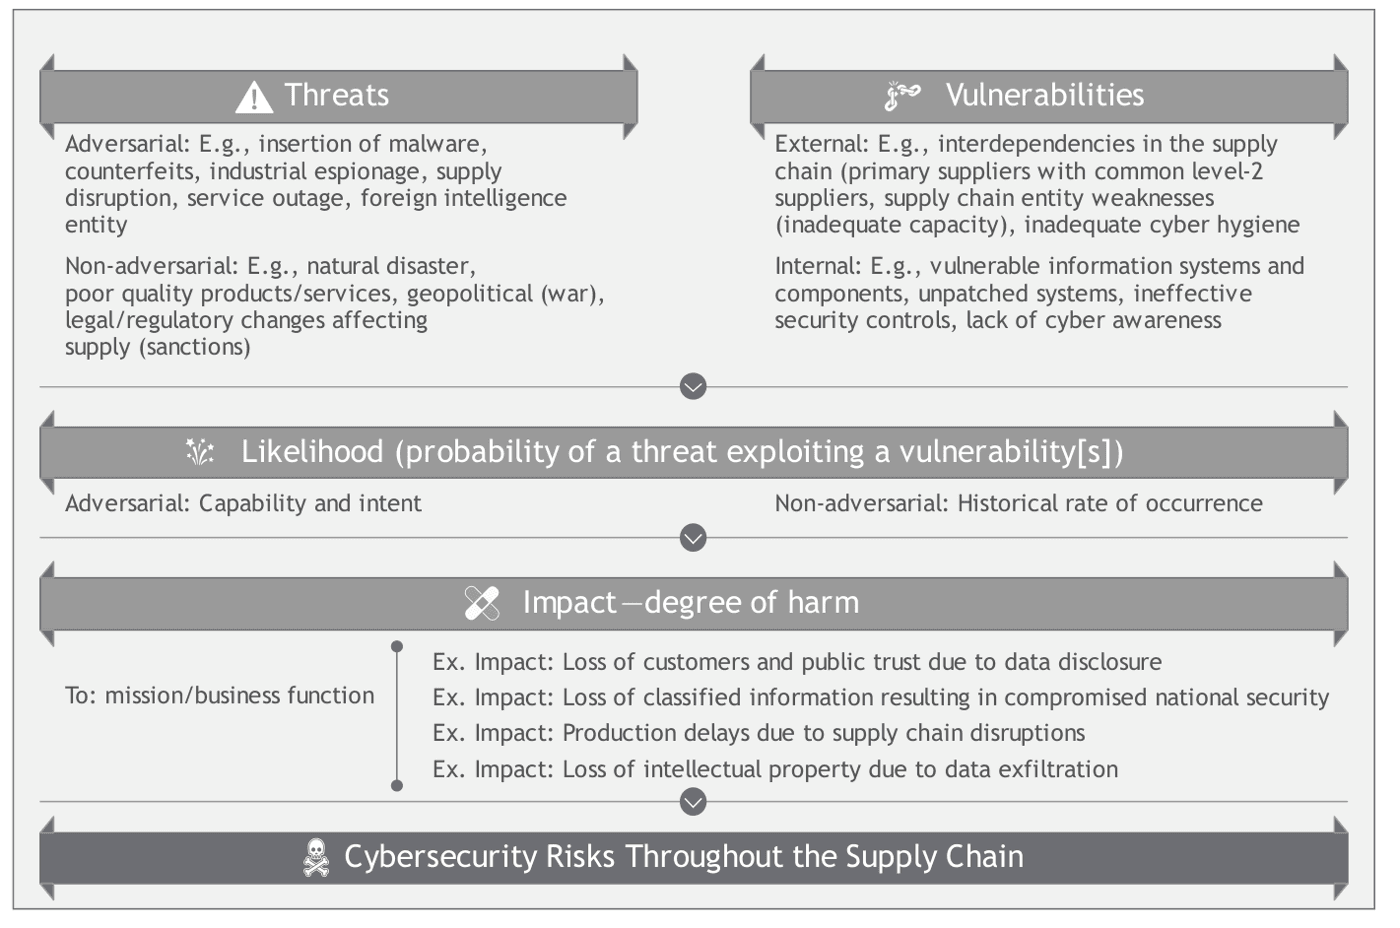
Por qué importa
Se puede externalizar un servicio, pero la responsabilidad sigue siendo suya. Según el artículo 28 del RGPD, por ejemplo, un responsable del tratamiento solo puede recurrir a encargados que ofrezcan garantías suficientes.
Cómo funciona
Describa el servicio: qué datos se comparten, qué accesos se conceden, cuánto depende el negocio de él y con qué facilidad podría sustituirse. De ahí sale un nivel.
Pida evidencias en proporción: un certificado con su alcance y su declaración de aplicabilidad, un informe SOC 2, un cuestionario, un resumen de prueba de penetración. Lea lo que recibe, exclusiones incluidas.
Califique el riesgo restante. Luego apruebe, apruebe con condiciones escritas en el contrato o rechace. Registre quién decidió y cuándo toca la próxima revisión.
Un caso práctico
Una empresa elige un proveedor de nóminas que guardará los salarios y los datos bancarios de 200 personas, lo que lo sitúa en el nivel más alto. Al leer con atención el certificado ISO/IEC 27001, el equipo ve que excluye el centro de soporte, cuyos agentes pueden consultar los expedientes.
La decisión es aprobar con tres condiciones: registros de acceso, notificación de brechas en 24 horas recogida en el contrato y una evidencia anual de una revisión que cubra el centro de soporte.
Buenas prácticas
- Clasifique primero por niveles, para que el esfuerzo vaya donde importa.
- Convierta lo que encuentre en cláusulas del contrato. Un hallazgo sin cláusula no tiene fuerza después.
- Pregunte por los subcontratistas en los servicios críticos.
- Prevea también el fin del contrato, incluida la devolución de sus datos.
Errores frecuentes
- Enviar el mismo cuestionario largo a todos, lo que agota a los proveedores pequeños y entierra las respuestas que importan.
- Aceptar un certificado sin leer su alcance.
- Evaluar una vez al firmar y nunca más, aunque el proveedor y sus riesgos van a cambiar.
- Decidir después de firmar el contrato, cuando apenas queda margen para negociar.
Preguntas
- ¿Qué relación hay entre la evaluación de riesgos de proveedores y la gestión de riesgos de terceros?
- La evaluación examina un proveedor en un momento dado. La gestión de riesgos de terceros es el programa completo que los abarca a todos.
- ¿Con qué frecuencia deben reevaluarse los proveedores?
- Los críticos al menos una vez al año, y tras un incidente o un cambio en el servicio. Los niveles inferiores con menos frecuencia, o en la renovación.
- ¿Basta un informe SOC 2 para evaluar a un proveedor?
- Es una evidencia sólida si su alcance, su periodo y sus excepciones encajan con su uso, aunque aún debe pensar en su propia dependencia.
- ¿Qué hacer si un proveedor crítico se niega a responder?
- Busque evidencias públicas, negocie, registre el riesgo y deje que decida su responsable. Una negativa ya es en sí una información.
- ¿Qué son las cuartas partes?
- Los proveedores de sus proveedores. Importan cuando su servicio depende de ellos, como la plataforma en la nube que hay detrás de una herramienta SaaS.