

Nach dem Lesen können Sie die wichtigsten Kontrollarten unterscheiden, eine prüfbare Kontrolle formulieren und prüfen, ob sie wirkt.
Definition
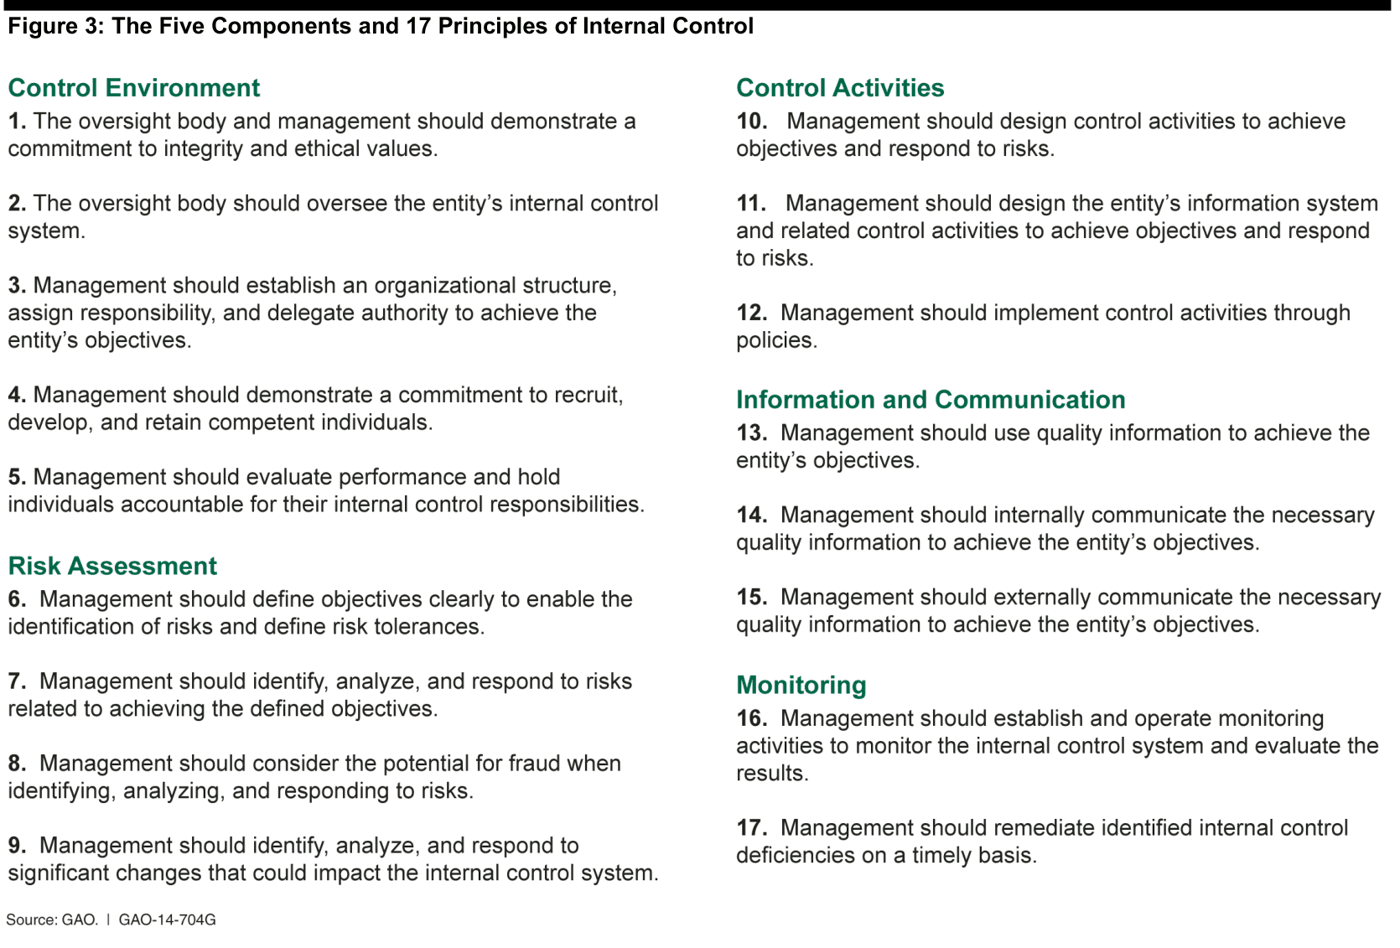
COSO beschreibt interne Kontrolle als einen Prozess, den Aufsichtsorgan, Leitung und Mitarbeitende durchführen und der Betrieb, Berichterstattung und Compliance abdeckt. Das Rahmenwerk hat fünf Komponenten: Kontrollumfeld, Risikobeurteilung, Kontrollaktivitäten, Information und Kommunikation sowie Überwachungsaktivitäten.
Im Alltag werden Kontrollen danach geordnet, wann sie wirken. Präventive Kontrollen verhindern einen Fehler, bevor er geschieht, detektive Kontrollen decken ihn danach auf, und korrektive Kontrollen beheben ihn.
Warum es wichtig ist
Eine Richtlinie sagt, was geschehen soll; die Kontrolle sorgt dafür, dass es geschieht. Deshalb testen Auditoren auch Kontrollen.
COSO spricht aus gutem Grund von angemessener Sicherheit. Menschen können zusammenwirken, und eine Führungskraft kann eine Kontrolle außer Kraft setzen; kein Design beseitigt das Risiko ganz.
Wie es funktioniert
Beginnen Sie bei einem Risiko oder einer Anforderung. Beschreiben Sie die Kontrolle in einfachen Worten: was getan wird, von wem, wie oft und welche Aufzeichnung dabei entsteht.
Richten Sie ihre Stärke nach dem Risiko aus. Wo viel auf dem Spiel steht, kombinieren Sie eine präventive mit einer detektiven Kontrolle, damit ein Versagen der ersten auffällt.
Testen Sie sie dann, zuerst ihr Design und danach ihre Wirksamkeit über einen Zeitraum, und behandeln Sie jede gefundene Abweichung.
Ein Praxisbeispiel
Ein Unternehmen fürchtet, eine gefälschte Lieferantenrechnung zu bezahlen. Präventiv braucht jede Zahlung über 5 000 € einen zweiten Genehmigenden, der die Rechnung nicht erfasst hat. Detektiv prüft die Buchhaltung jeden Monat jede Änderung von Lieferanten-Bankdaten.
Die Nachweise sind die Genehmigungsspur im Zahlungssystem und die unterschriebene Monatsprüfung. Ein Test von 25 Zahlungen findet eine ohne zweiten Genehmigenden; sie wird als Abweichung festgehalten.
Bewährte Praktiken
- Formulieren Sie jede Kontrolle so, dass ein Fremder sie allein anhand der Beschreibung testen könnte.
- Trennen Sie die Person, die beantragt, von der Person, die genehmigt.
- Automatisieren Sie, wo das System es erlaubt. Eine in die Software eingebaute Kontrolle vergisst am Monatsende nichts.
- Benennen Sie einen Verantwortlichen und überprüfen Sie die Kontrolle, wann immer sich der umgebende Prozess ändert.
Häufige Fehler
- Eine Richtlinienaussage mit einer Kontrolle zu verwechseln, denn nichts in der Aussage beweist, dass jemand gehandelt hat.
- Sich bei schweren Risiken nur auf detektive Kontrollen zu verlassen. Wenn sie anschlagen, ist das Geld vielleicht schon weg.
- Zu prüfen, dass eine Kontrolle existiert, ohne zu prüfen, dass sie wirkt. Das Formular kann ausgefüllt sein, ohne dass jemand gelesen hat, was es abdeckt.
Fragen
- Was ist eine Schlüsselkontrolle?
- Eine Kontrolle, deren Versagen ein wesentliches Risiko ungedeckt ließe. Der Testaufwand konzentriert sich auf sie.
- Was ist der Unterschied zwischen Design- und Funktionswirksamkeit?
- Das Design fragt, ob die Kontrolle das Risiko adressieren würde, wenn sie ausgeführt wird. Die Funktionswirksamkeit fragt, ob sie über den Zeitraum tatsächlich wie vorgesehen ausgeführt wurde.
- Was sind die 17 COSO-Prinzipien?
- Das COSO-Rahmenwerk von 2013 gliedert seine fünf Komponenten in 17 Prinzipien, die beschreiben, was wirksame interne Kontrolle erfordert.
- Zählen die Maßnahmen der ISO 27001 als interne Kontrollen?
- Ja, für die Informationssicherheit. Anhang A und ISO/IEC 27002 listen Maßnahmen und Hinweise in diesem Bereich auf.
- Wie viele Kontrollen braucht ein Unternehmen?
- Es gibt keine richtige Zahl: genug, um die Risiken in den Rahmen zu bringen, den die Leitung akzeptiert.
- Wie groß sollte eine Stichprobe sein?
- Das hängt davon ab, wie oft die Kontrolle läuft und wie viel Risiko sie abdeckt. Auditoren ziehen für Schlüsselkontrollen oft mehr, und die Wahl sollte schriftlich festgehalten werden.