

Nach dem Lesen können Sie wenige Kennzahlen wählen, die das Versagen einer Kontrolle zeigen, und auf das reagieren, was sie aufdecken.
Definition
Sie liegt zwischen der Kontrolle und dem Audit. Eine Kontrolle läuft im Alltag, die Überwachung prüft, dass sie gelaufen ist, und ein Audit bewertet das Ganze unabhängig.
Abschnitt 9.1 der ISO/IEC 27001 verlangt festzulegen, was überwacht und gemessen wird, wie, wann und von wem, und wer die Ergebnisse auswertet. COSO macht Überwachungsaktivitäten zu einer seiner fünf Komponenten.
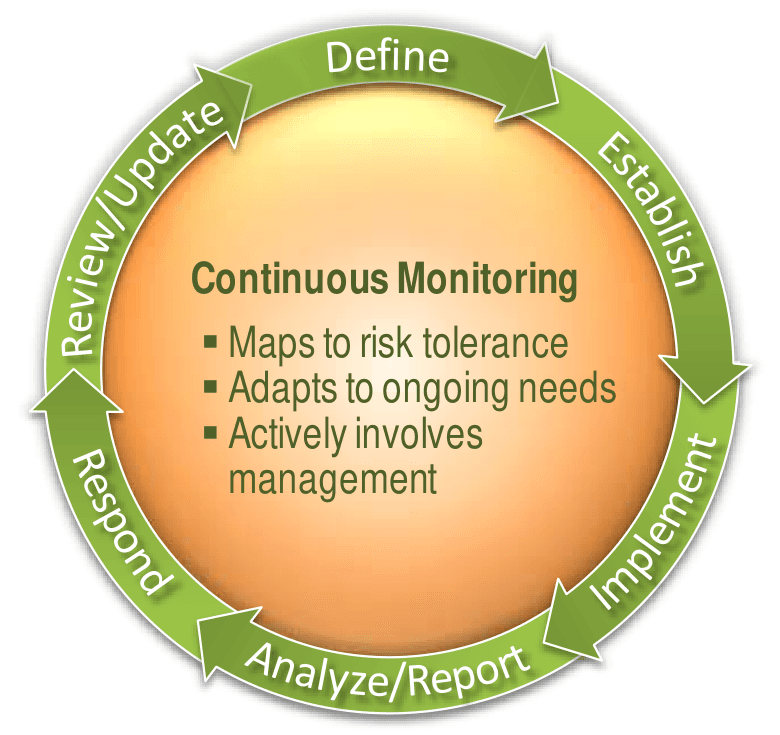
Warum es wichtig ist
Eine Kontrolle, die am Audittag funktionierte, kann in der Woche danach ausgefallen sein, und ohne Überwachung merkt das niemand, bis etwas schiefgeht.
Sie verteilt außerdem die Arbeit des Compliance-Nachweises über das Jahr, sodass vor einem Audit weit weniger nachzuholen ist.
Wie es funktioniert
Wählen Sie aus, was geprüft wird, beginnend mit den Kontrollen und Pflichten, deren Versagen am meisten kostet. Geben Sie jeder eine Kennzahl, einen Zielwert, eine Häufigkeit und einen Verantwortlichen.
Sammeln Sie die Ergebnisse, wo möglich automatisch, und halten Sie jede Abweichung mit ihrer Ursache fest.
Zeigen Sie der Leitung den Verlauf. Machen Sie aus wiederholtem Versagen Korrekturmaßnahmen und passen Sie den Plan an, wenn sich Pflichten ändern.
Ein Praxisbeispiel
Die Kennzahl: ausgeschiedene Personen, deren Zugänge innerhalb eines Arbeitstags entfernt wurden. Der Zielwert ist 100 %, und Personalabteilung und IT prüfen ihn monatlich.
Im März erfüllen 11 von 12 Fällen ihn. Die Abweichung ist ein externer Dienstleister, der auf der Personalliste fehlte; deshalb kommen Dienstleister auf die Liste, mit Verantwortlichem und Termin.
Bewährte Praktiken
- Halten Sie die Kennzahlen gering an der Zahl, jede an eine echte Pflicht gebunden.
- Bevorzugen Sie Daten aus Systemen gegenüber Erklärungen von Personen.
- Legen Sie den Zielwert fest, bevor Sie die Ergebnisse ansehen.
- Lassen Sie die Zahlen ab und zu von jemand anderem als der ausführenden Person ansehen.
Häufige Fehler
- Zahlen zu sammeln, die niemand liest, meist weil keine Entscheidung davon abhängt.
- Aktivität zu messen, etwa abgehaltene Schulungen, statt des gewünschten Ergebnisses.
- Jede Abweichung zu beheben, ohne zu fragen, warum sie geschah, sodass dasselbe Versagen im nächsten Monat wiederkehrt.
Fragen
- Was unterscheidet Compliance-Überwachung von einem Audit?
- Überwachung ist fortlaufend und wird von den Prozessverantwortlichen durchgeführt. Ein Audit ist periodisch, unabhängig und folgt einem festgelegten Programm.
- Wie oft sollten Kontrollen geprüft werden?
- Im Verhältnis zum Risiko und dazu, wie oft die Kontrolle läuft. Tägliche Kontrollen können monatlich stichprobenartig geprüft werden, jährliche dann, wenn sie stattfinden.
- Was ist kontinuierliche Kontrollüberwachung?
- Die automatisierte Erfassung von Kontrollergebnissen aus Systemen wie Identitäts- oder Cloud-Plattformen, die manuelle Stichproben verringert.
- Wer erhält die Ergebnisse der Überwachung?
- Zuerst der Kontrollverantwortliche, dann die Compliance-Leitung. Die Geschäftsleitung bekommt eine kurze Übersicht.
- Welche Compliance-Kennzahlen funktionieren am besten?
- Solche, die an eine Anforderung gebunden sind, mit Zielwert und klarem Verantwortlichen, etwa überfällige Überprüfungen oder die Dauer bis zum Entzug von Zugängen.