

Après cette lecture, vous saurez construire un premier inventaire à partir de sources existantes et le tenir à jour sans effort supplémentaire.
Définition
La mesure 5.9 de l'annexe A de l'ISO/IEC 27001 exige un inventaire des informations et autres actifs associés, y compris leurs propriétaires. Les CIS Controls 1 et 2, les deux premiers des 18, couvrent les actifs de l'entreprise et les logiciels.
Pourquoi c'est important
Un portable inconnu n'est jamais corrigé, et un compte SaaS inconnu reste ouvert après un départ. La plupart des autres mesures supposent discrètement que l'inventaire existe.
Il sert aussi pendant un incident, quand les premières questions sont : quel système est touché, à qui appartient-il et à quel point est-il critique.
Comment ça fonctionne
Décidez quoi consigner : nom, type, responsable, emplacement ou fournisseur, classification, criticité et date de dernière revue.
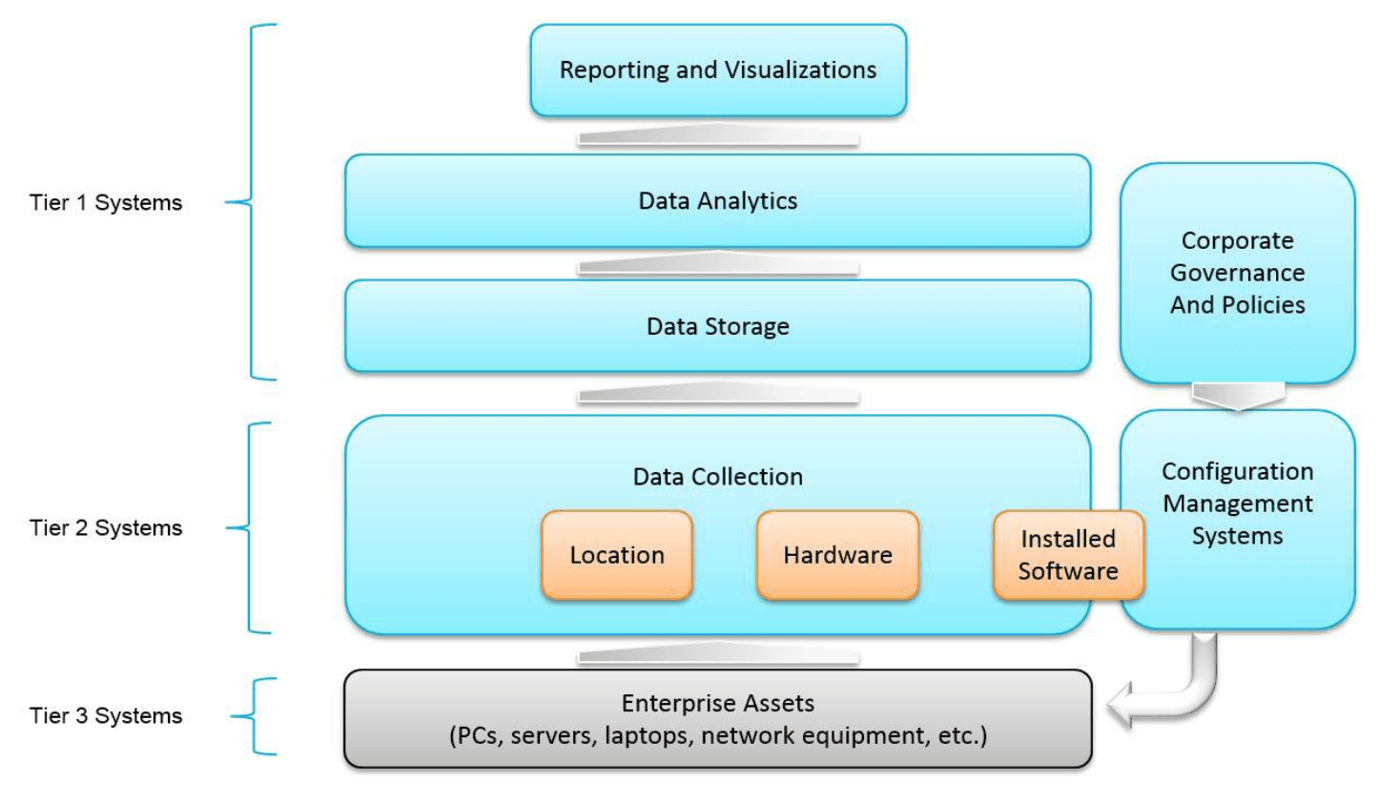
Collectez à partir de l'existant, comme les outils de gestion des appareils, les consoles cloud, et les données de la finance et des achats pour le SaaS. Comparez le résultat avec un scan réseau.
Attribuez des responsables. Pour garder la liste à jour, rattachez-la aux processus d'achat, d'arrivée et de changement, et revoyez-la à un rythme fixé.
Un cas concret
Un cabinet d'architectes de 30 personnes compte 34 portables, 2 serveurs et 19 services SaaS. En parcourant les paiements par carte, il trouve six outils que personne n'avait déclarés, dont l'un contient des dossiers de projet avec des données personnelles.
Chacun reçoit un responsable et un niveau de criticité, et trois sont fermés.
Bonnes pratiques
- Automatisez la collecte chaque fois que possible, car les listes manuelles se périment en quelques semaines.
- Incluez les services cloud et les données en plus du matériel.
- Consignez la criticité, qui guide à la fois les correctifs et la reprise.
- Rapprochez régulièrement l'inventaire des achats.
Erreurs fréquentes
- Le traiter comme un comptage ponctuel, déjà périmé au trimestre suivant.
- Ne lister que le matériel, alors qu'une grande part des données de valeur se trouve aujourd'hui dans le SaaS.
- Entrer dans tant de détails que personne ne peut le tenir à jour.
- Laisser l'informatique responsable de toutes les applications métier.
Questions
- Qu'est-ce qui compte comme actif ?
- Tout ce qui a de la valeur pour la façon dont l'entreprise traite l'information : données, applications, appareils, services, et parfois personnes et locaux.
- L'inventaire des actifs est-il obligatoire pour l'ISO 27001 ?
- La mesure 5.9 figure à l'annexe A : la déclaration d'applicabilité doit donc la traiter, et en pratique elle est rarement exclue.
- Quelle différence entre inventaire des actifs et CMDB ?
- Une base de données de gestion des configurations suit aussi les relations et les changements entre composants informatiques. Elle peut servir d'inventaire si quelqu'un la tient réellement à jour.
- Quel niveau de détail suffit ?
- Assez pour décider et agir. Regroupez les éléments similaires à faible risque et détaillez individuellement les systèmes critiques.
- Comment repérer l'informatique fantôme ?
- En comparant les notes de frais et les paiements par carte, les journaux du fournisseur d'identité et le trafic réseau avec la liste des services approuvés.