

Nach dem Lesen können Sie eine Risikozeile schreiben, auf deren Grundlage jemand handeln kann, und das Register auch nach dem ersten Workshop nützlich halten.
Definition
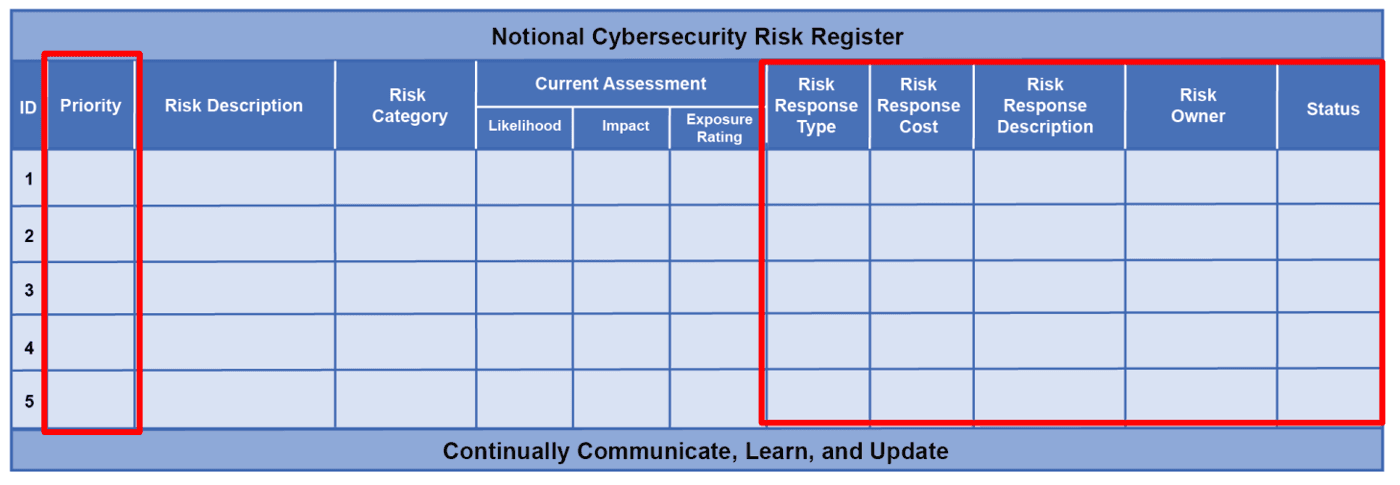
Stellen Sie sich eine einzige Tabelle vor, mit einer Zeile je Risiko. Eine Zeile verbindet eine Ursache mit einer Folge und ergänzt dann eine Bewertung, einen Verantwortlichen, eine Entscheidung und das Datum der nächsten Überprüfung.
Das Wort „Risikoregister“ kommt in ISO/IEC 27001 nicht vor. Die Norm verlangt dokumentierte Ergebnisse der Risikobeurteilung (Abschnitt 8.2) und der Risikobehandlung (Abschnitt 8.3), und die meisten Unternehmen führen beides in dieser einen Tabelle.
Warum es wichtig ist
Fragen Sie eine Führungskraft, welche Risiken das Unternehmen akzeptiert hat und wer dafür unterschrieben hat. Wenn die Antwort die Suche in alten E-Mails und Präsentationen erfordert, gibt es noch kein echtes Risikomanagement, nur Sorge.
Das Register ist auch das erste Dokument, das ein Auditor oder ein Versicherer lesen möchte, denn eine datierte Entscheidung beweist weit mehr als eine gute Absicht.
Wie es funktioniert
Das Schwierige ist der erste Satz. Ein „Cyberrisiko“ kann niemand bewerten oder behandeln. „Ransomware über den Fernzugang des IT-Dienstleisters legt die Auftragsannahme drei Tage lang still“ dagegen schon, weil der Satz das Ereignis, den Einfallsweg und den Schaden nennt.
Bewerten Sie diesen Satz dann auf der Skala, die das ganze Unternehmen verwendet, und benennen Sie einen einzigen Verantwortlichen. Halten Sie die Entscheidung fest und listen Sie die Maßnahmen mit ihren Terminen auf. Bewerten Sie das Risiko anschließend erneut, so wie es nach Abschluss dieser Maßnahmen bestehen wird: Diese zweite Zahl ist es, die die Leitung tatsächlich akzeptiert.
Von da an lebt das Register in einem festen Rhythmus, mit einer zusätzlichen Überprüfung nach jedem Vorfall oder jeder größeren Änderung. Datieren Sie jede Änderung und nennen Sie ihren Grund. Ein Jahr später erklärt genau dieser Verlauf, warum sich eine Bewertung verändert hat.
Ein Praxisbeispiel
Ein Impfstoffhändler mit einem einzigen Lager schreibt: „Ein nächtlicher Ausfall des Kühlraums verdirbt den Bestand.“ Eine Wahrscheinlichkeit von 2 von 5 und eine Auswirkung von 5 von 5 ergeben eine Bewertung von 10; verantwortlich ist der Lagerleiter.
Die Entscheidung lautet, das Risiko zu mindern. Bis zum 15. März wird ein Alarm auf das Bereitschaftstelefon eingerichtet, und bis zum 30. April wird ein Vertrag mit einem zweiten Anbieter für Notkühlung unterzeichnet. Sind beide Maßnahmen erledigt, sinkt die erwartete Bewertung auf 5, und die Zeile wird im September erneut überprüft.
Bewährte Praktiken
- Wählen Sie einen Verantwortlichen, der Geld ausgeben oder den Prozess ändern kann. Eine Abteilung kann in einer Besprechung keine Frage beantworten.
- Führen Sie Ausgangs- und Restbewertung nebeneinander, damit der Wert der Arbeit sichtbar wird.
- Verknüpfen Sie jede Zeile mit dem Asset oder Prozess, den sie bedroht. Ändert sich dieses System, wissen Sie, welche Risiken neu zu öffnen sind.
- Beginnen Sie mit den fünfzehn oder zwanzig Risiken, die zählen. Eine erste Fassung mit zweihundert Zeilen übersteht selten ihre zweite Überprüfung.
Häufige Fehler
- Bedrohungen wie „Phishing“ aufzulisten. Einer Bedrohung ist keine Folge zugeordnet, daher kann niemand sagen, wie schwer sie hier wiegt.
- Fast alles hoch zu bewerten. Das entsteht oft aus der Angst, später verantwortlich gemacht zu werden, und lässt der Leitung keine Wahl mehr.
- Eine Zeile an dem Tag zu schließen, an dem ihre Maßnahme erledigt ist. Die Maßnahme mindert das Risiko; was davon bleibt, braucht weiterhin einen Verantwortlichen und eine Entscheidung.
Fragen
- Was ist der Unterschied zwischen einem Risikoregister und einer Risikobeurteilung?
- Die Beurteilung ist die Arbeit, Risiken zu finden und zu bewerten. Das Register ist der Ort, an dem die Ergebnisse festgehalten und danach verfolgt werden.
- Verlangt ISO 27001 ein Risikoregister?
- Nicht unter diesem Namen. Sie verlangt dokumentierte Ergebnisse von Beurteilung und Behandlung, und ein Register ist der übliche Weg, sie zu führen.
- Wie oft sollte es überprüft werden?
- Vierteljährlich passt für die meisten Unternehmen, mit einer zusätzlichen Überprüfung nach einem Vorfall oder einer größeren Änderung. ISO/IEC 27001 verlangt nur geplante Abstände; den Rhythmus legen Sie fest.
- Wer ist für das Register selbst verantwortlich?
- Eine Person hält es aktuell, oft die Risiko- oder Sicherheitsverantwortliche. Jede Zeile darin hat ihren eigenen Verantwortlichen.
- Reicht eine Tabellenkalkulation aus?
- Ja. Tabellen scheitern, wenn mehrere Kopien kursieren und niemand weiß, welche gilt: Führen Sie eine einzige Kopie und beschränken Sie, wer sie bearbeiten darf.
- Wie viele Risiken sollte es enthalten?
- So viele, wie die Leitung tatsächlich besprechen kann. Viele kleinere Unternehmen kommen mit zwanzig bis fünfzig gut zurecht.