

Nach dem Lesen können Sie den richtigen Eigentümer für ein Risiko benennen und diese Rolle von den Menschen unterscheiden, die die Arbeit erledigen.
Definition
ISO Guide 73 definiert den Risikoeigentümer als die Person oder Stelle mit der Verantwortung und Befugnis, ein Risiko zu steuern. ISO/IEC 27001 stützt sich in den Abschnitten 6.1.2 und 6.1.3 auf denselben Gedanken.
Ein Risiko zu besitzen heißt nicht, die Arbeit zu machen. Ein IT-Ingenieur kann durchaus die Maßnahme für ein Risiko einrichten, dessen Eigentümer die Vertriebsleiterin ist.
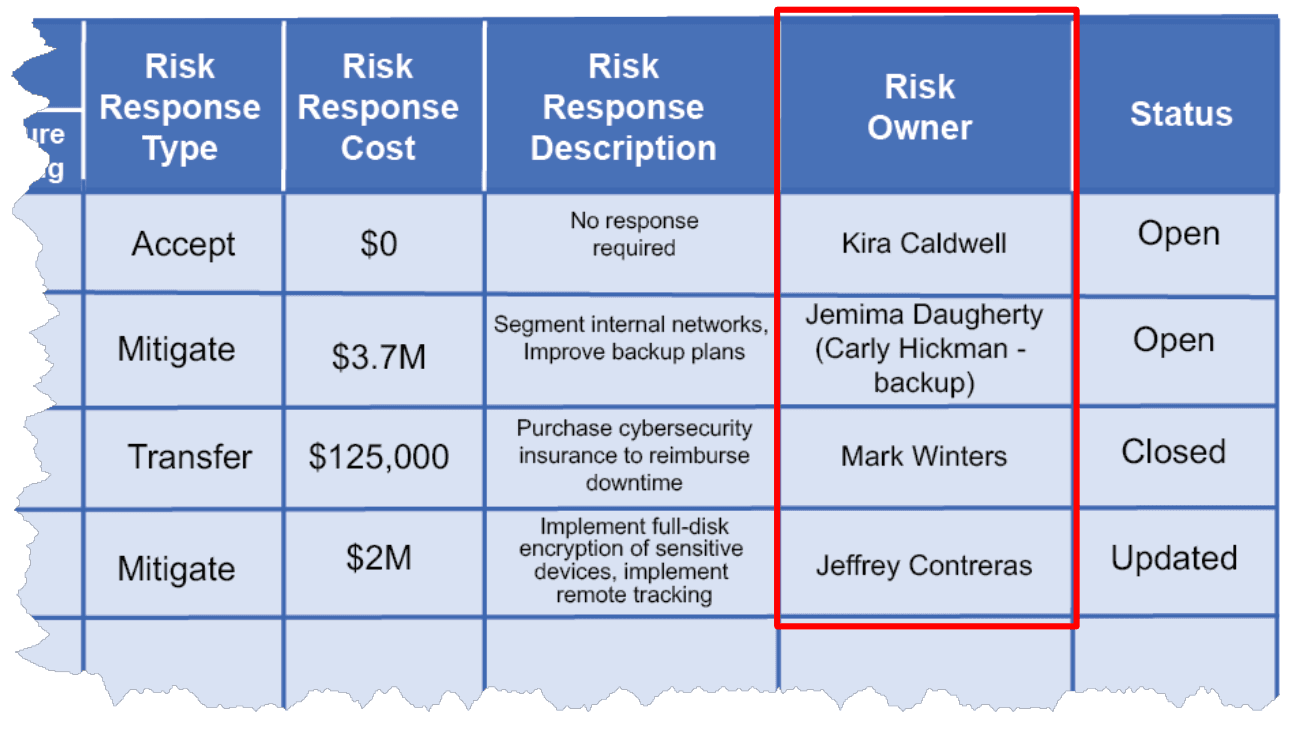
Warum es wichtig ist
Schauen Sie sich die ältesten offenen Zeilen der meisten Risikoregister an, und Sie finden oft dasselbe: Niemand mit einem Budget ist ihnen zugeordnet. Ein Risiko ohne echten Eigentümer hat niemanden, der entscheidet, also bleibt es offen, bis es eintritt.
Geschäftsrisiken landen oft automatisch beim IT-Leiter. Diese Person kann weder den Vertriebsprozess ändern noch einen verlorenen Vertrag akzeptieren, also bleibt das Risiko einfach liegen.
Wie es funktioniert
Ein nützlicher Test ist die Frage, wer die Folge spürt und wer das Budget der gefährdeten Tätigkeit verwaltet. Die Antwort ist meist eine einzige Person, und das ist der Eigentümer.
Machen Sie die Rolle greifbar. Der Eigentümer wählt die Behandlungsoption, genehmigt die Maßnahmen, akzeptiert das Restrisiko und berichtet bei jeder Überprüfung darüber.
Tragen Sie den Namen oder eine Funktion, die nur eine Person innehat, ins Register ein. Wechselt diese Person, ordnen Sie das Risiko bei der Übergabe neu zu, nicht erst beim nächsten Audit.
Ein Praxisbeispiel
„Aufträge können nicht versandt werden, wenn das Lagersystem ausfällt“ gehört dem Logistikleiter, der die Lieferungen verlieren würde und das Ausweichverfahren finanziert. Der IT-Leiter führt als Maßnahmenverantwortlicher den Umschalttest durch.
Schlägt der Test fehl, geht die Frage an den Logistikleiter zurück: einen zweiten Standort bezahlen oder einen zweitägigen Stillstand akzeptieren? Diese Entscheidung hätte in der IT nie getroffen werden können.
Bewährte Praktiken
- Prüfen Sie, ob der vorgeschlagene Eigentümer tatsächlich Geld ausgeben oder eine Tätigkeit stoppen kann.
- Führen Sie getrennte Spalten für den Risikoeigentümer und den Maßnahmenverantwortlichen, denn oft sind es verschiedene Personen.
- Lassen Sie die Eigentümer die Akzeptanz des Restrisikos selbst unterschreiben.
- Zeigen Sie der Leitung die Risiken jedes Eigentümers. Die Rolle wird ernst genommen, sobald sie sichtbar ist.
Häufige Fehler
- Jedes Risiko dem Sicherheitsverantwortlichen zu übertragen. Das wirkt ordentlich und nimmt die Entscheidungen denen weg, die sie treffen sollten.
- Ein Gremium oder eine Abteilung zu benennen. Wenn alle ein Risiko besitzen, muss niemand dafür einstehen.
- Jemanden zu wählen, der zu jung im Amt ist, um mit den Folgen zu leben, meist weil er als Einziger im Workshop saß.
- Ausgeschiedene Mitarbeitende als Eigentümer stehen zu lassen, was ein Auditor in Minuten bemerkt.
Fragen
- Was ist der Unterschied zwischen Risikoeigentümer und Kontrollverantwortlichem?
- Der Risikoeigentümer steht für das Risiko und seine Akzeptanz ein. Ein Kontrollverantwortlicher betreibt eine bestimmte Maßnahme, die es mindert.
- Kann ein Risiko zwei Eigentümer haben?
- Es sollte nicht. Sind zwei Abteilungen betroffen, entscheidet eine Person und hört die andere an.
- Wer bestimmt die Risikoeigentümer?
- Meist schlägt sie die Person vor, die den Risikoprozess führt, und die Leitung bestätigt.
- Verlangt ISO 27001 Risikoeigentümer?
- Ja. Abschnitt 6.1.2 verlangt, sie zu bestimmen, und Abschnitt 6.1.3 verlangt ihre Genehmigung des Behandlungsplans.
- Kann ein Risikoeigentümer die Rolle ablehnen?
- Er kann geltend machen, dass das Risiko woanders hingehört, und die Leitung entscheidet. Am Ende dieses Gesprächs braucht das Risiko trotzdem einen Namen.