

Nach dem Lesen können Sie Skalen aufbauen, die in Ihrem Unternehmen etwas bedeuten, und das Raster lesen, ohne ihm zu weit zu vertrauen.
Definition
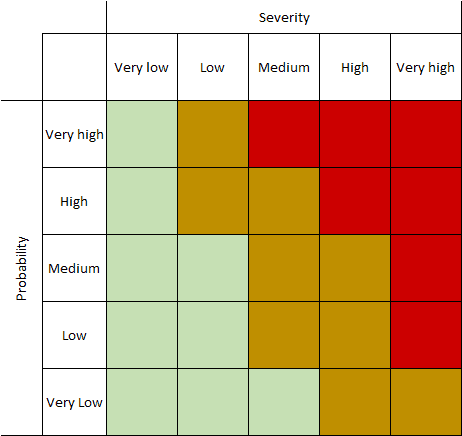
Jede Achse hat einige Stufen, meist drei oder fünf. Ein Risiko erhält auf jeder Achse eine Stufe, und das Feld, in dem sie sich treffen, ergibt seine Einstufung. ISO 31000 behandelt Folgen und Wahrscheinlichkeit als Elemente der Risikoanalyse und schreibt kein Raster vor: Die Matrix ist eine verbreitete Praxis, die keine Norm verlangt.
Warum es wichtig ist
Ein Lagerbrand und ein abgeflossenes Passwort haben wenig gemeinsam, bis sie im selben Raster stehen. Dann können eine Finanzleiterin und ein Sicherheitsingenieur über dieselben zwei Zahlen sprechen.
Das Raster ist allerdings nur so gut wie seine Definitionen. Steht hinter „hoch“ keine Bedeutung, bewertet jede Person im Raum etwas anderes.
Wie es funktioniert
Beginnen Sie mit der Auswirkung und formulieren Sie sie in den Begriffen des Unternehmens: verlorenes Geld, Tage der Unterbrechung, betroffene Kunden, rechtliche Folgen. Berührt ein Risiko mehrere davon, erhält es die höchste Stufe, die es erreicht.
Beschreiben Sie dann die Wahrscheinlichkeit in Häufigkeiten, die sich jeder vorstellen kann, etwa „einmal in zehn Jahren“ oder „mehrmals im Jahr“.
Bevor jemand etwas bewertet, legen Sie fest, welche Felder akzeptabel sind, welche einen Plan erfordern und welche direkt an die Leitung gehen. Wird das erst danach geklärt, wird die Diskussion zur Verhandlung über jedes einzelne Risiko.
Ein Praxisbeispiel
Ein Unternehmen mit 10 Millionen Euro Umsatz baut ein 5×5-Raster. Auswirkung 5 bedeutet mehr als 500 000 € oder mehr als fünf Tage ohne Verkauf. Auswirkung 3 bedeutet 50 000 bis 150 000 € oder einen Tag. Wahrscheinlichkeit 4 bedeutet etwa einmal im Jahr.
Ein Risiko mit Auswirkung 3 und Wahrscheinlichkeit 4 erhält 12. Damit liegt es im gelben Bereich, und ein Plan ist innerhalb von 90 Tagen fällig. Alles ab 15 geht innerhalb einer Woche an die Geschäftsführung.
Bewährte Praktiken
- Lassen Sie die Beträge der Auswirkungsskala vom Finanzteam prüfen. Es erkennt eine Skala, die nicht zur Größe des Unternehmens passt.
- Bewerten Sie gemeinsam mit den Menschen, die den Prozess betreiben, und schreiben Sie einen Satz dazu, warum jede Bewertung gewählt wurde.
- Überarbeiten Sie die Skalen, wenn das Unternehmen wächst. Ein Verlust von 50 000 € bedeutet bei zehnfachem Umsatz etwas anderes.
Häufige Fehler
- Die Bewertungen als Messungen zu behandeln. Eine 12 ist nicht doppelt so schlimm wie eine 6: Die Zahlen ordnen die Risiken nur.
- Eine geringe Wahrscheinlichkeit eine Katastrophe verdecken zu lassen. Seltene Ereignisse, die das Unternehmen beenden könnten, verdienen eine eigene Betrachtung, egal in welchem Feld sie landen.
- Die Skala so lange anzupassen, bis die Ergebnisse beruhigend aussehen. Die Zahlen werden besser, das Risiko bleibt genau, wo es war.
- In verschiedenen Abteilungen verschiedene Skalen zu verwenden, wodurch ihre Ergebnisse nicht vergleichbar sind.
Fragen
- Sollte eine Risikomatrix 3×3 oder 5×5 sein?
- Für ein kleines Unternehmen am Anfang genügt 3×3. Sobald es viele Risiken gibt, trennt eine 5×5-Matrix sie besser, sofern jede Stufe klar definiert bleibt.
- Verlangt ISO 27001 eine Risikomatrix?
- Nein. ISO/IEC 27001 verlangt festgelegte Kriterien und vergleichbare Ergebnisse und lässt die Methode offen.
- Sollten Auswirkung und Wahrscheinlichkeit multipliziert werden?
- Das ist einfach und weit verbreitet, aber das Produkt ist nur eine Rangfolge. Das Feld direkt abzulesen, ist ebenso gültig.
- Wer legt die Akzeptanzschwellen fest?
- Die Leitung, denn ein Risiko zu akzeptieren ist eine unternehmerische Entscheidung.
- Wo liegen die Grenzen einer Risikomatrix?
- Sie presst die Wirklichkeit in wenige Stufen, sodass recht unterschiedliche Risiken dieselbe Einstufung teilen können. Steht eine große Investition auf dem Spiel, kann eine in Geld bezifferte Schätzung sie ergänzen.