

Nach dem Lesen können Sie für jedes Risiko eine Behandlungsoption wählen und daraus Maßnahmen machen, die jemand wirklich abschließt.
Definition
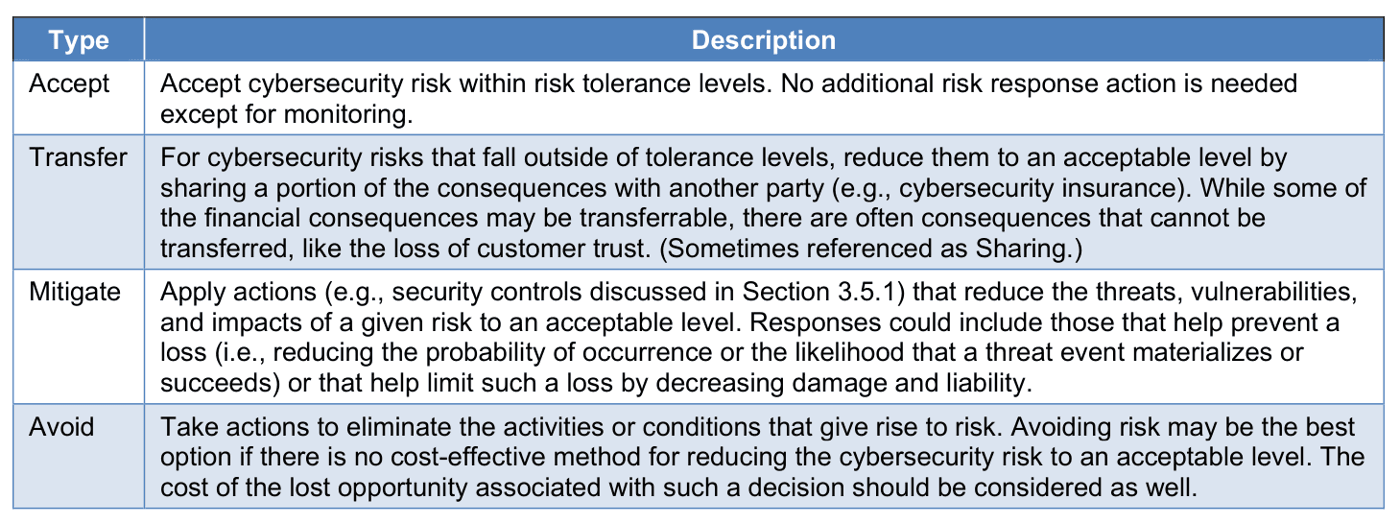
Vier Optionen decken die meisten Lagen ab: das Risiko durch Maßnahmen mindern, es durch Einstellen der Tätigkeit vermeiden, es durch Versicherung oder Vertrag teilen oder es bewusst tragen. ISO 31000 enthält eine ausführlichere Liste derselben Entscheidungen.
Abschnitt 6.1.3 der ISO/IEC 27001 verlangt einen ausformulierten Plan und fordert die Risikoeigentümer auf, ihn zu genehmigen und das Restrisiko zu akzeptieren.
Warum es wichtig ist
Eine Beurteilung allein ändert nichts. Erst im Plan wird aus einer Bewertung ein Budgetposten, ein Name und ein Datum.
Der Plan schützt auch Menschen. Bleibt ein Risiko offen und geht später etwas schief, zeigt er, dass es eine Entscheidung von jemandem war, der sie treffen durfte.
Wie es funktioniert
Arbeiten Sie die Risiken oberhalb Ihrer Akzeptanzschwelle ab, das höchste zuerst, und wählen Sie für jedes eine Option. Die Kosten gehören in dieses Gespräch: 50 000 € gegen ein Risiko von 10 000 € auszugeben, ist selten sinnvoll.
Zerlegen Sie die Entscheidung in Maßnahmen, die klein genug sind für einen einzigen Verantwortlichen und ein einziges Datum, und schätzen Sie die Bewertung, die nach ihrem Abschluss zu erwarten ist.
Der Risikoeigentümer genehmigt dann den Plan und akzeptiert, was bleiben wird. Verfolgen Sie ihn bis zum Ende und prüfen Sie, dass jede neue Maßnahme wirkt, bevor Sie sie als abgeschlossen melden.
Ein Praxisbeispiel
Risiko: Ein gestohlenes Passwort öffnet den Zugang zu Kundendaten, Bewertung 15. Die gewählte Option ist, es zu mindern.
Zwei Maßnahmen folgen. Der IT-Leiter führt bis zum 30. Juni Mehr-Faktor-Authentifizierung für alle Administratorkonten ein, für 2 000 €. Die Abteilungsleitungen überprüfen ab dem 15. Juli vierteljährlich die Zugriffsrechte. Die erwartete Bewertung liegt bei 6, und der Geschäftsführer unterschreibt dieses Restrisiko am 3. März.
Bewährte Praktiken
- Nennen Sie die Kosten jeder Maßnahme, damit sie fair um Budget konkurrieren kann.
- Berichten Sie der Leitung bei jeder Überprüfung über überfällige Maßnahmen. Pläne rutschen, wenn keine Führungskraft die Verzögerung sieht.
- Testen Sie die Maßnahme, bevor Sie sie abschließen, und bewahren Sie auf, was der Test gezeigt hat.
- Halten Sie fest, wer das Restrisiko akzeptiert hat und an welchem Datum.
Häufige Fehler
- „Sicherheit verbessern“ als Maßnahme zu schreiben. Niemand kann sagen, wann sie erledigt ist, also ist sie es nie.
- Eine Versicherung so zu behandeln, als wäre das Risiko verschwunden. Die Police zahlt vielleicht, aber der Ausfall passiert trotzdem, und die Kunden gehen trotzdem.
- Ein Risiko von jemandem akzeptieren zu lassen, der dazu nicht befugt ist. Tritt der Schaden ein, hält diese Akzeptanz nicht.
- Den Plan in einer anderen Datei als das Register zu führen. Beide laufen innerhalb weniger Monate auseinander.
Fragen
- Was sind die vier Optionen der Risikobehandlung?
- Mindern, vermeiden, teilen und tragen. Die Bezeichnungen unterscheiden sich je nach Norm, und ISO 31000 führt ausführlichere Varianten auf.
- Wer genehmigt den Risikobehandlungsplan?
- Nach ISO/IEC 27001 genehmigen ihn die Risikoeigentümer und akzeptieren das Restrisiko.
- Muss jedes Risiko gemindert werden?
- Nein. Ein Risiko innerhalb Ihrer Akzeptanzkriterien kann bleiben, wie es ist, ebenso eines, dessen Behebung weit mehr kosten würde als der Schaden, den sie verhindert, sofern der Eigentümer es bewusst akzeptiert.
- Wie hängt der Plan mit der Erklärung zur Anwendbarkeit zusammen?
- Die im Plan gewählten Maßnahmen fließen in die Erklärung zur Anwendbarkeit ein, die zu jeder Maßnahme aus Anhang A Stellung bezieht.
- Wie oft wird der Plan aktualisiert?
- Immer wenn sich der Status einer Maßnahme ändert, und mindestens bei jeder Risikoüberprüfung.