

Nach dem Lesen können Sie eine wiederholbare Beurteilung aufsetzen, vom Umfang bis zu den genehmigten Ergebnissen, mit anerkannten Methoden.
Definition
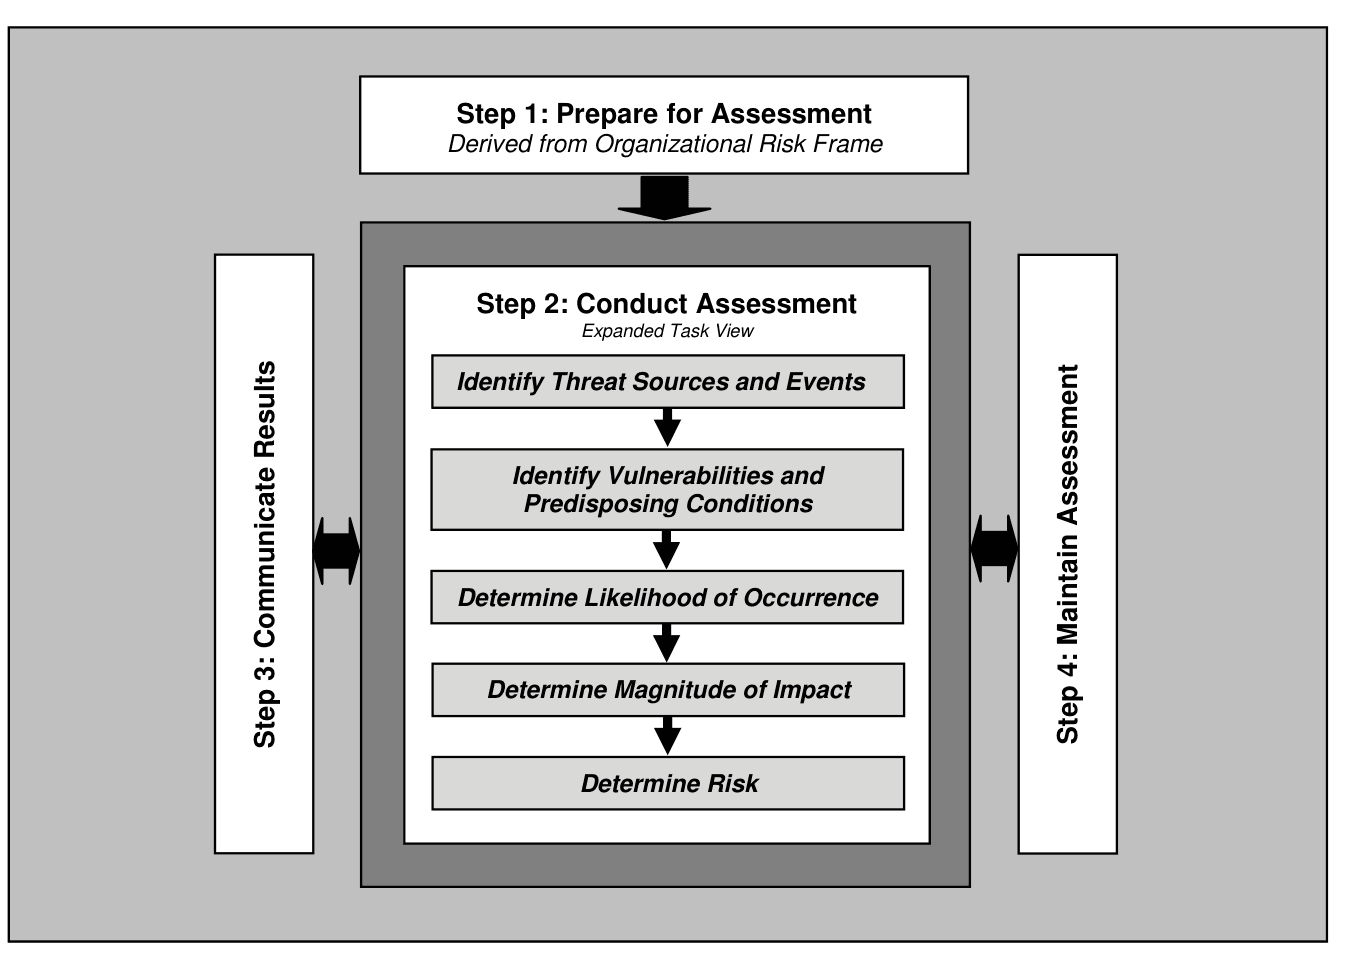
ISO 31000 gliedert die Beurteilung in drei Tätigkeiten: Identifikation, Analyse und Bewertung. NIST SP 800-30 ordnet dieselbe Arbeit in einen Zyklus: vorbereiten, durchführen, kommunizieren und aufrechterhalten.
Zwei Ausgangspunkte sind üblich. Man kann bei dem beginnen, was geschützt werden muss, einem assetbasierten Ansatz, oder bei dem, was passieren könnte, einem ereignisbasierten Ansatz. ISO/IEC 27005 beschreibt beide für die Informationssicherheit.
Warum es wichtig ist
Budgets und Prioritäten stützen sich auf diese Ergebnisse; sie dürfen nicht davon abhängen, wer in jener Woche zufällig den Stift hielt.
Wer eine Zertifizierung anstrebt, findet in Abschnitt 6.1.2 der ISO/IEC 27001 eine klare Vorgabe: Wiederholte Beurteilungen müssen konsistente, gültige und vergleichbare Ergebnisse liefern.
Wie es funktioniert
Zuerst kommt der Umfang: welche Tätigkeiten, Standorte und Systeme. Schreiben Sie dann die Kriterien auf, also die Skalen und die Schwelle, ab der ein Risiko akzeptabel wird. Das vor dem Workshop zu tun, hält die Diskussion ehrlich.
Identifizieren Sie die Risiken mit den Menschen, die die Arbeit machen, gestützt auf frühere Vorfälle, Auditergebnisse und bekannte Bedrohungen. Analysieren Sie jedes mit den heute vorhandenen Maßnahmen und vergleichen Sie das Ergebnis mit Ihren Kriterien, um zu sehen, was zuerst behandelt wird.
Halten Sie die Ergebnisse samt Begründung fest und lassen Sie sie genehmigen. Wiederholen Sie die Beurteilung in geplanten Abständen und bei jeder wesentlichen Änderung.
Ein Praxisbeispiel
Ein Onlineshop beschränkt seine erste Beurteilung auf die Auftragsannahme. In einem zweistündigen Workshop listen Vertrieb, Logistik und IT 14 Szenarien auf.
Eines davon, „Zahlungsdienst während der Rabattwoche ausgefallen“, erhält Auswirkung 4 von 5, auf Basis von 1 900 € Umsatz pro Stunde, und Wahrscheinlichkeit 2. Die Bewertung von 8 liegt unter der Akzeptanzschwelle von 9; die Geschäftsführung akzeptiert sie und verlangt vor der nächsten Rabattaktion eine neue Prüfung.
Bewährte Praktiken
- Schreiben Sie die Methode vor dem ersten Workshop auf und halten Sie sie kurz genug, um sie wiederholen zu können.
- Beziehen Sie die Fachbereiche ein. Das Sicherheitsteam kennt die Bedrohungen; was ein verlorener Tag kostet, weiß es selten.
- Rechnen Sie eine Maßnahme nur an, wenn Sie sie haben wirken sehen. Eine Sicherung, die niemand wiederhergestellt hat, darf keine Bewertung senken.
- Gleichen Sie Ihre Skalen einmal im Jahr mit echten Vorfällen ab, um zu sehen, ob sie realistisch waren.
- Verwenden Sie dieselbe Methode mindestens zwei Zyklen lang, bevor Sie sie ändern, damit sich die Ergebnisse vergleichen lassen.
Häufige Fehler
- Eine Risikoliste von anderswo zu übernehmen. Sie wirkt vollständig, sagt aber nichts über Ihr Geschäft.
- Das ganze Unternehmen auf einmal beurteilen zu wollen. Die Arbeit zieht sich über Monate, und die Ergebnisse sind bei ihrer Fertigstellung veraltet.
- Die Leitung aus der Akzeptanzentscheidung herauszuhalten, wodurch der Beurteilende ein Risiko trägt, das er nicht akzeptieren darf.
Fragen
- Sollte eine Beurteilung qualitativ oder quantitativ sein?
- Qualitative Skalen sind schneller und passen für die meisten Unternehmen. Schätzungen in Geld helfen, wenn eine große Investitionsentscheidung vom Ergebnis abhängt.
- Wie lange dauert eine Risikobeurteilung?
- Ein einzelner Prozess passt in einige Workshops. Ein ganzes Unternehmen braucht meist Wochen.
- Gibt es eine verpflichtende Methode?
- Nein. ISO/IEC 27001 stellt Anforderungen an die Ergebnisse. ISO/IEC 27005, NIST SP 800-30 und EBIOS RM sind anerkannte Wege dorthin.
- Was löst eine neue Beurteilung aus?
- Ihr geplanter Abstand oder eine wesentliche Änderung wie ein neues System, ein neuer Lieferant, eine Fusion oder ein schwerer Vorfall.
- Was liefert die Beurteilung?
- Eine priorisierte Liste bewerteter Risiken, die in das Risikoregister und den Behandlungsplan einfließt.