

Nach dem Lesen können Sie ein erstes Inventar aus vorhandenen Quellen aufbauen und es ohne zusätzlichen Aufwand aktuell halten.
Definition
Maßnahme 5.9 aus Anhang A der ISO/IEC 27001 verlangt ein Inventar der Informationen und anderen zugehörigen Werte, einschließlich der Eigentümer. Die CIS Controls 1 und 2, die ersten beiden der 18, decken Unternehmenswerte und Software ab.
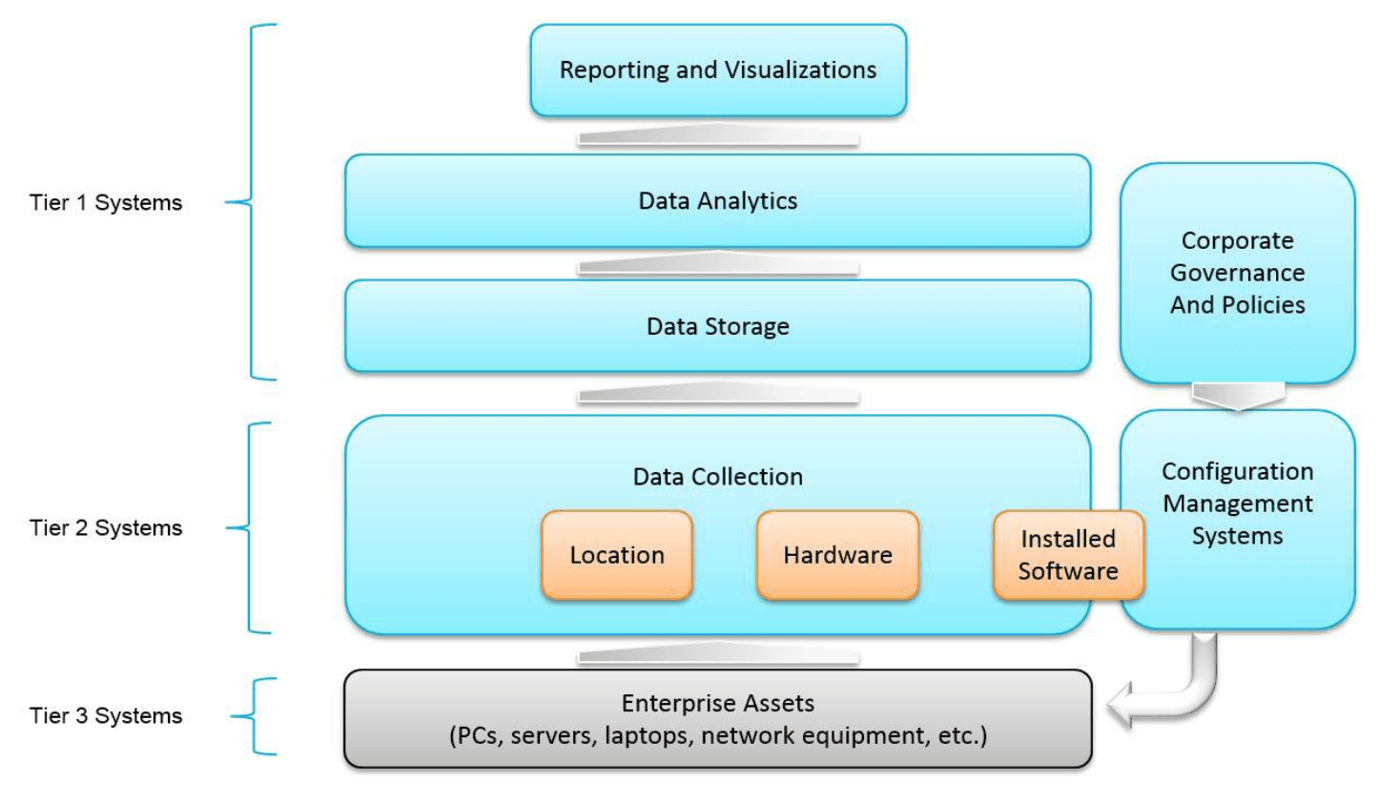
Warum es wichtig ist
Ein unbekannter Laptop wird nie gepatcht, und ein unbekanntes SaaS-Konto bleibt nach einem Austritt offen. Die meisten anderen Maßnahmen setzen stillschweigend voraus, dass das Inventar existiert.
Es zahlt sich auch bei einem Vorfall aus, wenn die ersten Fragen lauten: Welches System ist betroffen, wem gehört es und wie kritisch ist es?
Wie es funktioniert
Legen Sie fest, was erfasst wird: Name, Typ, Verantwortlicher, Standort oder Anbieter, Klassifizierung, Kritikalität und Datum der letzten Überprüfung.
Sammeln Sie aus dem Vorhandenen, etwa Geräteverwaltung, Cloud-Konsolen sowie Finanz- und Einkaufsdaten für SaaS. Vergleichen Sie das Ergebnis mit einem Netzwerkscan.
Weisen Sie Verantwortliche zu. Damit die Liste aktuell bleibt, koppeln Sie sie an Einkauf, Eintritt und Änderungsprozesse und überprüfen Sie sie in einem festen Rhythmus.
Ein Praxisbeispiel
Ein Architekturbüro mit 30 Beschäftigten zählt 34 Laptops, 2 Server und 19 SaaS-Dienste. Beim Durchgehen der Kartenzahlungen findet es sechs Werkzeuge, die niemand gemeldet hatte, eines davon mit Projektdateien voller personenbezogener Daten.
Jedes erhält einen Verantwortlichen und eine Kritikalitätsstufe, und drei werden abgeschaltet.
Bewährte Praktiken
- Automatisieren Sie die Erfassung, wo immer möglich, denn manuelle Listen veralten innerhalb von Wochen.
- Beziehen Sie neben der Hardware auch Cloud-Dienste und Daten ein.
- Erfassen Sie die Kritikalität, die sowohl das Patchen als auch die Wiederherstellung steuert.
- Gleichen Sie das Inventar regelmäßig mit dem Einkauf ab.
Häufige Fehler
- Es als einmalige Zählung zu behandeln, die im nächsten Quartal schon veraltet ist.
- Nur Hardware aufzulisten, obwohl ein großer Teil der wertvollen Daten heute in SaaS liegt.
- So sehr ins Detail zu gehen, dass niemand es aktuell halten kann.
- Die IT zum Verantwortlichen jeder Fachanwendung zu machen.
Fragen
- Was zählt als Wert?
- Alles, was für den Umgang des Unternehmens mit Informationen von Wert ist: Daten, Anwendungen, Geräte, Dienste und manchmal Menschen und Räumlichkeiten.
- Ist ein Inventar der Werte für ISO 27001 Pflicht?
- Maßnahme 5.9 steht in Anhang A, daher muss die Erklärung zur Anwendbarkeit sie behandeln, und in der Praxis wird sie selten ausgeschlossen.
- Was unterscheidet ein Inventar der Werte von einer CMDB?
- Eine Configuration Management Database erfasst auch Beziehungen und Änderungen zwischen IT-Komponenten. Sie kann als Inventar dienen, wenn jemand sie wirklich pflegt.
- Wie viel Detail reicht?
- Genug, um zu entscheiden und zu handeln. Fassen Sie gleichartige Elemente mit geringem Risiko zusammen und erfassen Sie kritische Systeme einzeln.
- Wie findet man Schatten-IT?
- Indem man Spesen- und Kartenabrechnungen, Protokolle des Identitätsanbieters und den Netzwerkverkehr mit der Liste der genehmigten Dienste vergleicht.