

بعد القراءة، ستتمكن من تسمية المالك المناسب للخطر، والتمييز بين هذا الدور ودور الأشخاص الذين ينفذون العمل.
التعريف
يعرّف دليل ISO 73 مالك الخطر بأنه الشخص أو الكيان الذي يتحمل المسؤولية ويملك الصلاحية لإدارة خطر ما. ويستند معيار ISO/IEC 27001 إلى الفكرة نفسها في البندين 6.1.2 و6.1.3.
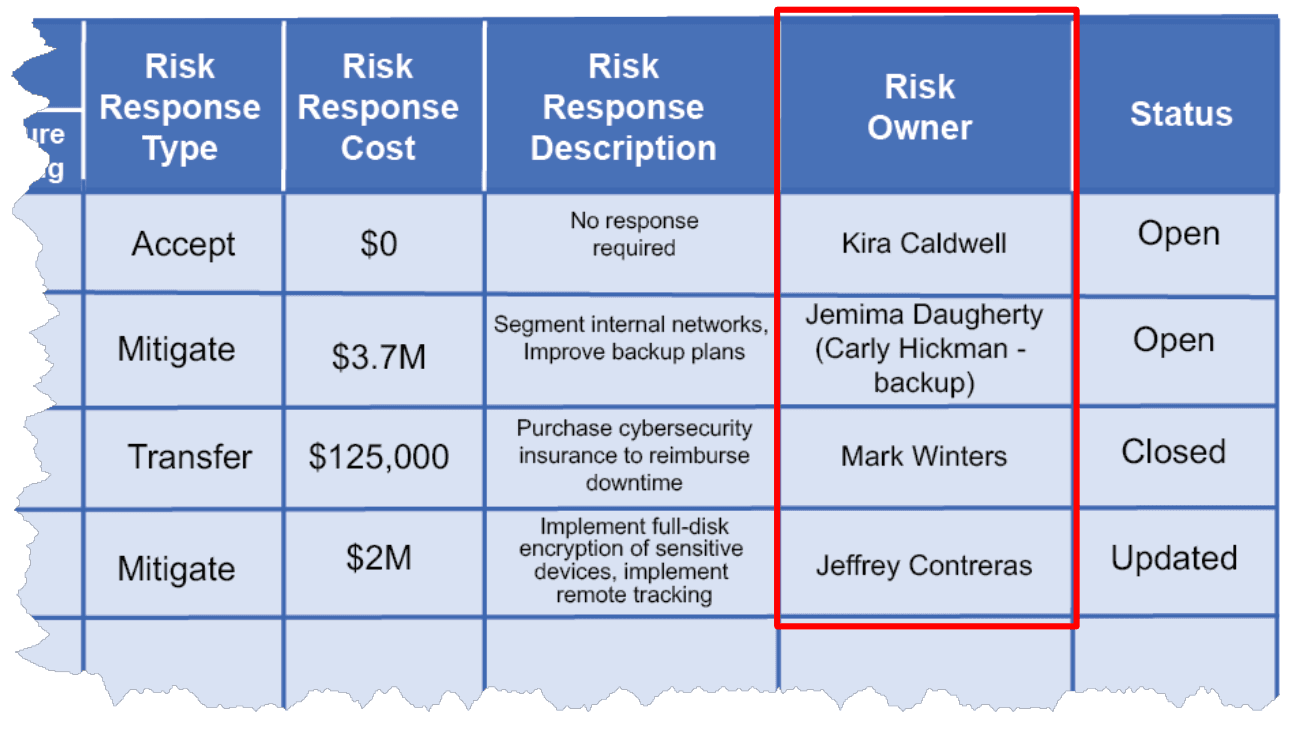
امتلاك الخطر لا يعني أداء العمل. فقد يركّب مهندس تقنية المعلومات ضابط خطر تملكه مديرة المبيعات.
لماذا يهم
انظر إلى أقدم السطور المفتوحة في معظم سجلات المخاطر، وستجد غالباً الأمر نفسه: لا يرتبط بها أحد يملك ميزانية. والخطر الذي لا مالك حقيقياً له لا يجد من يقرر بشأنه، فيبقى مفتوحاً حتى يقع.
كثيراً ما تقع مخاطر الأعمال تلقائياً على عاتق مدير تقنية المعلومات. وهذا الشخص لا يستطيع تغيير عملية المبيعات ولا قبول خسارة عقد، فيبقى الخطر مكانه.
كيف يعمل
من الاختبارات المفيدة أن تسأل: من يتحمل العاقبة، ومن يتحكم في ميزانية النشاط المعرّض للخطر؟ يكون الجواب عادة شخصاً واحداً، وهو المالك.
اجعل الدور ملموساً. يختار المالك خيار المعالجة، ويعتمد الإجراءات، ويقبل الخطر المتبقي، ويقدّم تقريراً عنه في كل مراجعة.
سجّل في السجل الاسم أو المنصب الذي يشغله شخص واحد. وحين ينتقل هذا الشخص، أعد إسناد الخطر عند التسليم، لا في التدقيق التالي.
حالة تطبيقية
«لا يمكن شحن الطلبات إذا توقف نظام المستودع» يعود إلى مدير الخدمات اللوجستية، الذي سيخسر عمليات التسليم والذي يموّل العملية الاحتياطية. ويجري مدير تقنية المعلومات اختبار التحويل بصفته مسؤولاً عن الإجراء.
حين يفشل الاختبار، يعود السؤال إلى مدير الخدمات اللوجستية: هل يدفع ثمن موقع ثانٍ، أم يقبل توقفاً ليومين؟ ما كان لهذا القرار أن يُتخذ في قسم تقنية المعلومات أبداً.
ممارسات جيدة
- تحقق من أن المالك المقترح يستطيع فعلاً إنفاق المال أو إيقاف نشاط.
- خصص عموداً لمالك الخطر وآخر للمسؤول عن الإجراء، لأنهما غالباً شخصان مختلفان.
- اجعل المالكين يوقّعون بأنفسهم على قبول الخطر المتبقي.
- اعرض على الإدارة المخاطر التي يملكها كل مالك. يُؤخذ الدور بجدية حين يصبح ظاهراً.
أخطاء شائعة
- إسناد كل المخاطر إلى مسؤول الأمن. يبدو ذلك مرتباً، لكنه ينتزع القرارات من الأشخاص الذين يجب أن يتخذوها.
- تسمية لجنة أو قسم. حين يملك الجميع الخطر، لا يُسأل عنه أحد.
- اختيار شخص أدنى من أن يتحمل العواقب، غالباً لأنه كان الوحيد الحاضر في ورشة العمل.
- إبقاء أشخاص غادروا الشركة مالكين للمخاطر، وهو ما يلاحظه المدقق في دقائق.
أسئلة
- ما الفرق بين مالك الخطر ومالك الضابط؟
- مالك الخطر مسؤول عن الخطر وعن قبوله. أما مالك الضابط فيشغّل ضابطاً محدداً يقلل الخطر.
- هل يمكن أن يكون للخطر مالكان؟
- لا ينبغي ذلك. حين يعني الخطر قسمين، يقرر شخص واحد ويستشير الآخر.
- من يعيّن مالكي المخاطر؟
- يقترحهم عادة الشخص الذي يدير عملية المخاطر، وتؤكدهم الإدارة.
- هل يشترط معيار ISO 27001 وجود مالكين للمخاطر؟
- نعم. يطلب البند 6.1.2 تحديدهم، ويطلب البند 6.1.3 اعتمادهم لخطة المعالجة.
- هل يمكن لمالك الخطر رفض الدور؟
- يمكنه أن يحتج بأن الخطر يعود إلى جهة أخرى، وتحسم الإدارة الأمر. لكن الخطر يظل بحاجة إلى اسم في نهاية هذا النقاش.