

بعد القراءة، ستتمكن من كتابة سطر خطر يمكن لشخص ما أن يتصرف بناءً عليه، والحفاظ على فائدة السجل بعد ورشة العمل الأولى.
التعريف
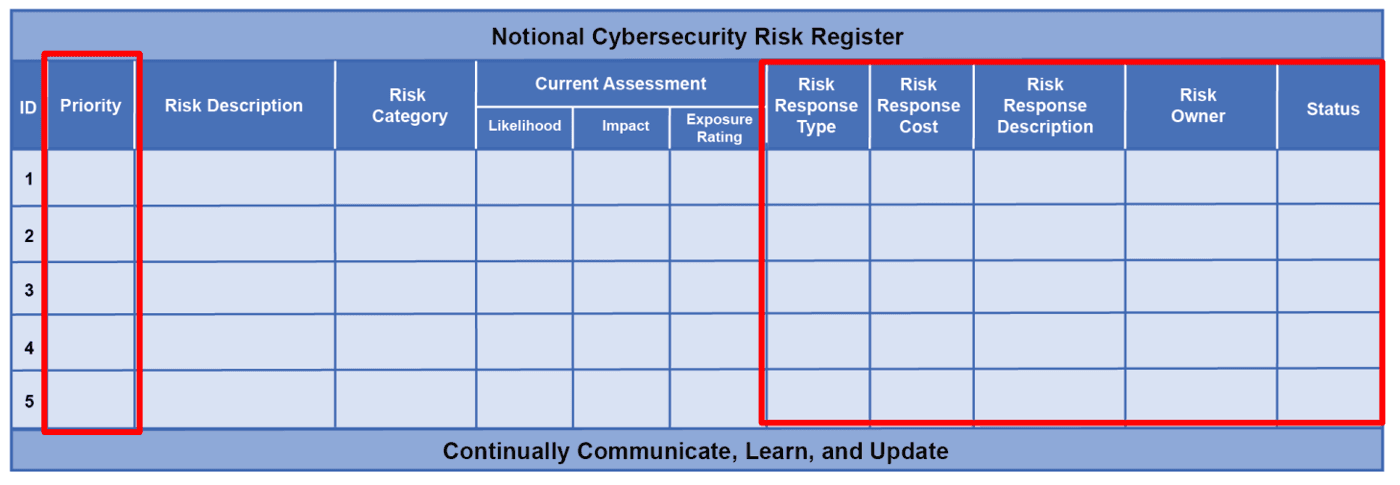
تخيّل جدولاً واحداً فيه سطر لكل خطر. يربط السطر سبباً بنتيجة، ثم يضيف درجة ومالكاً وقراراً وتاريخ المراجعة التالية.
لا ترد عبارة «سجل المخاطر» في معيار ISO/IEC 27001. يطلب المعيار نتائج موثقة لتقييم المخاطر (البند 8.2) ولمعالجة المخاطر (البند 8.3)، وتحتفظ معظم الشركات بكليهما في هذا الجدول الواحد.
لماذا يهم
اسأل أحد المديرين عن المخاطر التي قبلتها الشركة ومن وقّع عليها. إذا تطلّب الجواب البحث في رسائل بريد إلكتروني وعروض تقديمية قديمة، فليست هناك إدارة مخاطر حقيقية بعد، بل قلق فحسب.
والسجل هو أيضاً أول ما يطلب المدقق أو شركة التأمين قراءته، لأن القرار المؤرخ يثبت أكثر بكثير من النية الحسنة.
كيف يعمل
الصعب هو الجملة الأولى. لا أحد يستطيع تقييم «خطر سيبراني» أو معالجته. أما «برنامج فدية يدخل عبر الوصول عن بُعد لمزوّد خدمات تقنية المعلومات فيوقف استلام الطلبات ثلاثة أيام» فيمكن ذلك، لأنها تسمّي الحدث وطريق الدخول والضرر.
بعد ذلك، قيّم هذه الجملة على المقياس الذي تستخدمه الشركة كلها وسمِّ مالكاً واحداً. سجّل القرار وأدرج الإجراءات مع مواعيدها. ثم قيّم الخطر من جديد كما سيكون بعد انتهاء هذه الإجراءات، لأن هذا الرقم الثاني هو ما تقبله الإدارة فعلاً.
ومن ثم يعيش السجل وفق إيقاع ثابت، مع مراجعة إضافية بعد أي حادث أو تغيير كبير. أرّخ كل تعديل واذكر سببه. بعد عام، يكون هذا السجل التاريخي هو ما يشرح سبب تغيّر الدرجة.
حالة تطبيقية
يكتب موزّع لقاحات لديه مستودع واحد: «عطل في غرفة التبريد ليلاً يُتلف المخزون.» احتمالية 2 من 5 وأثر 5 من 5 يعطيان درجة 10، ومالك الخطر هو مدير المستودع.
القرار هو تقليل الخطر. يُركَّب إنذار إلى هاتف المناوبة قبل 15 مارس، ويُوقَّع عقد مع مورّد ثانٍ للتخزين المبرّد في حالات الطوارئ قبل 30 أبريل. بعد إنجاز الإجراءين، تنخفض الدرجة المتوقعة إلى 5، ويعود السطر للمراجعة في سبتمبر.
ممارسات جيدة
- اختر مالكاً قادراً على الإنفاق أو تغيير العملية. لا يستطيع قسمٌ أن يجيب عن سؤال في اجتماع.
- احتفظ بالدرجة الأولية والدرجة المتبقية جنباً إلى جنب، كي تظهر قيمة العمل.
- اربط كل سطر بالأصل أو العملية التي يهددها. حين يتغير ذلك النظام، ستعرف أي المخاطر يجب إعادة فتحها.
- ابدأ بالمخاطر الخمسة عشر أو العشرين المهمة. نادراً ما تصمد نسخة أولى من مئتي سطر أمام مراجعتها الثانية.
أخطاء شائعة
- إدراج تهديدات مثل «التصيّد». لا ترتبط بالتهديد نتيجة، فلا يستطيع أحد أن يقول ما وزنه هنا.
- تقييم كل شيء تقريباً على أنه مرتفع. ينشأ ذلك غالباً من الخوف من اللوم لاحقاً، ويترك الإدارة عاجزة عن الاختيار.
- إغلاق السطر في يوم انتهاء إجرائه. الإجراء يقلل الخطر؛ وما يتبقى منه لا يزال يحتاج إلى مالك وقرار.
أسئلة
- ما الفرق بين سجل المخاطر وتقييم المخاطر؟
- التقييم هو عمل إيجاد المخاطر وتقديرها. أما السجل فهو المكان الذي تُحفظ فيه النتائج وتُتابَع بعد ذلك.
- هل يشترط معيار ISO 27001 وجود سجل للمخاطر؟
- ليس بهذا الاسم. يشترط نتائج موثقة للتقييم والمعالجة، والسجل هو الطريقة المعتادة للاحتفاظ بها.
- كم مرة يجب مراجعته؟
- كل ربع سنة يناسب معظم الشركات، مع مراجعة إضافية بعد حادث أو تغيير كبير. لا يشترط معيار ISO/IEC 27001 سوى فترات مخطط لها، فالإيقاع تحدده أنت.
- من المسؤول عن السجل نفسه؟
- يتولى شخص واحد تحديثه، غالباً مسؤول المخاطر أو الأمن. ولكل سطر فيه مالكه الخاص.
- هل يكفي جدول بيانات؟
- نعم. تفشل جداول البيانات حين تتداول نسخ عدة ولا يعرف أحد أيها الصحيحة، فاحتفظ بنسخة واحدة وقيّد من يحق له تعديلها.
- كم خطراً يجب أن يتضمن؟
- بقدر ما تستطيع الإدارة مناقشته فعلاً. كثير من الشركات الأصغر تعمل جيداً بعشرين إلى خمسين خطراً.