

بعد القراءة، ستتمكن من اختيار خيار معالجة لكل خطر، وتحويله إلى إجراءات سيُنجزها شخص ما فعلاً.
التعريف
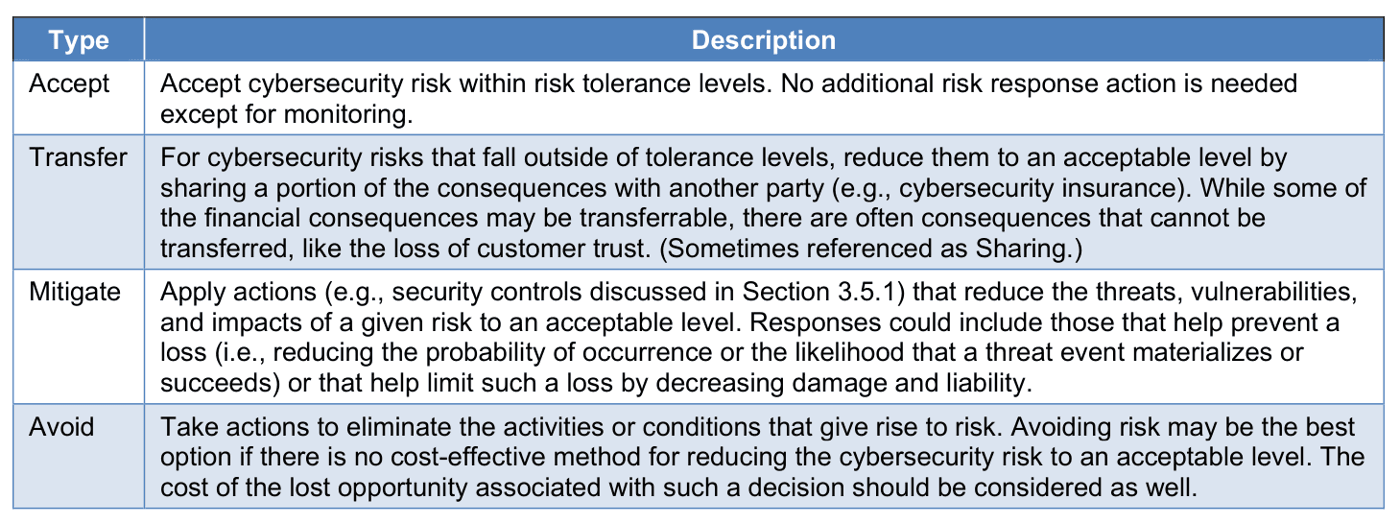
تغطي أربعة خيارات معظم الحالات: تقليل الخطر بالضوابط، أو تجنبه بإيقاف النشاط، أو مشاركته عبر التأمين أو العقد، أو الاحتفاظ به عن وعي. ويعرض معيار ISO 31000 قائمة أكثر تفصيلاً بالخيارات نفسها.
يشترط البند 6.1.3 من ISO/IEC 27001 خطة مصاغة، ويطلب من مالكي المخاطر اعتمادها وقبول الخطر المتبقي.
لماذا يهم
التقييم وحده لا يغيّر شيئاً. في الخطة تتحول الدرجة إلى بند في الميزانية واسم وتاريخ.
والخطة تحمي الأشخاص أيضاً. فحين يبقى خطر مفتوحاً ثم يقع خلل لاحقاً، تُظهر أنه كان قراراً اتخذه شخص يحق له اتخاذه.
كيف يعمل
انطلق من المخاطر التي تتجاوز مستوى القبول لديك، الأعلى أولاً، واختر خياراً لكل منها. والتكلفة جزء من هذا النقاش: فإنفاق 50,000 يورو أمام تعرّض قدره 10,000 يورو نادراً ما يكون منطقياً.
قسّم الخيار إلى إجراءات صغيرة بما يكفي لأن يكون لكل منها مسؤول واحد وتاريخ واحد، وقدّر الدرجة المتوقعة بعد إنجازها.
ثم يعتمد مالك الخطر الخطة ويقبل ما سيتبقى. تابعها حتى النهاية، وتحقق من أن كل ضابط جديد يعمل قبل اعتبار الإجراء مغلقاً.
حالة تطبيقية
الخطر: كلمة مرور مسروقة تفتح الوصول إلى ملفات العملاء، الدرجة 15. الخيار هو تقليله.
يتبع ذلك إجراءان. يطبّق مدير تقنية المعلومات المصادقة متعددة العوامل على جميع حسابات المسؤولين قبل 30 يونيو، بتكلفة 2,000 يورو. ويراجع رؤساء الأقسام صلاحيات الوصول كل ربع سنة ابتداءً من 15 يوليو. الدرجة المتوقعة 6، ويوقّع المدير العام على هذا الخطر المتبقي في 3 مارس.
ممارسات جيدة
- اعرض تكلفة كل إجراء، كي ينافس بإنصاف على الميزانية.
- أبلغ الإدارة بالإجراءات المتأخرة في كل مراجعة. فالخطط تنزلق حين لا يرى أي مسؤول كبير التأخير.
- اختبر الضابط قبل إغلاق الإجراء، واحتفظ بما أظهره الاختبار.
- دوّن من قبل الخطر المتبقي وفي أي تاريخ.
أخطاء شائعة
- كتابة «تحسين الأمن» كإجراء. لا أحد يعرف متى ينتهي، فلا ينتهي أبداً.
- معاملة التأمين كأن الخطر قد زال. قد تدفع الوثيقة، لكن التوقف يحدث مع ذلك ويرحل العملاء مع ذلك.
- جعل شخص لا يملك الصلاحية يقبل الخطر. فحين تقع الخسارة، لا يصمد ذلك القبول.
- الاحتفاظ بالخطة في ملف منفصل عن السجل. يتباعد الاثنان خلال أشهر.
أسئلة
- ما خيارات معالجة المخاطر الأربعة؟
- التقليل، والتجنب، والمشاركة، والاحتفاظ. تختلف التسميات بين المعايير، ويورد معيار ISO 31000 صيغاً أكثر تفصيلاً.
- من يعتمد خطة معالجة المخاطر؟
- وفق ISO/IEC 27001، يعتمدها مالكو المخاطر ويقبلون الخطر المتبقي.
- هل يجب تقليل كل خطر؟
- لا. يمكن أن يبقى الخطر الواقع ضمن معايير القبول على حاله، وكذلك الخطر الذي تكلّف معالجته أكثر بكثير من الخسارة التي تمنعها، إذا قبله المالك عن وعي.
- ما علاقة الخطة ببيان قابلية التطبيق؟
- تغذّي الضوابط المختارة في الخطة بيان قابلية التطبيق، الذي يحدد موقفاً من كل ضابط في الملحق A.
- كم مرة تُحدَّث الخطة؟
- كلما تغيرت حالة إجراء، وعلى الأقل في كل مراجعة للمخاطر.