

بعد القراءة، ستتمكن من بناء مقاييس لها معنى في شركتك، وقراءة الشبكة دون الثقة بها أكثر مما ينبغي.
التعريف
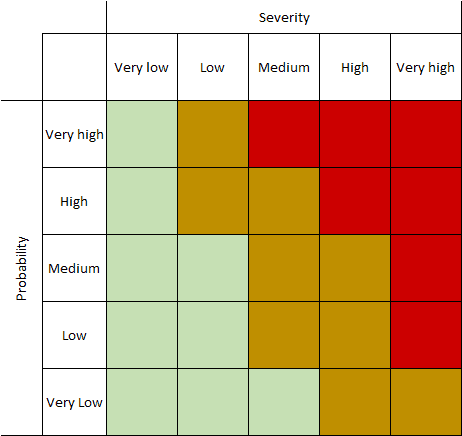
لكل محور بضعة مستويات، عادة ثلاثة أو خمسة. يأخذ الخطر مستوى على كل محور، والخانة التي يلتقيان فيها تعطي تصنيفه. يعامل معيار ISO 31000 العواقب والاحتمالية بوصفهما عنصرين في تحليل المخاطر ولا يفرض شبكة بعينها، فالمصفوفة ممارسة شائعة لا يشترطها أي معيار.
لماذا يهم
حريق في مستودع وكلمة مرور مسرّبة لا يجمعهما الكثير حتى يوضعا على الشبكة نفسها. عندها يستطيع مدير مالي ومهندس أمن أن يتناقشا حول الرقمين نفسيهما.
لكن الشبكة لا تساوي أكثر من تعريفاتها. فإذا لم يكن وراء كلمة «مرتفع» معنى محدد، فإن كل شخص في القاعة يقيّم شيئاً مختلفاً.
كيف يعمل
ابدأ بالأثر وعبّر عنه بمصطلحات الشركة نفسها: المال المفقود، وأيام التوقف، والعملاء المتأثرون، والعواقب القانونية. حين يمس الخطر عدة منها، يأخذ أعلى مستوى يبلغه.
ثم صف الاحتمالية بتكرارات يستطيع الناس تصوّرها، مثل «مرة كل عشر سنوات» أو «عدة مرات في السنة».
قبل أن يقيّم أحد أي شيء، اتفقوا على الخانات المقبولة، وتلك التي تتطلب خطة، وتلك التي تُرفع مباشرة إلى الإدارة. فحسم ذلك بعد التقييم يحوّل النقاش إلى مساومة على كل خطر.
حالة تطبيقية
تبني شركة تبلغ إيراداتها 10 ملايين يورو شبكة 5×5. الأثر 5 يعني أكثر من 500,000 يورو أو أكثر من خمسة أيام من توقف المبيعات. الأثر 3 يعني من 50,000 إلى 150,000 يورو، أو يوماً واحداً. الاحتمالية 4 تعني نحو مرة في السنة.
الخطر المصنّف بأثر 3 واحتمالية 4 يحصل على 12. هذا يضعه في المنطقة الكهرمانية، فتكون الخطة مستحقة خلال 90 يوماً. وكل ما يبلغ 15 فأكثر يُرفع إلى المدير العام خلال أسبوع.
ممارسات جيدة
- اطلب من الفريق المالي التحقق من أرقام مقياس الأثر. سيكتشف المقياس الذي لا يناسب حجم الشركة.
- قيّم مع الأشخاص الذين يديرون العملية، واكتب جملة عن سبب اختيار كل درجة.
- راجع المقاييس حين تنمو الشركة. فخسارة 50,000 يورو تعني شيئاً آخر حين تتضاعف الإيرادات عشر مرات.
أخطاء شائعة
- معاملة الدرجات كقياسات. فالدرجة 12 ليست أسوأ مرتين من 6: الأرقام ترتّب المخاطر فقط.
- ترك الاحتمالية المنخفضة تُخفي كارثة. الأحداث النادرة التي قد تنهي النشاط تستحق نظرة خاصة بها، أياً كانت الخانة التي تقع فيها.
- تعديل المقياس حتى تبدو النتائج مريحة. تتحسن الأرقام ويبقى الخطر في مكانه تماماً.
- استخدام مقاييس مختلفة في أقسام مختلفة، ما يجعل نتائجها غير قابلة للمقارنة.
أسئلة
- هل يجب أن تكون مصفوفة المخاطر 3×3 أم 5×5؟
- تكفي مصفوفة 3×3 لشركة صغيرة في بدايتها. وحين تكثر المخاطر، تفصل بينها مصفوفة 5×5 بشكل أفضل، بشرط أن يبقى كل مستوى محدداً بوضوح.
- هل يشترط معيار ISO 27001 مصفوفة مخاطر؟
- لا. يطلب معيار ISO/IEC 27001 معايير محددة ونتائج قابلة للمقارنة، ويترك الطريقة مفتوحة.
- هل يجب ضرب الأثر في الاحتمالية؟
- إنه أسلوب بسيط وواسع الانتشار، لكن الناتج ليس سوى ترتيب. وقراءة الخانة مباشرة صحيحة بالقدر نفسه.
- من يحدد مستويات القبول؟
- الإدارة، لأن قبول الخطر قرار يخص الأعمال.
- ما حدود مصفوفة المخاطر؟
- إنها تختزل الواقع في مستويات قليلة، فقد تشترك مخاطر مختلفة إلى حد ما في التصنيف نفسه. وحين يكون استثمار كبير على المحك، يمكن أن يكمّلها تقدير كمّي بالمال.