

بعد القراءة، ستتمكن من إعداد تقييم قابل للتكرار، من النطاق حتى النتائج المعتمدة، بأساليب معترف بها.
التعريف
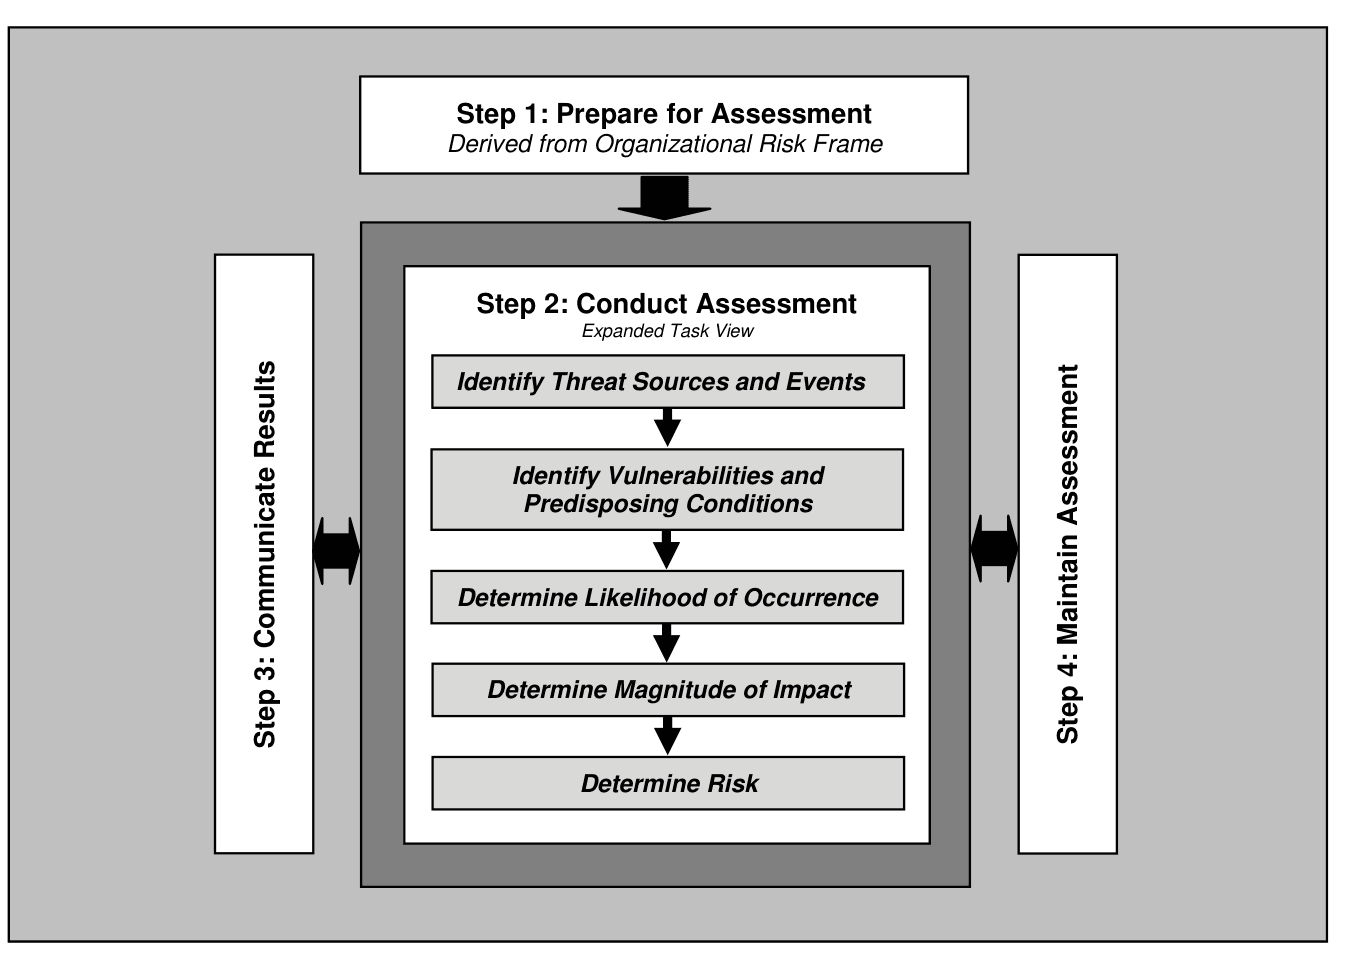
يقسم معيار ISO 31000 التقييم إلى ثلاثة أنشطة: التحديد، والتحليل، والتقدير. وينظّم NIST SP 800-30 العمل نفسه حول دورة: الإعداد، والتنفيذ، والإبلاغ، والمداومة.
هناك نقطتا انطلاق شائعتان. يمكن البدء بما يجب حمايته، وهو نهج قائم على الأصول، أو بما قد يحدث، وهو نهج قائم على الأحداث. ويصف معيار ISO/IEC 27005 كليهما لأمن المعلومات.
لماذا يهم
تستند الميزانيات والأولويات إلى هذه النتائج، فلا يجوز أن تتوقف على من صادف أنه كان يمسك القلم ذلك الأسبوع.
ولمن يسعى إلى الحصول على الشهادة، فإن البند 6.1.2 من ISO/IEC 27001 صريح: يجب أن تعطي التقييمات المتكررة نتائج متسقة وصحيحة وقابلة للمقارنة.
كيف يعمل
يأتي النطاق أولاً: أي الأنشطة والمواقع والأنظمة. ثم دوّن المعايير، أي المقاييس والمستوى الذي يصبح عنده الخطر مقبولاً. القيام بذلك قبل ورشة العمل يُبقي النقاش نزيهاً.
حدد المخاطر مع الأشخاص الذين يؤدون العمل، استناداً إلى الحوادث السابقة ونتائج التدقيق والتهديدات المعروفة. حلّل كل خطر في ضوء الضوابط القائمة اليوم، ثم قارن النتيجة بمعاييرك لترى ما يُعالَج أولاً.
سجّل النتائج مع التعليل الذي يسندها، واحصل على اعتمادها. كرّر ذلك على فترات مخطط لها وكلما وقع تغيير مهم.
حالة تطبيقية
يقصر متجر إلكتروني تقييمه الأول على استلام الطلبات. في ورشة عمل مدتها ساعتان، يُدرج فريق المبيعات والخدمات اللوجستية وتقنية المعلومات 14 سيناريو.
أحدها، «توقف خدمة الدفع خلال أسبوع التخفيضات»، يحصل على أثر 4 من 5، استناداً إلى مبيعات قدرها 1,900 يورو في الساعة، واحتمالية 2. تقع الدرجة 8 تحت مستوى القبول البالغ 9، فيقبلها المدير العام ويطلب إعادة النظر فيها قبل التخفيضات التالية.
ممارسات جيدة
- دوّن المنهجية قبل ورشة العمل الأولى، واجعلها قصيرة بما يكفي لتكرارها.
- أشرك أقسام الأعمال. فريق الأمن يعرف التهديدات، لكنه نادراً ما يعرف كلفة يوم ضائع.
- لا تحتسب ضابطاً إلا إذا رأيته يعمل. النسخة الاحتياطية التي لم يستعدها أحد لا ينبغي أن تخفّض درجة.
- قارن مقاييسك بالحوادث الفعلية مرة في السنة لترى إن كانت واقعية.
- استخدم المنهجية نفسها لدورتين على الأقل قبل تغييرها، كي تتمكن من مقارنة النتائج.
أخطاء شائعة
- نسخ قائمة مخاطر من مكان آخر. تبدو كاملة، لكنها لا تقول شيئاً عن نشاطك.
- محاولة تقييم الشركة كلها دفعة واحدة. يمتد العمل شهوراً، وتصل النتائج وقد تقادمت.
- إبعاد الإدارة عن قرار القبول، ما يترك المقيّم يحمل خطراً لا يملك صلاحية قبوله.
أسئلة
- هل يكون التقييم نوعياً أم كمياً؟
- المقاييس النوعية أسرع وتناسب معظم الشركات. أما التقديرات بالمال فتفيد حين يتوقف قرار استثماري كبير على النتيجة.
- كم يستغرق تقييم المخاطر؟
- تتسع عملية واحدة لبضع ورش عمل. أما الشركة بأكملها فتستغرق عادة أسابيع.
- هل هناك منهجية إلزامية واحدة؟
- لا. يضع معيار ISO/IEC 27001 متطلبات على النتائج. وتُعد ISO/IEC 27005 وNIST SP 800-30 وEBIOS RM كلها طرقاً معترفاً بها لبلوغها.
- ما الذي يستدعي تقييماً جديداً؟
- الفترة التي خططت لها، أو تغيير مهم مثل نظام جديد أو مورّد جديد أو اندماج أو حادث خطير.
- ماذا ينتج التقييم؟
- قائمة مرتبة حسب الأولوية من المخاطر المقدّرة، تغذّي سجل المخاطر وخطة المعالجة.